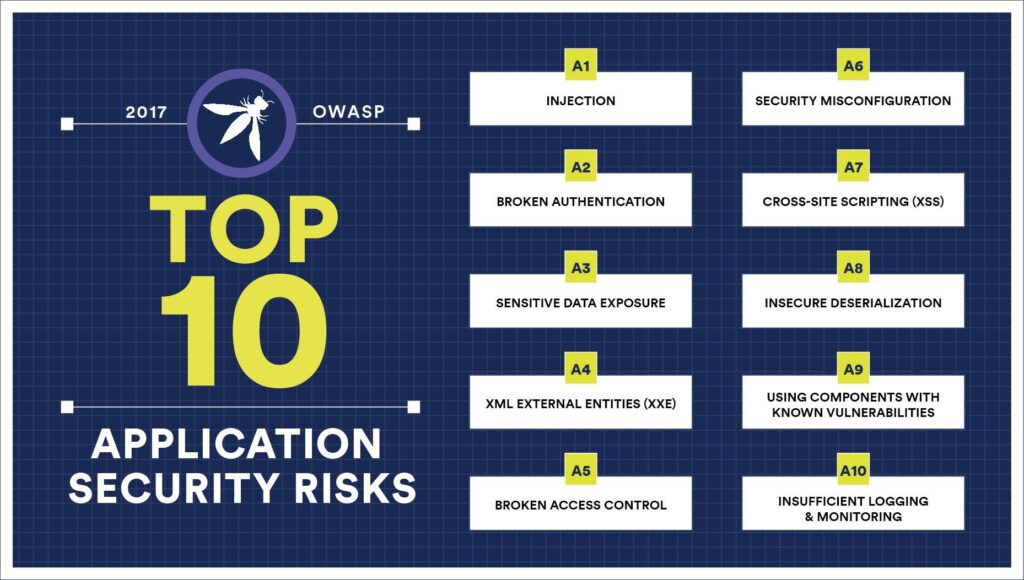
OWASP 代表开放式 Web 应用程序安全项目。OWASP Top 10应用程序安全风险文档记录了开发人员最常犯的编码错误,这些错误可能导致应用程序的安全风险。它基于对编码中最关键安全风险的广泛共识。企业应了解此资源,并确保其 Web 应用程序能够应对这些潜在风险。
使用 OWASP Top 10 可能是改变组织内部软件开发文化的最有效的第一步,从一开始就产生更安全的代码。
十大 Web 应用程序安全风险有哪些?
- 注射注入漏洞,例如 SQL、NoSQL、OS 和 LDAP 注入,是指将不受信任的数据作为命令或查询的一部分发送到解释器时发生的。攻击者的恶意数据可能会诱使解释器执行非预期的命令或未经适当授权访问数据。
- 认证失败与身份验证和会话管理相关的应用程序功能通常实现不正确,导致攻击者可以窃取密码、密钥或会话令牌,或者利用其他实现缺陷暂时或永久地冒充其他用户的身份。
- 敏感数据暴露许多 Web 应用程序和 API 未能妥善保护敏感数据,例如财务数据、医疗保健数据和 PII。攻击者可能会窃取或修改这些保护薄弱的数据,从而进行信用卡欺诈、身份盗窃或其他犯罪活动。如果没有额外的保护(例如静态或传输加密),敏感数据可能会被泄露,并且在与浏览器交换时需要采取特殊的预防措施。
- XML外部实体(XXE)许多较旧或配置不当的 XML 处理器会评估 XML 文档中的外部实体引用。外部实体可利用文件 URI 处理程序、内部文件共享、内部端口扫描、远程代码执行和拒绝服务攻击来泄露内部文件。
- 存取控制中断经过身份验证的用户通常无法正确执行其权限限制。攻击者可以利用这些漏洞访问未经授权的功能和/或数据,例如访问其他用户的帐户、查看敏感文件、修改其他用户的数据、更改访问权限等。
- 安全配置错误安全配置错误是最常见的问题。这通常是由于不安全的默认配置、不完整或临时配置、开放云存储、错误配置的 HTTP 标头以及包含敏感信息的详细错误消息造成的。所有操作系统、框架、库和应用程序不仅必须安全配置,还必须及时进行修补/升级。
- 跨站脚本 XSS. 当应用程序在新网页中包含未经适当验证或转义的不受信任数据,或使用可创建 HTML 或 JavaScript 的浏览器 API 将用户提供的数据更新到现有网页时,就会发生 XSS 漏洞。XSS 允许攻击者在受害者的浏览器中执行脚本,从而劫持用户会话、破坏网站或将用户重定向到恶意网站。
- 不安全的反序列化不安全的反序列化通常会导致远程代码执行。即使反序列化缺陷不会导致远程代码执行,它们也可能被用来执行攻击,包括重放攻击、注入攻击和权限提升攻击。
- 使用具有已知漏洞的组件组件(例如库、框架和其他软件模块)以与应用程序相同的权限运行。如果易受攻击的组件被利用,此类攻击可能导致严重的数据丢失或服务器接管。使用已知漏洞组件的应用程序和 API 可能会破坏应用程序的防御机制,并引发各种攻击和影响。
- 日志记录和监控不足日志记录和监控不足,加上事件响应集成缺失或无效,使攻击者能够进一步攻击系统、保持持久性、转向更多系统,并篡改、提取或销毁数据。大多数违规研究表明,检测违规行为的时间超过 200 天,通常由外部人员而非内部流程或监控发现。
来源:https://owasp.org/www-project-top-ten/
相关术语:应用模糊测试、应用安全评估、静态代码分析、动态代码分析
作为中小企业主我应该做什么?
开发代码的中小企业主应该与所有开发人员一起接受 OWASP 十大编码风险培训。这将避免许多日后修复成本高昂的问题。CyberHoot 为所有开发公司准备了包含 10 个部分的 OWASP 编码培训课程。
代码扫描
除了对员工进行安全可靠的编码实践培训外,开发公司还应使用代码扫描供应商和专业第三方测试公司的自动化工具,执行应用程序模糊测试、应用程序安全评估、动态代码扫描和状态代码分析。
十大 OWASP 漏洞是什么(10 分钟视频)?
您是否采取了足够的措施来保护您的业务?
立即注册 CyberHoot,睡得更好,了解您的
员工接受过网络培训并保持警惕!
立即注册!