静态代码分析

4 年 2020 月 XNUMX 日 | 百库 静态代码分析


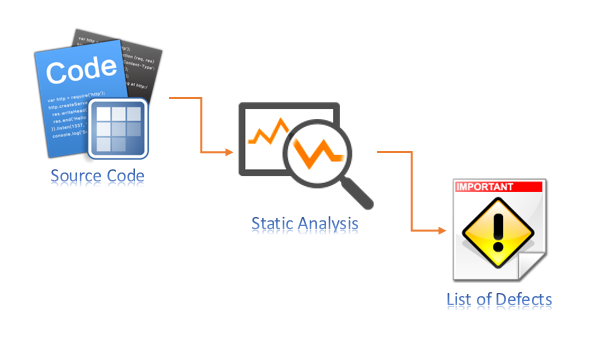
静态代码分析是指在程序未运行时对软件代码进行的分析。对正在运行或已编译、可执行的代码进行的分析称为动态代码分析。静态代码分析方法检查源代码、字节码或应用程序二进制文件是否存在安全漏洞。静态分析着眼于程序的内部结构,而不是程序的运行结果。

来源:Veracode

延伸阅读:2020 年趋势:静态代码分析软件市场在全球范围内高速增长(2020 年至 2025 年)

相关术语:动态代码分析、漏洞

SMB 是否应该运行静态代码分析?

在代码投入生产之前发现错误始终是一个好主意。静态代码分析是一种全面的方法,它比动态代码分析更具成本效益,能够在软件开发生命周期的早期阶段检测到错误。静态代码分析还可以发现动态测试中无法发现的错误。另一方面,动态代码分析能够发现静态分析无法单独发现的细微缺陷和漏洞。开发公司应该根据每个主要编码项目或发布计划,定期为静态代码分析预留预算。 

有关静态代码分析的更多信息,请观看这个 6 分钟的视频:

您是否采取了足够的措施来保护您的业务?

立即注册 CyberHoot,睡得更好,了解您的

员工接受过网络培训并保持警惕!


立即注册!

最新博客

关注最新动态 安全见解

发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。

恶意浏览器扩展程序:如何保持浏览器清洁

恶意浏览器扩展程序:如何保持浏览器清洁

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:“权力往往使人腐败……”

了解更多
您的日历迎来了一位不速之客

您的日历迎来了一位不速之客

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:多年来,我们一直在训练……

了解更多
这项获得专利的网络钓鱼测试会自我介绍

这项获得专利的网络钓鱼测试会自我介绍

大多数钓鱼测试​​都会欺骗你的员工。而这个测试却会先打招呼!HootPhish 开门见山地告诉用户:这是……

了解更多



