2022年5月16日:CyberHoot调查了SonicWall发布的安全公告,该公告警告称其Secure Mobile Access (SMA) 1000设备存在三个安全漏洞,其中包括一个高危身份验证绕过漏洞。Mimecast Offensive Security Team的Tom Wyatt因发现并报告这些漏洞而受到表彰。
此前,网络安全取证和咨询公司 Mandiant 已发现SonicWall 电子邮件安全解决方案中存在另外三个严重的零日漏洞(详情请见此处)。
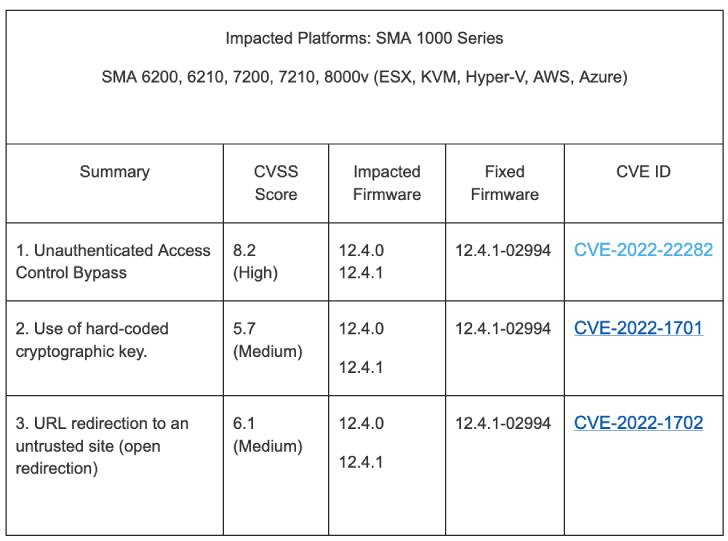
受影响的漏洞影响运行固件版本 6200 和 6210 的 SMA 7200、7210、8000、12.4.0 和 12.4.1v。漏洞列表如下:
成功利用这些漏洞可能使攻击者能够未经授权访问内部资源,甚至将潜在受害者重定向到恶意网站。
SonicWall 指出,这些漏洞不会影响运行 1000 之前版本的 SMA 12.4.0 系列、SMA 100 系列、中央管理服务器 (CMS) 和远程访问客户端。
虽然目前还没有证据表明这些漏洞已被实际利用,但鉴于 SonicWall 设备过去一直是勒索软件攻击的目标,建议用户尽快应用补丁。
如果您订阅了 CyberHoot 的服务,您将可以访问我们的政策和流程库,其中包含漏洞警报管理流程文档。该文档规定了如何应对此类情况以及在什么时间范围内进行响应。如果您的公司尚未采用类似 VAMP 的流程,那么现在正是开始的好时机。
我们下面的建议将有助于您的企业的整体安全态势,请考虑采取这些措施。
以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。所有建议均可通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务获得。
除了网络保险之外,以上所有建议都已集成到 CyberHoot 的产品和虚拟首席信息安全官 (CIO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习最新的网络安全动态。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




