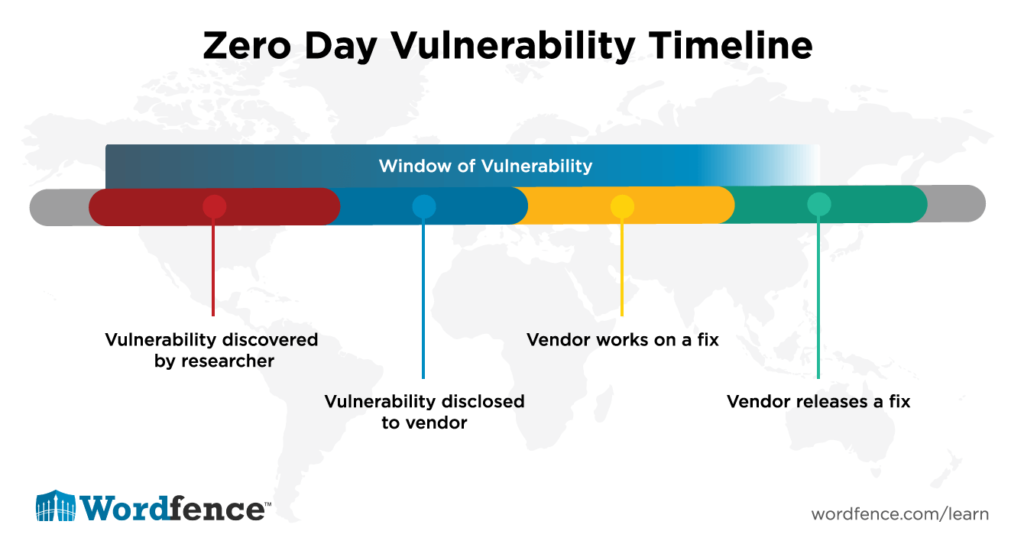
零日漏洞是指软件供应商或相关企业尚未发现且尚未发布补丁的安全缺陷。 “零日”一词指的是开发人员没有时间修复软件或硬件中新发现的安全漏洞。“零日攻击”是指黑客利用尚未被硬件或软件开发人员修复(甚至可能尚未被发现)的漏洞发起攻击。这种攻击允许黑客通过软件或硬件的“零日”漏洞入侵系统。
2014年XNUMX月,谷歌启动了“零日计划”(Zero Day Initiative),该计划由谷歌的安全分析师组成,负责寻找零日漏洞;这个团队被称为“Project Zero”。Project Zero的研究人员负责发现硬件和软件解决方案中的漏洞,并将这些发现报告给产品制造商。他们共同努力修复安全漏洞,并在漏洞修复后公开发布补丁。
Project Zero 类似于漏洞赏金计划,后者是由许多网站、组织和软件开发商提供的一项计划,个人可以通过报告供应商产品中的漏洞或缺陷获得认可和金钱奖励。
相关阅读:
黑客利用 WordPress 插件中的零日漏洞创建恶意管理员账户
来源:
企业如何应对零日漏洞取决于您是自行开发硬件 (HW) 或软件 (SW),还是使用其他公司的硬件和软件。
对于不开发硬件或软件的企业而言,只需制定漏洞警报管理策略和流程,即可应对所使用硬件和软件中已公布的安全漏洞。该流程根据风险的严重程度或规模,规定了修补设备的速度。对于可能导致网络完全崩溃的风险,例如存在可利用的漏洞代码,且被攻击的服务启用了互联网端口和协议,您的策略应明确规定:立即停止所有其他操作并进行修补。鉴于人工智能零日漏洞发现工具的出现及其速度,建议启用自动修补功能。等待只会招致攻击,因为人工智能可以在几分钟或几小时内逆向工程出新的关键补丁。即使会造成停机,也应更新您的漏洞警报管理流程以支持此功能。我们认为,停机总比遭受攻击要好得多。
新的方法: 对于开发硬件或软件的企业来说,你需要找到并使用 AI 零日漏洞发现工具来保护自己。 不要发布代码 直到您修复了硬件和软件中由人工智能引起的漏洞。
旧方法: 对于开发硬件或软件的企业而言, 你应该在开发流程中建立漏洞赏金和负责任的漏洞披露机制。在你的网站上,列出如何报告软件中的关键漏洞以及正确的报告方式。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。



作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多