组织内部制定漏洞警报管理策略 (VAMP)的目的是为系统更新的审查、评估、应用和验证建立一致的规则,以降低环境中的漏洞及其相关风险。该流程设定了应用补丁以解决环境中关键漏洞的目标和时间安排。通过威胁狩猎、漏洞警报服务和安全评估发现的适用漏洞警报需要采取适当、及时、可重复且有记录的响应措施,以防止对公司系统、商誉乃至声誉造成损害。
企业的虚拟首席信息安全官 (vCISO) 和托管服务提供商 (MSP) 通常通过许多在线资源(包括网络安全电子邮件列表、CISA和Microsoft等论坛,甚至政府机构警报(FBI、NSTAC和NSA))来监督漏洞和关键问题,并根据需要进行审查。
安全警报必须经过审核,并根据网络安全行业既定的分类,按照 3 级关键程度量表进行分配。该量表定义如下。您的网络安全主管负责上报、审核、建议行动方案,并跟踪每个关键漏洞警报的解决和缓解情况。
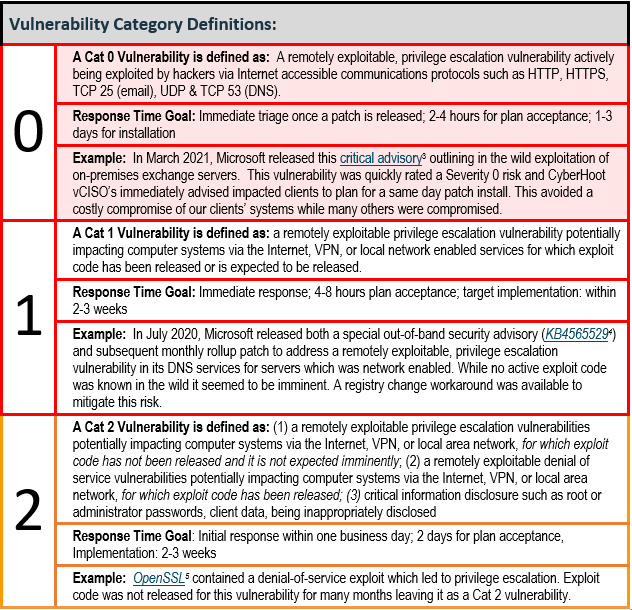
每家中小型企业 (SMB) 都应制定指导漏洞警报管理和缓解措施的政策。该政策概述了审查关键警报所需的时间范围以及实施修复的时间范围。可重复且一致的漏洞警报管理流程是网络安全方案能否有效运作的关键。
此外,CyberHoot 建议企业采用以下四项策略和一项附加流程,以最大程度地提高企业内部防御黑客攻击的成功率。顺便提一句,CyberHoot 为所有这些策略和流程都提供了模板:
您还应采取其他措施来保护您的企业免受其他攻击和伤害,包括:
来源:
延伸阅读:
相关术语:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注意:如果您想订阅我们的新闻通讯,请访问上面的任何链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“向我发送新闻通讯”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。





