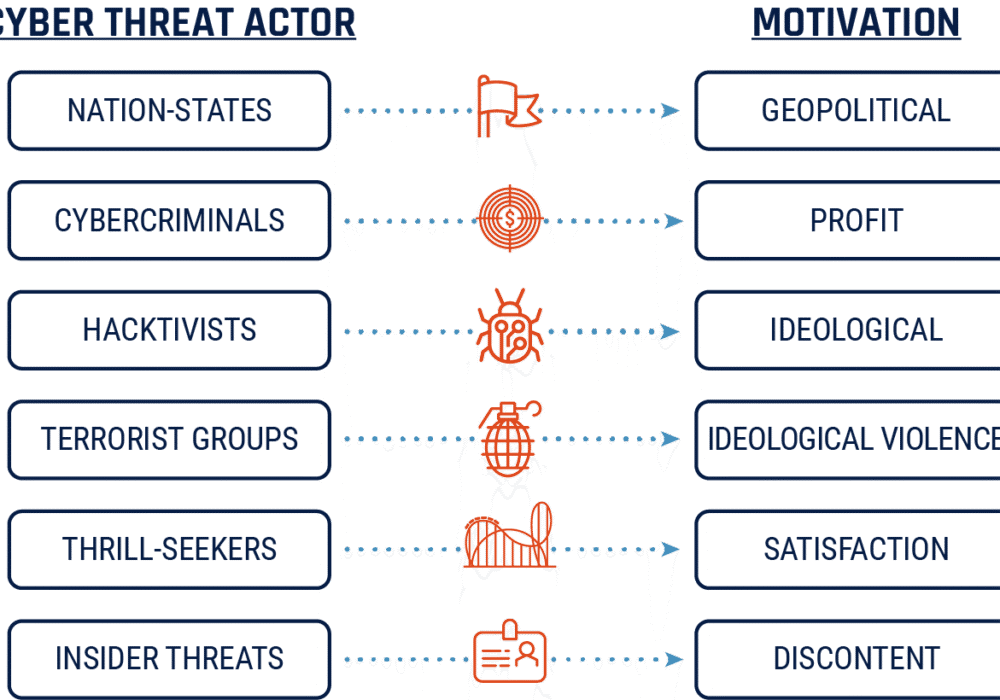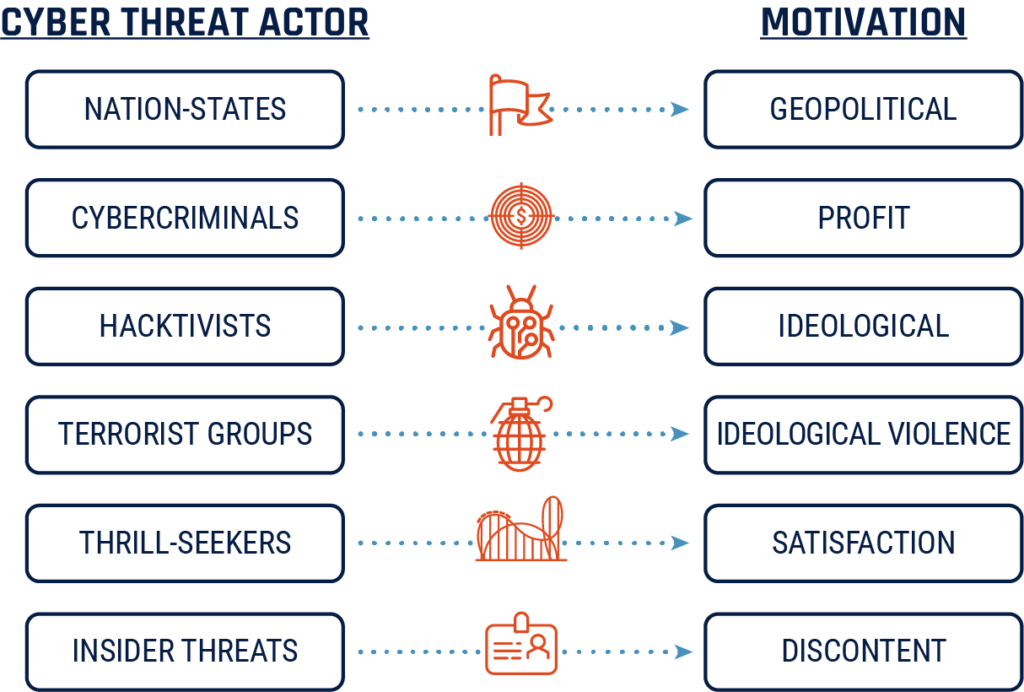
威胁行为者是指实施恶意或敌对行为,对受害者的计算机、设备、系统或网络造成损害的个人或团体。威胁行为者根据其动机和隶属关系被分为不同的群体。CyberHoot 列出了我们目前在网络上面临的五大主要威胁行为者群体:
1. 网络犯罪分子
- 主要受利润驱动
- 代表中小企业目前面临的最大风险
- 对各种规模的企业构成长期、全球且日益严重的威胁
- 他们瞄准数据进行出售、勒索和利用以获取金钱利益
- 网络犯罪分子可能单独或集体行动以达到其目的
- 常见攻击: 網絡釣魚, 社会工程学攻击, 恶意软件, 勒索
2. 内部威胁
有权访问组织网络、系统或数据的现任或前任雇员、承包商或顾问,可进一步分为两个特定群体:
- 恶意内部威胁 故意超越或滥用其访问权限,从而对组织的数据和/或信息系统的机密性、完整性或可用性产生负面影响。
- 意外的内部威胁 通过其行为(例如点击钓鱼电子邮件中的恶意链接)或不作为(例如未设置非公开个人信息 (NPPI) 或个人身份信息的访问限制)无意地对其组织的信息系统造成损害(PII)
3.民族国家黑客
- 资金充足且攻击性强的威胁行为者,以公共和私营部门网络为目标,破坏、窃取、更改或破坏信息
- 可能是国家机器的一部分,或者接受民族国家的指导、资金或技术援助
- 民族国家与 高级持续威胁(APT) 并代表着一个难以防守的对手
4. 黑客活动家
- 出于政治、社会或意识形态动机的威胁行为者,以受害者为目标进行宣传或促成变革,从而可能引发引人注目的事件
- 通常不是为了金钱利益或窃取知识产权,而是为了某种目的而进行黑客攻击。恐怖组织有时也被归入黑客行动主义组织。
5. 脚本小子
- 技能水平较低的黑客通常从暗网市场购买工具
- 其动机是名声,其滋扰性大于破坏性。并非出于经济利益,但可能导致代价高昂的安全事件
来源:CI Security
延伸阅读:恶意网络行为者利用网络隧道和欺骗技术混淆地理位置
相关术语:高级持续性威胁 (APT)
这对于中小企业来说意味着什么?
防御威胁行为者的最佳方法就是保持良好的网络安全习惯并采取适当的技术措施。中小企业往往是这些威胁的目标,黑客知道小公司往往认为自己不会受到攻击,而且公司通常缺乏网络安全措施。为了最大限度地降低成为攻击受害者的风险,请遵循 CyberHoot 的最佳实践:
- 对员工进行网络安全基础知识培训,帮助他们更好地了解在线互动中面临的威胁。(例如网络钓鱼、社会工程攻击)
- 网络钓鱼测试员工
- 遵循 NIST 指南(WISP、可接受使用、密码策略等),通过适当的政策管理员工
- 使用密码管理器,并将其纳入密码策略中
- 尽可能启用双因素身份验证
- 与您的 IT 员工或第三方供应商合作,确保您的关键数据得到正确加密
- 定期备份关键数据
- 使用原则 最小特权
- 及时了解不断变化的网络威胁
要了解有关威胁行为者的更多信息,请观看这个 3 分钟的简短视频:
您是否采取了足够的措施来保护您的业务?
立即注册 CyberHoot,睡得更好,了解您的
员工接受过网络培训并保持警惕!
立即注册!