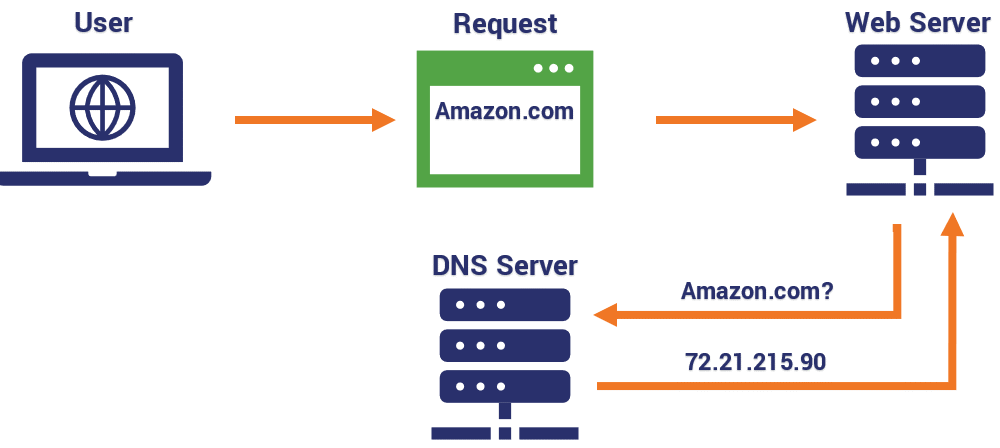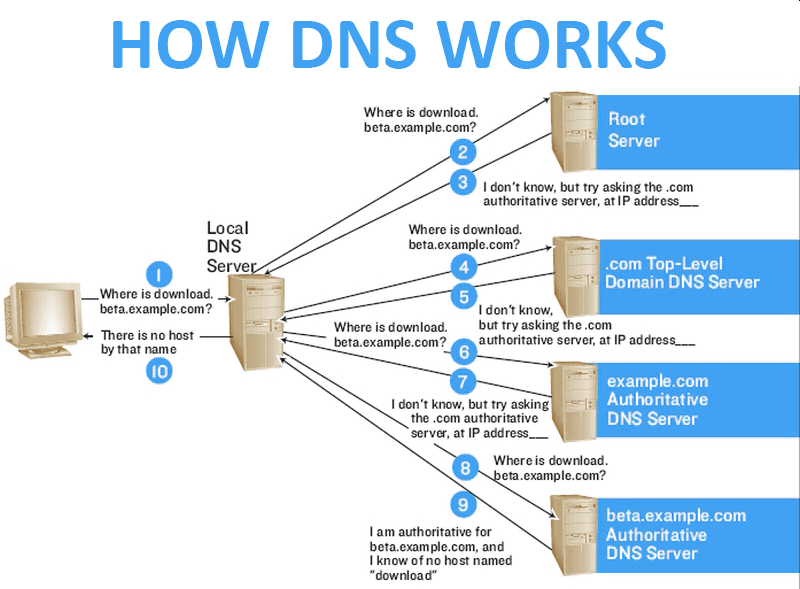
域名系统 (DNS)本质上是互联网的“电话簿”。DNS 是一种精密的、容错性强的系统,用于将用户连接到在线资源。虽然它相当复杂,但本文将为您提供 DNS 及其工作原理的最简概述。
如今的互联网共有 13 个“根域名服务器”(Root Name Servers,简称 DNS 服务器)。它们以字母“a”到“m”命名。根域名服务器按层级结构识别所有其他负责不同域名类型(例如:.gov、.com、.edu)的域名服务器。例如,根域名服务器并不知道 amazon.com 的 IP 地址。但是,它们知道您所在位置附近的 .com 域名服务器在哪里,该服务器可以为您提供该域名的 IP 地址。系统会向 .com DNS 服务器发出请求,它会在几毫秒内将正确的 IP 地址返回给您的计算机,从而帮助您连接。
DNS 也通过某些资源或记录类型在电子邮件安全中发挥作用。电子邮件的投递基于您的域名,该域名包含一个称为邮件交换 (MX) 记录的 DNS 条目。互联网电子邮件系统使用 MX 记录来了解如何将电子邮件投递到您的域名。不幸的是,任何人都可以在网上冒充其他人,从而导致网络钓鱼和欺骗攻击。
为了应对这种情况,互联网工程任务组(“IETF”)创建了 DNS 协议,以保护用户和域名免受这些攻击。这些 DNS 记录包括:发件人策略框架 (SPF)、域名密钥识别邮件 (DKIM) 和域名。遗憾的是,并非所有域名都启用了这些安全保护措施。启用这三个 DNS 记录有助于保护您的客户端免受看似来自您,但实际上来自黑客的冒充攻击。它们可以防止欺骗攻击,并限制谁可以从您的域名发送电子邮件。
今天就联系您的 DNS 管理员,了解如何启用 DNS 安全协议,例如SPF、DKIM和DMARC。您一定会庆幸自己这么做的。
延伸阅读:如何设置 DMARC/DKIM – CyberHoot
中小企业应设置 SPF、DMARC 和 DKIM,以防止恶意软件和网络钓鱼攻击入侵用户收件箱。以下是一些企业可以采取的措施,以帮助提高安全性并降低遭受网络钓鱼攻击的风险:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。