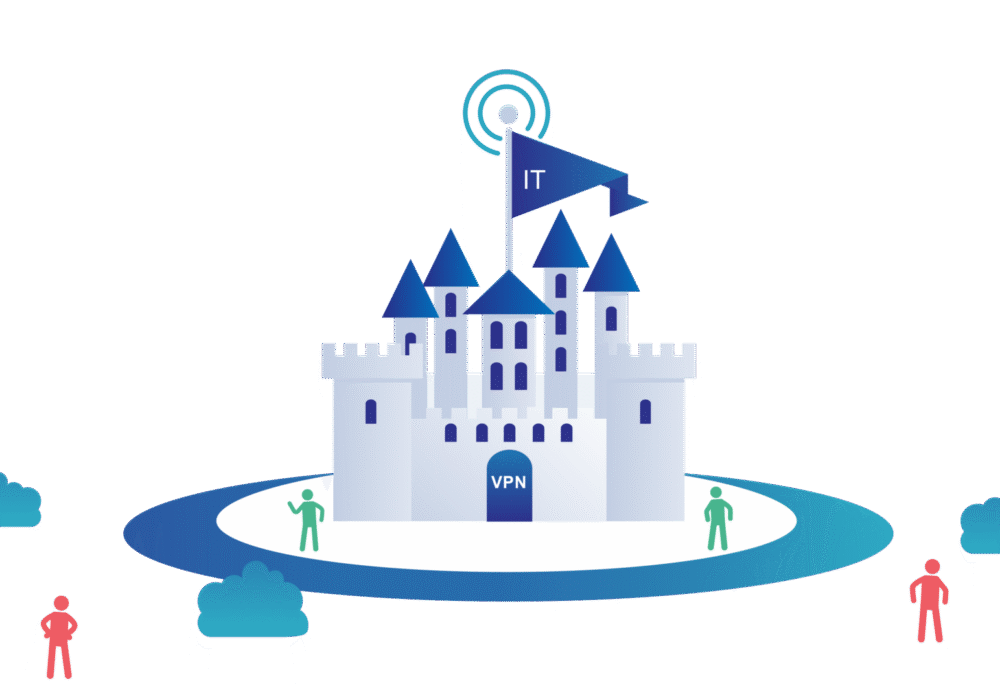
“城堡护城河”模型指的是一种网络安全模型,在这种模型中,网络外部人员无法访问内部数据,但网络内部人员可以自由访问。您可以将组织的网络想象成一座城堡,将网络防火墙想象成护城河。一旦吊桥放下,有人穿过护城河,他们就可以在城堡内自由行动。同样,在这种模型中,一旦用户连接到网络,他们就可以访问该网络内的所有应用程序和数据。
采用这种模式的组织会投入大量资源来防御其网络边界,就像城堡会在吊桥附近部署最多的守卫一样。他们部署防火墙、入侵检测系统 (IDS)、入侵防御系统 (IPS)和其他安全工具来阻止许多外部威胁。然而,如果城堡可以通过下水道(或类似2021 年 3 月 Exchange Server漏洞的互联网服务中的网络漏洞)被攻破,那么“城堡护城河”模式就无法有效阻止网络攻击。
然后还有内部威胁的问题。如果有人好奇城堡内究竟是谁,他们是否应该被允许查看和访问他们想要访问的任何内容?
“城堡护城河”式网络安全策略已不再适用。该术语用于对比传统网络架构和零信任模型。
随着“城堡护城河”式的安全策略逐渐过时,建议开始采用零信任方法。零信任信息安全模型摒弃了以往企业只关注防御边界、却假定内部一切安全无虞的策略。专家认为,“城堡护城河”式的方法行不通。《权力的游戏》一次又一次地证明了这一点:任何能够突破城墙的人都能也确实会杀了你。在现实世界中,最具破坏性的数据泄露往往发生在黑客突破企业防火墙后,能够畅通无阻地在内部系统中活动时。
IT 管理服务提供商 (MSP) 可以帮助您实现零信任。他们可以部署双因素身份验证、身份访问管理 (IAM)、文件服务器文件夹上的“最小权限”原则、移除本地工作站的管理权限,甚至网络分段。
零信任对于中小企业来说是一个困难但必要的模型:网络必须分段,启用双因素身份验证并结合强大的身份和访问管理保护,并且必须遵循最小特权原则来访问关键和敏感数据。
除了这些保护措施外,CyberHoot 还建议中小企业采取以下步骤来保障其业务安全。这些措施将为他们所需的成本和时间投入带来巨大的价值(尤其是在通过 CyberHoot 实施的情况下)。
这些建议中的大部分都已内置于 CyberHoot 中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习,掌握最新的网络安全动态。
来源:
延伸阅读:
相关术语:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注意:如果您想订阅我们的新闻通讯,请访问上面的任何链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“向我发送新闻通讯”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。