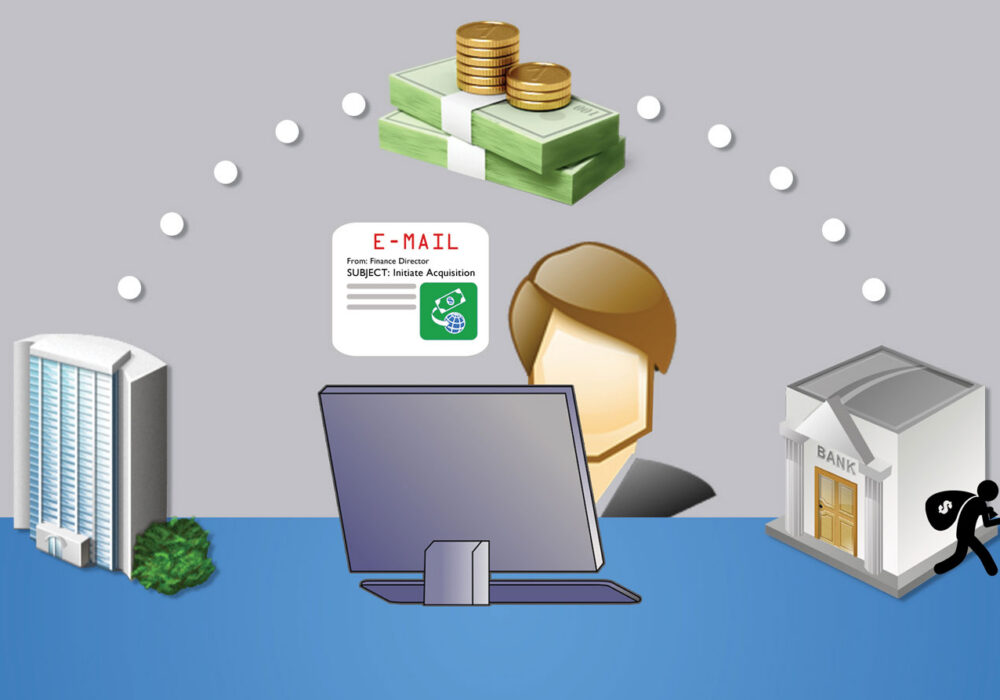
商业电子邮件入侵 (BEC)是指电子邮件帐户(通常位于公司财务部门)被黑客入侵并控制。这通常是通过网络钓鱼攻击实现的,导致凭证被盗,正如 CyberHoot 题为“多米诺骨牌攻击”的文章中所述。当受害者点击欺诈性网络钓鱼电子邮件中的链接或打开虚假发票时,凭证就会被盗。这样做会将受害者引导到一个恶意但看似真实的网站,该网站与真正的供应商网站完全相同,并提示用户输入其电子邮件地址和密码。BEC 攻击通常来自您的首席财务官 (CFO) 认识的人,这意味着发件电子邮件地址实际上是正确且预期的。通常情况下,其他财务人员的电子邮件已被黑客入侵,现在黑客正将目标转向您的财务人员。因此,多米诺骨牌效应会持续发生,一家接一家地攻击其他公司。
一旦黑客入侵首席财务官的电子邮件账户,他们就会浏览财务邮件,寻找电汇交易记录。他们会在恰当的时机出手,将看似正常的电汇操作,通过虚假的汇款指示直接重定向到您与首席财务官的电子邮件汇款对话中。这些骗局之所以能够得逞,完全依赖于双方从未在电子邮件之外(例如通过电话)验证新的汇款指示。由于没有通过电话或当面确认所有汇款指示的变更,每年都有数十亿美元被汇入世界各地的黑客账户。这些被骗取的资金几乎无法追回。以下是联邦调查局提供的一些真实案例:
- 您的公司经常打交道的供应商发送了一张带有更新邮寄地址的发票。
- 一位公司CEO让她的助理购买几十张礼品卡,作为员工奖励发放。她询问了序列号,以便立即通过电子邮件发送出去。
- 购房者收到产权公司发来的信息,其中包含有关如何汇付首付款的说明。
这对于中小企业来说意味着什么?
美国联邦调查局 (FBI) 和 CyberHoot 建议您“实施意识提升和培训计划”,以帮助您的企业了解并做好应对此类攻击的准备。幸运的是,对于商业电子邮件入侵 (BEP),准备工作相对简单。您可以采取的最佳措施是审查并记录您的电汇流程 (WTP)。对于 WTP,CyberHoot 建议:
- 所有对汇款说明的更改都必须通过电子邮件之外的方式确认,最好通过电话、缩放会议或邮政服务进行确认。
- 与各方建立准确的接线说明。
- 请勿拨打(潜在)欺诈邮件中提供的电话号码来验证新的汇款指示。该电话号码很可能也是假的。
- 从可信来源(即他们的网站)查找联系人的电话号码,然后打电话进行验证和确认。
除了建立强大的电汇流程外,CyberHoot 还建议采取以下措施:
- 培训员工如何发现和避免 网络钓鱼攻击. 采用 CyberHoot 等学习管理系统来教导员工他们需要的技能,使他们更加自信、高效和安全。
- 用以下方式测试员工 網絡釣魚 攻击练习。CyberHoot 的网络钓鱼测试允许企业使用可信的网络钓鱼攻击来测试员工,并对未通过测试的员工进行补救性网络钓鱼培训。
- 除了你的支付意愿之外,还要用政策和程序来管理员工。你需要 密码 政策、可接受使用政策、信息处理政策和至少书面的信息安全计划 (WISP)。
- 部署关键网络安全技术,包括 双因素认证 所有关键账户。启用垃圾邮件过滤、验证备份、部署 DNS 保护, 杀毒软件和 反恶意软件 在所有端点上。
- 在现代居家办公时代,请确保通过验证个人设备的安全性来管理连接到网络的设备(修补, 杀毒软件, DNS 保护措施等)或完全禁止使用它们。
- 如果你还没有 风险评估 过去两年内,第三方机构已经审查过您的风险,现在您应该也应该拥有一个了。在您的组织中建立风险管理框架,对于利用有限的时间和金钱应对最严重的风险至关重要。
- 购买房产 网络保险 在灾难性故障情况下为您提供保障。网络安全保险与汽车、火灾、洪水或人寿保险无异。它在您最需要的时候出现。
要了解有关商业电子邮件泄露的更多信息,请观看这个 3 分钟的简短培训视频:
来源:
趋势科技
联邦调查局
延伸阅读:
FBI 抓获 BEC 黑客
2020 年最昂贵的网络犯罪是什么?
相关术语:
網絡釣魚
鱼叉式网络钓鱼
捕鲸
了解 CyberHoot 如何保护您的业务。
线上一对一演示