Şimdilik nakit hala en geçerli ödeme yöntemi. ABD Federal Rezervinin yakın tarihli bir araştırmasına göre, elektronik ödeme uygulamalarının kullanımı istikrarlı bir şekilde artıyor; 2020 yılında tüm ödemelerin yalnızca %26'sı nakit ödemeyle yapıldı. Ödeme kartları (kredi/banka kartı) ve elektronik ödeme uygulamaları tüm ödemelerin %65'inde kullanılırken , %9'u doğrudan bankadan yapılan havalelerle gerçekleşti. Nakitsiz ödemeler ve e-ticaret dalgası, birçok farklı ödeme uygulamasının ortaya çıkmasına yol açtı. Apple Pay, Google Pay, PayPal, Venmo ve Trello Pay en yaygın mobil ödeme uygulamalarından bazıları. Ancak bu uygulamalar genellikle riskler de içeriyor; siber suçlular, sanal veya gerçek nakit paramızı ele geçirmek için yeni dolandırıcılık yöntemleri geliştiriyor.
Akıllı telefonlar, diğer tüm cihazlar gibi, kötü amaçlı yazılımlar tarafından istismar edilebilir . Siber suçluların hassas bilgilerinizi ele geçirmesinin bir yolu da keylogger'lardır . Bu kötü amaçlı yazılım, akıllı telefonunuzda (veya bilgisayarınızda) yaptığınız her hareketi (dokunuş) kaydeder ve bilgisayar korsanlarına gönderir; bu da onların ziyaret ettiğiniz herhangi bir uygulama veya web sitesine yazdığınız hesap kimlik bilgilerini görmelerini sağlar. Bilgisayar korsanları ayrıca meşru gibi görünen sahte uygulamalar kullanarak ödeme uygulamalarınızı da istismar edebilirler. Bu makalenin sonunda bir örnek bulabilirsiniz; ESET araştırmacıları, resmi PayPal uygulamasının kullanıcılarını hedef alan ve 1,000 € (1,200 $) tutarındaki parayı bilgisayar korsanının hesabına aktarmaya çalışan, pil optimizasyon aracı kılığında bir truva atı keşfetti.
Çoğu bilgisayar korsanı, kimlik avı e-postaları aracılığıyla cihazları istismar eder ve kötü amaçlı yazılımlar yayar . Özellikle fidye yazılımları bu e-postalar aracılığıyla yayılabilir ve hassas verilerinizi kilitleyerek ve fidye ödemediğiniz takdirde bunları kamuoyuna ifşa etmekle tehdit ederek işletmenizi felç edebilir. Siber saldırılar yalnızca işletmeniz için değil, kişisel hayatınız için de yıkıcı olabilir.
Akıllı telefon kullanırken, özellikle mobil ödeme yaparken güvenliğinizi korumanıza yardımcı olacak birkaç şey var. CyberHoot'un akıllı telefon güvenliği için en iyi uygulamalarını izleyin:
Kullandığınız uygulamaları ve bunların nasıl doğrulandığını anlamak ve işlemlerin herkese açık paylaşımını devre dışı bırakmak önemlidir. Aşağıdaki grafik, en yaygın ödeme uygulamalarını ve güvenliğinizi sağlamak için kullandıkları çeşitli yöntemleri göstermektedir:
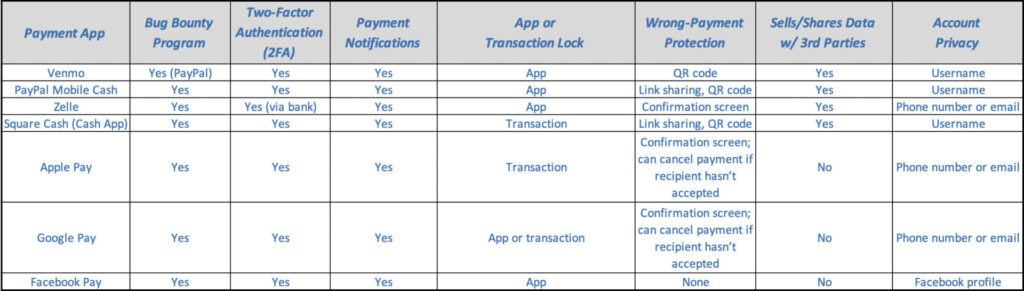
Ödeme Güvenliği Tanımları: Hata Ödül Programı | İki Faktörlü Kimlik Doğrulama | İşlem Kilitleme
Akıllı telefon kullanırken bunların hepsi hayati önem taşırken, özellikle işte bilgisayar kullanırken de aşağıdaki ek uygulamaları izlemelisiniz. CyberHoot, siber saldırılara karşı hazırlıklı olmak, hasarı sınırlamak ve bazen de bunlardan kaçınmak için aşağıdaki en iyi uygulamaları öneriyor:
CyberHoot ile bugünden itibaren kapsamlı ve derinlemesine savunma sağlayan siber güvenlik planınızı oluşturmaya başlayın.
kaynaklar:
NY Times – Mobil Ödeme Araştırması
Ek Okumalar:
Sahte Temas İzleme Uygulamaları Yayımlayan Bilgisayar Korsanları
Akıllı Telefonlar Drive-by Kötü Amaçlı Yazılım Tarafından Hedef Alınıyor
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.