Ngunit mangyaring huwag mag-panic. Ito ay isang pagsubok lamang.
Bago mapunta dito, nag-click ka sa isang phishing email na ipinadala ng iyong kumpanya upang subukan ka. Mahalaga ito dahil, kung ito ay isang pag-atake ng hacker, ang iyong mga kredensyal ay maaaring ninakaw, ang malware ay itinanim sa iyong makina, na humahantong sa isang pag-atake ng ransomware o kompromiso sa email ng negosyo. Parehong masama ang mga senaryo.
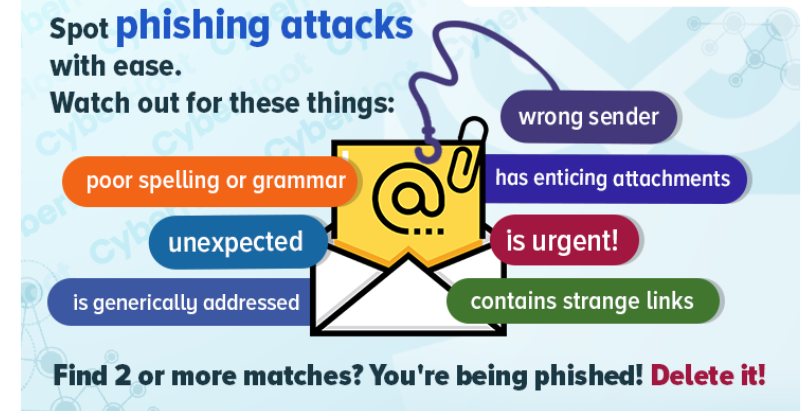
Hinihiling ng aming kumpanya na manatiling vigilante ang lahat kapag sinusuri ang email. Mag-ingat sa mga palatandaang ito ng pag-atake ng phishing:
- Nagpadala: tama ba ang nagpadala? Mag-ingat na tingnan ang mga kamukhang domain name sa pamamagitan lamang ng 1 titik. Para sa higit pang impormasyon sa pag-atakeng ito bisitahin ang webpage na ito sa Typosquatting.
- paksa: Ang paksa ay hindi palaging isang dead give-away para sa isang phishing attack. Ngunit maghanap ng mga paksa na hindi inaasahan, masyadong maganda para maging totoo, apurahan, o naglalaman ng mga spelling o grammatical error. Ang mga ito ay nagpapahiwatig ng isang potensyal na pag-atake ng phishing.
- Pagbati: mag-ingat sa mga generic na pagbati tulad ng Dear Sir/Madam, o Valued Customer. Ang mga ito ay karaniwang mga indikasyon na ikaw ay phished.
- Spelling, Punctuation, at Grammar: Ang Ingles ay minsan ang pangalawang wika ng mga umaatake. Karamihan sa mga lehitimong kumpanya ay mahigpit na nagsusuri ng mga error sa spelling, bantas at grammar. Kailangan mong maging maingat para sa mga error dito.
- Pagkamadalian at Emosyonalidad: alam ng mga hacker na ang mga tao ay gumagawa ng masasamang desisyon kapag napipilitan ang oras o nasa emosyonal na mga sitwasyon. Samakatuwid, ang kanilang mga email sa phishing ay may emosyonal na sisingilin at may pagkaapurahan. Kung nakikita mo ito, mag-ingat dahil baka inaatake ka.
- Mga Nakakahamak na Link: ang ilang phishing email ay idinisenyo upang nakawin ang iyong mga kredensyal. Ang phish ay para kumbinsihin kang i-click ang link sa isang karaniwang website ng vendor, kung saan susubukan mong mag-login. Ang problema ay, ang website ay isang phishing site na magnanakaw ng iyong mga kredensyal at kung maayos ang pagkakagawa nito, ipapasa ka sa website ng mga tunay na vendor pagkatapos makuha ang iyong pagtatangka sa pag-login.
- Attachment: Panghuli, ngunit hindi bababa sa ay ang mga attachment na dumating sa email. Ang ilan ay may mapanganib na mga extension ng file gaya ng .bat o .exe o mga macro-enabled na office file (.docm o .xlsm). Ang iba ay may mga extension na mukhang ligtas gaya ng PDF, ngunit kapag binuksan mo ang PDF para suriin ang iyong invoice, mayroon itong link sa "website ng pag-invoice." Muli ito ay isang ruse. Hinahangad nilang nakawin ang iyong mga kredensyal kapag sinubukan mong mag-log in sa pekeng website ng invoice na iyon.
Kung matutunan mo ang pitong paraan upang makita at maiwasan ang mga phishing na email, magiging cybersecurity ka at handang harapin ang mga pag-atake ng hacker na umaabot sa aming mga inbox araw-araw. Maging ligtas at manatiling mapagbantay.
Karagdagang Pagsasanay sa Pagtuklas ng Mga Pag-atake sa Phishing:
Mga pag-atake ng Spear-Phishing
Pagtuklas at Pag-iwas sa Mga Pag-atake sa Phishing