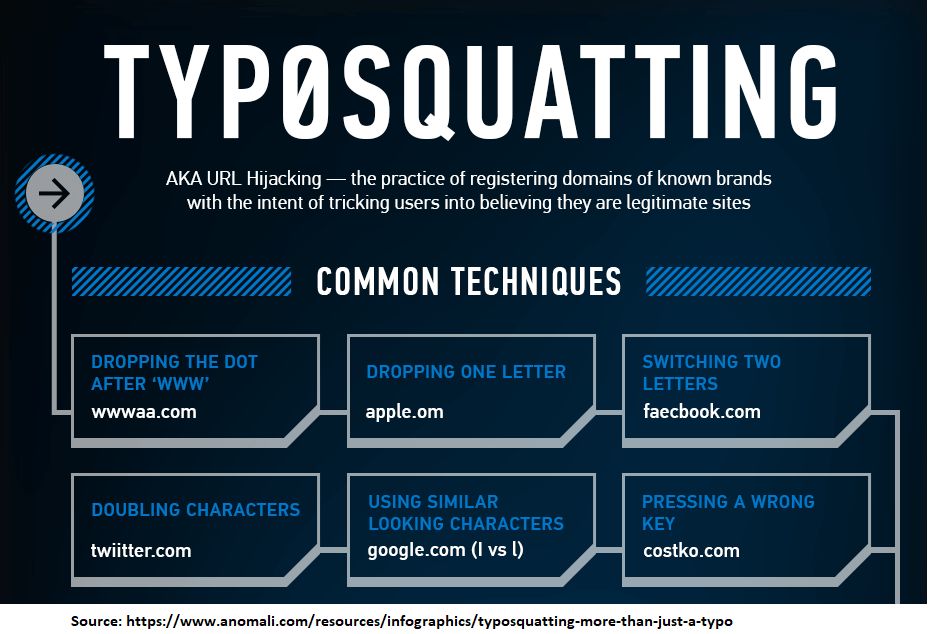
Ang typosquatting ay tinatawag ding URL hijacking. Ito ay isang uri ng cybersquatting na umaasa sa mga pagkakamali tulad ng mga typographical error na nagagawa ng mga gumagamit ng Internet kapag naglalagay ng address ng website sa isang web browser.
Ang typosquatting ay karaniwang ginagamit ng mga hacker sa mga pag-atake ng phishing upang magnakaw ng mga kredensyal para sa mga lehitimong website ng negosyo sa pamamagitan ng maling pagdidirekta sa mga user sa pag-click sa mga kamukhang domain, pag-landing sa isang website na magkapareho ang format, at pagbibigay sa mga hacker ng iyong mga kredensyal sa pag-log in na kanilang ninanakaw.
Halimbawa: ang kmart.com ay maaaring ma-typosquat ng isang taong nagrerehistro ng domain na krnart.com kung saan ang m ay pinapalitan ng isang R at isang N. Kapag tiningnan sa ganitong paraan ang pagkakatulad ay kapansin-pansin: Kmart.com at Krnart.com
Ang typosquatting ay nakakaapekto sa mga SMB sa ilang iba't ibang paraan. Ang typosquatting ay pangunahing ginagamit kapag nakikitungo ka sa mga phishing attack, dahil ang mga ito ay isang madaling paraan para sa mga hacker na ikompromiso ang iyong data, network, at kumpanya. Kailangang mag-alala ang mga SMB tungkol sa mga empleyadong nagbibigay ng mga kredensyal sa mga karaniwang destinasyon sa Internet tulad ng Amazon, Microsoft, at Google kapag nakikitungo sa mga Typosquatting attack.
Sanayin ang iyong mga empleyado na maingat na suriin ang mga URL sa mga email at laging mag-ingat sa mga pag-atake sa typosquatting.
Mga Kaugnay na Termino: Mga Hacker , Phishing
Noong Enero 13, 2020, isang kompanya sa pananaliksik sa cybersecurity na nakabase sa US na Area 1 Security ang nag-ulat ng mga bagong pag-atake sa Typosquatting . Iniulat nila na ang Burisma, ang kompanya ng Ukranian Energy, na nagbayad kay Hunter Biden para umupo sa kanilang board noong panahon ng administrasyong Obama, at ang kompanyang hiniling ni Pangulong Trump na imbestigahan ng mga opisyal ng gobyerno ng Ukraine, ay matagumpay na tinarget ng mga hacker na Ruso na nagrehistro ng maraming typosquatted na domain name para sa Burisma at mga subsidiary nito. Dahil dito, matagumpay na na-phish ng Russian hacking group na kilala bilang " Fancy Bear " ang mga empleyado sa Burisma upang makapasok sa kanilang mga email server at computer system.
Binabago ba ng mga pag-atakeng ito ang payo ng CyberHoot para sa SMB's?
Hindi. Dahil lamang sa gumagana ang typosquatting email phishing attacks sa mga negosyo tulad ng Burisma, ay hindi nangangahulugang hindi rin gagana ang mga ito sa SMB's. Ang lahat ng mga negosyo ay maaaring ma-target ng mga pag-atake ng phishing gamit ang mga typosquatted domain name. Kailangan lang nating sanayin ang ating mga empleyado na maging mas mapagbantay. Sundin ang payong ito:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit pa
Karamihan sa mga phishing test ay nagsisinungaling sa iyong mga empleyado. Ito ang unang bumati! Sinasabi ng HootPhish sa mga tao nang harapan: ito ay...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

