Ang panahon ng buwis ay may paraan upang maubos ang lahat. Sa loob ng ilang linggo, karamihan sa mga may-ari ng negosyo ay hindi tumutugon sa mga deadline, extension, at mga dokumento. Ang kalinisan sa seguridad ay maaaring pansamantalang nabalewala. Ang Mayo ang sandali upang magpahayag ng saloobin at tapat na tingnan ang mga panganib sa negosyo na kadalasang hindi napapansin. Ngayong buwan, itinatampok ng CyberHoot ang tatlong nakatagong panganib na may posibilidad na lumaki nang tahimik, lalo na sa mga panahon kung saan ang mga prayoridad ay nasa ibang lugar.
Una, idedetalye namin ang mga koneksyon ng third-party app sa mga workspace ng Google at Microsoft na tahimik na nagbibigay ng malawak na pahintulot sa data ng kumpanya, at kung paano walang ideya ang karamihan sa mga organisasyon kung gaano karami ang umiiral. Kapag ang isang empleyado ay nagkonekta ng isang bagong productivity o project app sa kanilang work account, ang app na iyon ay kadalasang tumatanggap ng pahintulot na magbasa ng email, mag-access ng mga file, at tingnan ang data ng kalendaryo. Karamihan sa mga empleyado ay hindi kailanman sinusuri ang kanilang napagkasunduan. Karamihan sa mga IT team ay hindi kailanman nakikita itong nangyayari. Sinaliksik namin ang problemang ito sa aming kamakailang artikulo, 'Ang Iyong mga Empleyado ay Nagkonekta ng 47 App sa Google Noong Nakaraang Taon. Maaari Mo Bang Pangalanan ang Isa sa mga Ito?' at ikagugulat mo ang mga natuklasan.
Pangalawa, titingnan natin kung paano hindi na kailangan ng mga attacker ang iyong password para makapasok sa iyong mga account. Kapag nag-log in ka sa Google, Microsoft, o anumang web application, makakatanggap ang iyong browser ng session token, isang maliit na piraso ng data na nagpapatunay na nakapag-authenticate ka na. Ang mga attacker na nagnanakaw ng token na iyon ay maaaring direktang makapasok sa iyong account nang hindi nalalaman ang iyong password, at nang hindi nagti-trigger ng multi-factor authentication. Walang forced entry. Walang mga alerto sa pagkabigo sa pag-login. Silent access lang. Isasaalang-alang natin kung paano ito gumagana at kung ano ang gagawin tungkol dito sa aming artikulo, 'Hindi Kailangan ng mga Attacker ng Key. Nasa Iyo Na ang Sa Iyo.'
Panghuli, titingnan natin ang isang panganib na nasa gilid ng bawat network na pagmamay-ari ng iyong mga kliyente, kabilang ang mga hindi nila nakikita. Karamihan sa mga negosyo ay may kontrol sa kanilang network ng opisina. Iilan lamang ang may kakayahang makita ang mga home router na ginagamit ng kanilang mga remote na empleyado araw-araw. Ang mga router na iyon ay bihirang ina-update, halos hindi minomonitor, at halos walang nakakaalam kung anong bersyon ng firmware ang kanilang pinapatakbo. Alam ito ng mga umaatake. Aktibong tinatarget ng mga nation-state actor ang mga home at small office router bilang mga entry point sa mga corporate network dahil madali silang gamitin at mahirap matukoy. Ang remote work setup ng iyong mga kliyente ay maaaring ang pinaka-hindi ligtas na link sa kanilang buong kapaligiran. Tatalakayin natin ang buong larawan sa aming artikulo, 'Bakit Ang Mga Router ng Iyong Mga Kliyente ay Isang Usapan Ngayon Tungkol sa Pambansang Seguridad.'
Ang tatlong panganib na ito ay may mahalagang pinagsasaluhan. Wala sa mga ito ang nagpapahayag ng kanilang mga sarili. Walang tumutunog na alarma. Walang nabibigong pag-login. Walang lumalabas na mga mensahe ng error. Tahimik na naiipon ang mga pahintulot ng third-party app. Ang mga ninakaw na session token ay nagbibigay ng access nang walang mga alerto. Ang mga nakompromisong router ay hindi natutukoy nang ilang buwan o kahit na mga taon! Ang karaniwang pinag-uusapan ay ang mga panganib na ito ay nasa loob na ng iyong kapaligiran, na gumagana sa pamamagitan ng mga pinagkakatiwalaang sistema at koneksyon na iyong inaasahan araw-araw. Ang unang hakbang sa pag-aayos ng mga nakatagong problemang ito ay ang pag-alam na umiiral ang mga ito. Ngayong nalaman mo na, magpatuloy sa pagbabasa upang malaman kung ano ang gagawin tungkol sa mga ito.
Craig, CEO,
Kasamang Tagapagtatag, CyberHoot
Gusto mo ba ang CyberHoot? Kailangan namin ang tulong mo. Mangyaring mag-iwan ng iyong review sa G2.com!
- G2
Para sa karagdagang impormasyon kung paano mag-iwan ng CyberHoot review, pakipanood ang maikling video overview sa ibaba. Paalala: para maiwasan ang mga mapanlinlang na review, kakailanganin ng bawat review website na gumawa at mag-validate ng iyong pagkakakilanlan sa pamamagitan ng proseso ng pagpaparehistro ng email account.
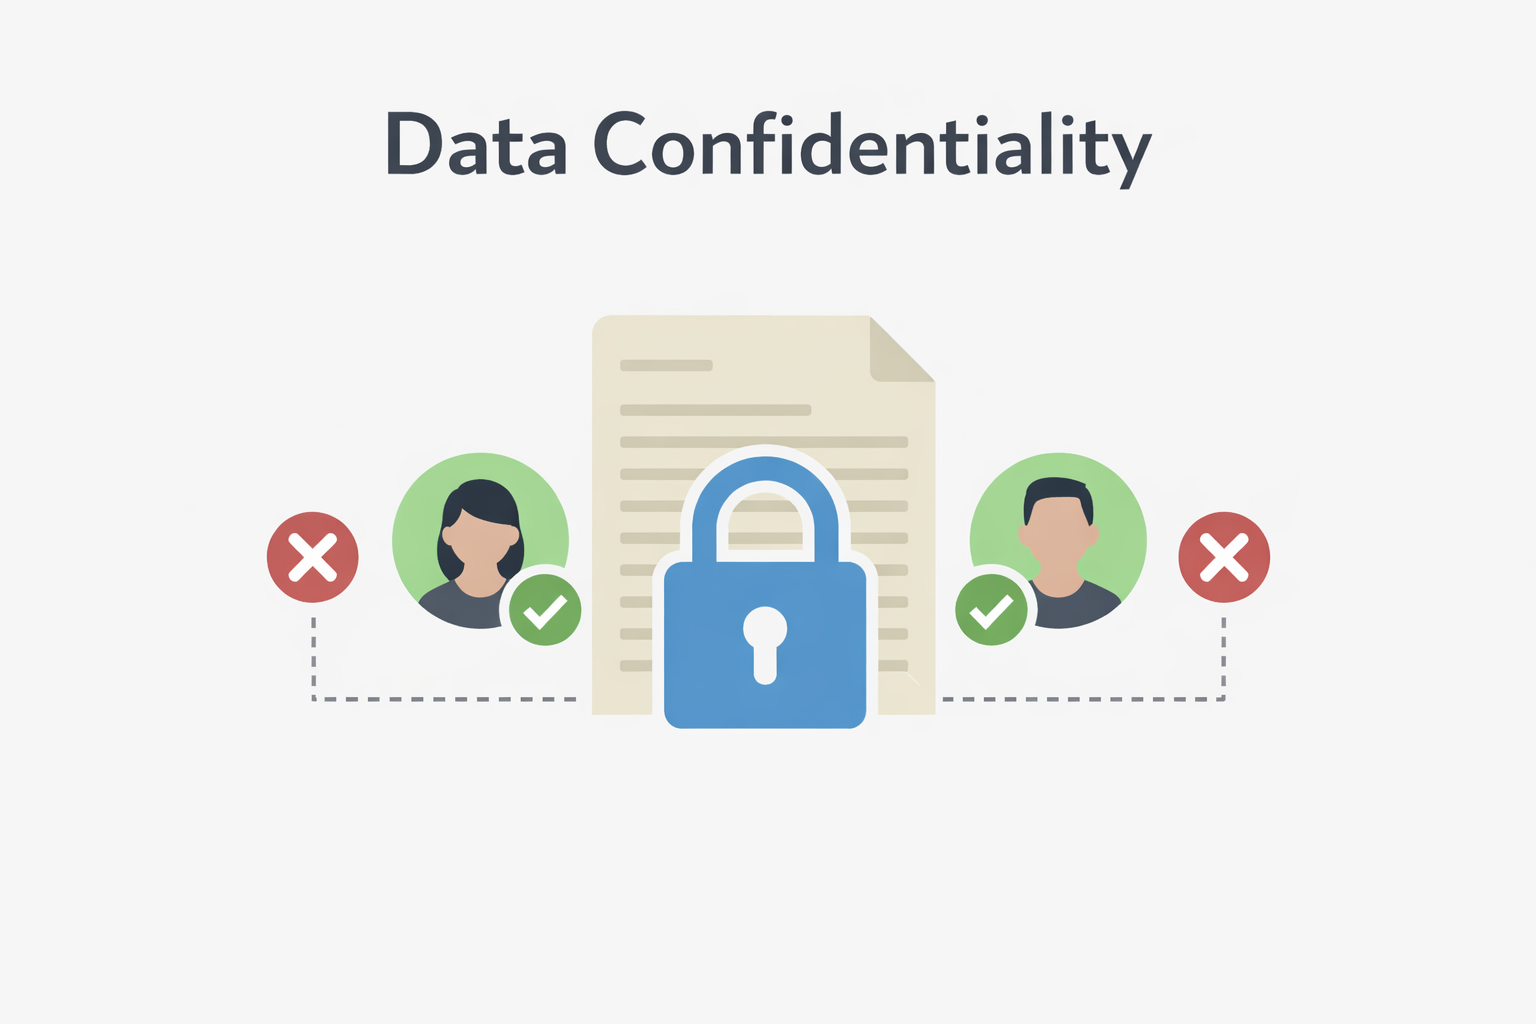
Ang Pagiging Kumpidensyal ng Datos ay ang katiyakan na ang impormasyon ay maa-access lamang ng mga awtorisadong indibidwal at hindi isisiwalat sa sinuman nang walang lehitimong pangangailangang malaman. Nakatuon ito sa pagprotekta ng datos mula sa hindi awtorisadong pagtingin, pagbabahagi, o paglalantad, aksidente man o sinasadya. Ito ay isang pangunahing elemento ng CIA triad (Pagiging Kumpidensyal, Integridad , at Availability ).
Ang pagiging kumpidensyal ay pinapanatili sa pamamagitan ng mga kontrol tulad ng mga paghihigpit sa pag-access, pag-encrypt, pagpapatotoo, at mga pahintulot ng gumagamit. Kapag nabigo ang pagiging kumpidensyal, ang sensitibong data tulad ng mga talaang pinansyal, personal na impormasyon, o intelektwal na ari-arian ay maaaring malantad, na humahantong sa legal, pinansyal, at pinsala sa reputasyon.
Mag-click dito upang magbasa nang higit pa!
Patuloy na nagdaragdag ang CyberHoot ng mga bagong nilalaman sa aming platform. Ang aming pinakabagong video na idinagdag ay ang aming video na “Hawak nang May Pag-iingat: Pagprotekta sa Personal na Impormasyon o PII”. Panoorin ito sa ibaba at manu-manong italaga ito sa pamamagitan ng CustomHoots kung kailangan mo ng pagsasanay sa PII.
Pakitandaan: Libre nang ia-upgrade ng CyberHoot ang lahat ng Power User sa Autopilot. Makipag-ugnayan sa support@cyberhoot.com para iiskedyul ang iyong libreng upgrade. Ititigil na ang Power platform ngayong taon sa Setyembre 2026.
Pangkalahatang Pagpapabuti:
Opisyal nang nakamit ng CyberHoot ang matagal nang layunin na maitampok sa maalamat na podcast na " Security Now! " kasama sina Leo Laporte at Steve Gibson. Para maging 100% malinaw, ito ay isang bayad na sponsorship ng podcast.
Pakipanood ang maikling 3-minutong tampok na ito habang ibabahagi ni Leo Laporte ang kanyang karanasan sa HootPhish at ipinaliwanag kung bakit nakakuha ng kanyang atensyon ang positibong pamamaraan ng CyberHoot sa edukasyon sa phishing.
Nasasabik kaming ipakilala ang Custom AttackPhish , isang bagong tampok sa loob ng Autopilot platform ng CyberHoot na nagbibigay sa mga administrator ng higit na kakayahang umangkop kapag nagpapatakbo ng mga phishing simulation. Gamit ang Custom AttackPhish, ( matatagpuan sa aming CustomHoots Power-Up ), maaaring lumikha at maglunsad ang mga admin ng mga customized na kampanya sa phishing na mas mahusay na sumasalamin sa mga totoong banta na maaaring makaharap ng kanilang mga user.
Nakakatulong ito sa mga organisasyon na makapaghatid ng mas nauugnay na pagsasanay sa kamalayan sa seguridad habang pinapabuti ang kakayahan ng mga user na makilala at tumugon sa mga pagtatangka ng phishing.
Kung kailangan mo ng karagdagang tulong, maaari mong palaging makipag-ugnayan sa aming team ng suporta sa support@cyberhoot.com.

Mag-enroll sa Referral Program ng CyberHoot ngayon at simulang kumita ng 20% na bahagi ng lahat ng kita na nalikom sa loob ng isang taon ng mga nagrehistro sa pamamagitan ng iyong eksklusibong referral link. Bilang isang referral partner, hindi ka lamang makakatanggap ng mga gantimpalang pinansyal, kundi mararanasan mo rin ang kasiyahan sa pagtulong sa iba na maging mas maingat sa seguridad, na pinoprotektahan sila laban sa mga banta sa cyber. Huwag mag-atubiling, mag-sign up ngayon sa https://cyberhoot.com/referral-program/.
Referral sa pamamagitan ng Autopilot's Dashboard:
Sumali sa CyberHoot sa aming misyon na lumikha ng isang mas alam at mas ligtas na mundo! Irekomenda ang CyberHoot Autopilot sa isang kaibigan, at masisiyahan sila sa komplimentaryong unang buwan. Para sa bawat bagong sign up na gumagamit ng iyong referral link, makakatanggap ka ng libreng buwan na idinagdag sa iyong account. Ang alok na ito ay eksklusibo para sa mga unang beses na nagparehistro ng CyberHoot.

May kilala kang malapit na tawag kamakailan na may cyber attack, phishing email, o social engineering na tawag sa telepono? Irekomenda ang libreng pagsasanay sa cybersecurity ng CyberHoot. Makakatanggap sila ng anim (6) na video (bawat video ay 3-4min.) at isa sa aming positibong reinforcement, hyper-realistic, phishing simulation. Lahat ng libre.
Pagpaparehistro : https://cyberhoot.com/individuals
CyberHoot White Paper Download – Paano Gumaganda ang HootPhish sa AttackPhish
Lahat ng Bago: 2025 Infographics sa Cybersecurity Statistics
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Isipin ang iyong sarili sa highway, lumalagpas sa limitasyon ang bilis na halos 20 segundo kasabay ng iba pang mga sasakyan. Sa unahan, preno...
Magbasa nang higit pa
Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit paBigyan ang iyong mga tao ng mas matalas na pananaw, gamit ang positibong pamamaraan na higit pa sa tradisyonal na phish testing.