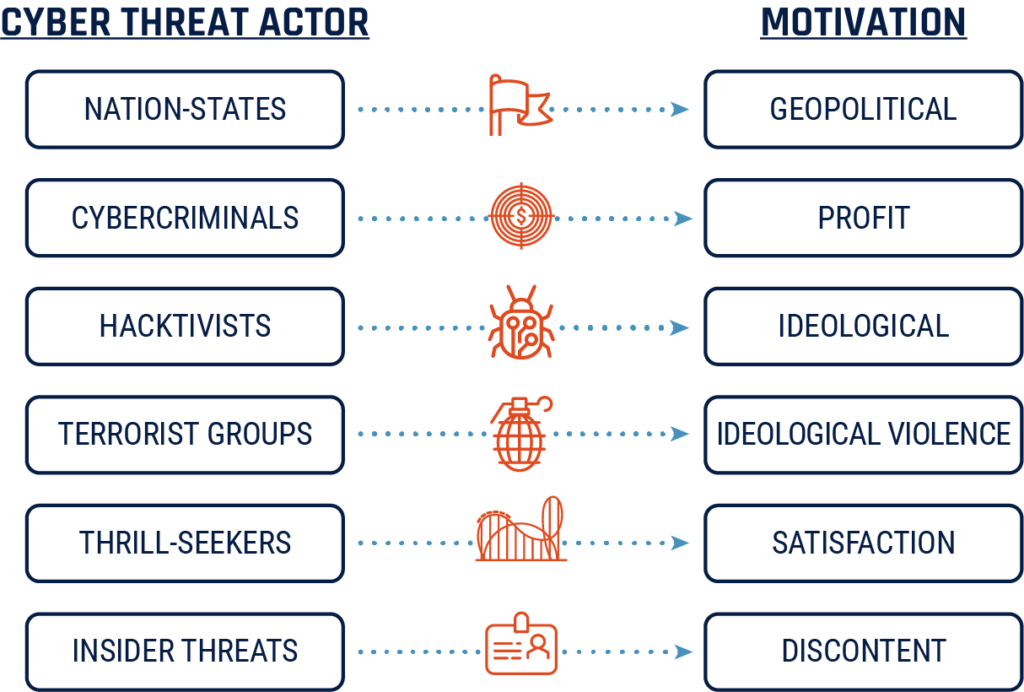
Ang Threat Actor ay isang tao o grupo na nagsasagawa ng mga malisyosong o agresibong aksyon na nagdudulot ng pinsala sa mga biktima, mga computer, device, system, o network. Ang mga Threat Actor ay ikinakategorya sa mga grupo batay sa kanilang mga motibasyon at kaugnayan. Inilista ng CyberHoot ang limang pangunahing grupo ng Threat Actor na kinakaharap natin online ngayon:
Mga kasalukuyan o dating empleyado, kontratista, o consultant na may access sa mga network, system, o data ng isang organisasyon at maaaring hatiin pa sa dalawang partikular na grupo:
Mga banta ng malisyosong insider sadyang lampasan o maling gamitin ang kanilang pag-access sa paraang negatibong nakakaapekto sa pagiging kumpidensyal, integridad, o pagkakaroon ng data at/o mga sistema ng impormasyon ng organisasyon.
Mga banta ng hindi sinasadyang insider hindi sinasadyang magdulot ng pinsala sa mga sistema ng impormasyon ng kanilang organisasyon sa pamamagitan ng kanilang mga aksyon, tulad ng pag-click sa mga nakakahamak na link sa isang phishing na email, o hindi pagkilos, tulad ng hindi pagtatakda ng mga paghihigpit sa pag-access sa Non-Public-Personal-Information (NPPI) o Personally Identifiable Information (PII)
Mahusay na pinondohan at agresibong mga aktor ng pagbabanta na nagta-target sa mga network ng publiko at pribadong sektor na ikompromiso, magnakaw, baguhin, o sirain ang impormasyon
Maaaring bahagi ng isang apparatus ng estado o tumanggap ng direksyon, pagpopondo, o teknikal na tulong mula sa isang nation-state
Ang mga bansang estado ay ginamit nang palitan ng Advanced Persistent Threat (APT) at kumakatawan sa isang mabigat na kalaban upang ipagtanggol laban
Mga aktor ng pagbabanta sa pulitika, panlipunan, o ideologically motivated na nagta-target ng mga biktima para sa publisidad o upang magdulot ng pagbabago, na maaaring magresulta sa mga high profile na kaganapan
Hindi karaniwang nauudyukan ng kita sa pera o pagnanakaw ng IP, kadalasan ay nagha-hack para sa isang dahilan. Minsan kasama ang mga organisasyong terorista sa pangkat ng Hacktivist
Mga hacker na may mababang kasanayan na karaniwang bumibili ng kanilang mga tool mula sa mga dark web marketplace
Motivated sa pamamagitan ng katanyagan at higit pang istorbo kaysa sa mapanirang. Hindi udyok ng pakinabang sa pananalapi ngunit maaaring humantong sa napakamahal na mga insidente sa seguridad
Ang pinakamahusay na paraan upang ipagtanggol laban sa mga Threat Actor ay simpleng pagsasanay ng mahusay na cybersecurity hygiene kasama ng mga wastong teknikal na hakbang. Ang mga SMB ay madalas na target ng mga banta na ito, alam ng mga hacker na malamang na isipin ng mga maliliit na kumpanya na hindi sila nanganganib sa isang pag-atake, kadalasan ay walang mga hakbang sa cybersecurity sa kanilang kumpanya. Upang mabawasan ang mga pagkakataong maging biktima ng isang pag-atake, sundin ang pinakamahuhusay na kagawian ng CyberHoot:
Sanayin ang mga empleyado sa mga pangunahing kaalaman sa cybersecurity, na tumutulong sa kanila na mas magkaroon ng kamalayan sa mga banta na kinakaharap nila kapag nakikipag-ugnayan online. (Phishing, Mga Pag-atake sa Social Engineering)
Mga Empleyado ng Phish Test
Pamahalaan ang mga empleyado na may wastong mga patakaran, pagsunod sa Mga Alituntunin ng NIST (WISP, Katanggap-tanggap na Paggamit, Patakaran sa Password, atbp)
Mag-empleyo ng Password Manager, kailanganin ito sa iyong Patakaran sa Password
Paganahin ang Two-Factor Authentication hangga't maaari
Makipagtulungan sa iyong kawani ng IT o mga third party na vendor upang matiyak na ang iyong kritikal na data ay nai-encrypt nang maayos
Karamihan sa mga phishing test ay nagsisinungaling sa iyong mga empleyado. Ito ang unang bumati! Sinasabi ng HootPhish sa mga tao nang harapan: ito ay...