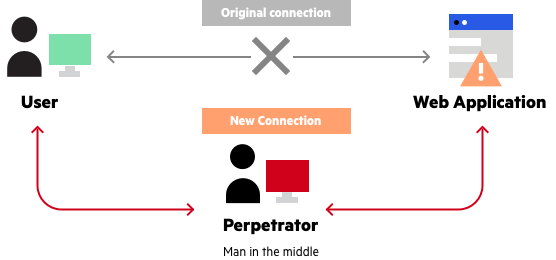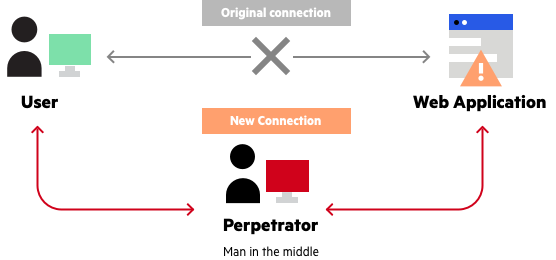
Ang Adversary in the Middle (AITM) Attack (dating tinutukoy bilang Man-in-the-Middle) ay isang teknikal na termino para sa kung saan ang isang hacker ay pumuwesto sa isang pag-uusap sa pagitan ng isang user at isang application; maaaring para makinig nang mabuti o magpanggap bilang isa sa mga partido, na nagpapakita na parang mayroong normal na palitan ng impormasyon na nagaganap. Ang pangunahing layunin ng mga pag-atakeng ito ay nakawin ang sensitibong impormasyon mula sa mga biktima, tulad ng mga login credential sa mga online account tulad ng email, banking, o virtual private network.
Kadalasan ang mga pag-atakeng ito ay nangyayari sa mga masasamang Wi-Fi network na nagpapanggap bilang tunay na Wi-Fi ng mga lokal na negosyo. Kumokonekta ang mga hindi pinaghihinalaang user sa pekeng Wi-Fi network at ang kanilang trapiko ay naharang at siniyasat para sa makatas na mga detalye ng pagpapatunay na ito.
Sa kabutihang palad, karamihan sa mga website ay nagtatag ng mga kinakailangan sa https na maaaring magtago ng impormasyon sa pagpapatotoo maliban kung ang hacker ay gumagamit ng isang HTTPS proxy na sinamahan ng mga spoofed na kahilingan sa DNS. Sa mga kasong ito, ang hacker ay maaaring magpanggap bilang ang aktwal na website na sinusubukan mong mag-log in, gayunpaman, ang mga SSL certificate ay maaaring isang patay na give-away na may mali.
Ang mga ganitong uri ng pag-atake ay kadalasang kasabay ng mga pag-atake sa phishing at tinatangkang kumbinsihin ang mga user na mag-click sa mga malisyosong link o maglagay ng personal na data sa isang pekeng webpage para nakawin ang kanilang personal na impormasyon. Ang mga pekeng website na ito ay maaaring may mga lehitimong SSL certificate na nakakaiwas sa naunang nabanggit na isyu sa SSL certificate na kaakibat ng panggagaya sa isang lehitimong website address sa DNS.
Pinagmulan: Imperva
Karagdagang Reading:
Mga Kaugnay na Tuntunin:
Bilang isang SMB, may ilang mga aksyon na maaari mong gawin upang mabawasan ang posibilidad na maging biktima ng mga pag-atake ng Adversary-in-the-Middle. Tulad ng karamihan sa mga banta sa cyber, ang pagkakaroon ng kamalayan sa pag-atake at kung saan o paano ito ginagawa ay napakahalaga. Samakatuwid, siguraduhing turuan ang mga empleyado kung paano protektahan ang kanilang sarili habang nasa mga WiFi network at kung ano ang pag-atake ng AiTM ay makakatulong nang malaki. Bukod sa edukasyon ng gumagamit at pagsasanay sa kamalayan, narito ang ilang bagay na maaari mong gawin:
https://www.youtube.com/watch?v=DgqID9k83oQ
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.