SQL Slammer Virus (Harbinger ng mga bagay na darating)

ika-12 ng Pebrero 2020 | Cybrary SQL Slammer Virus (Harbinger ng mga bagay na darating)

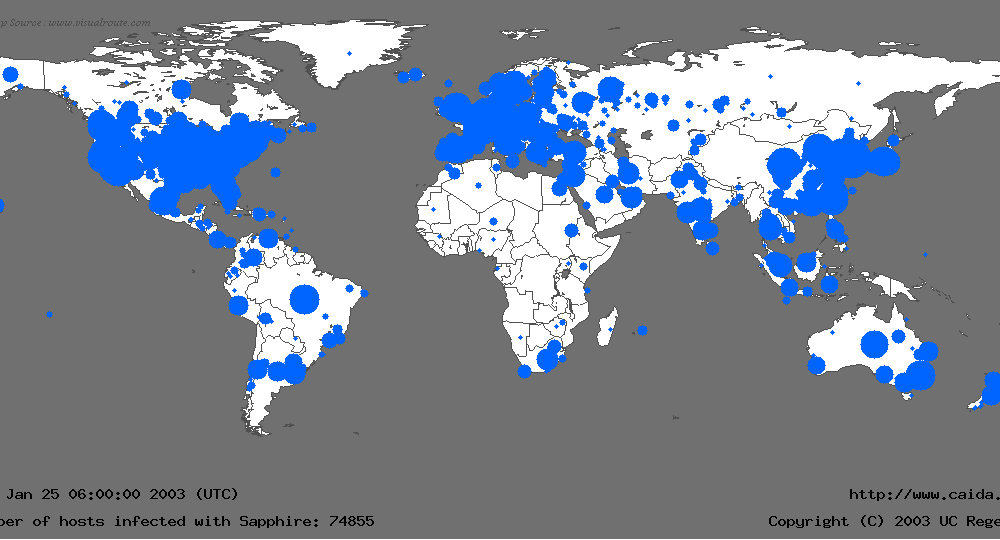
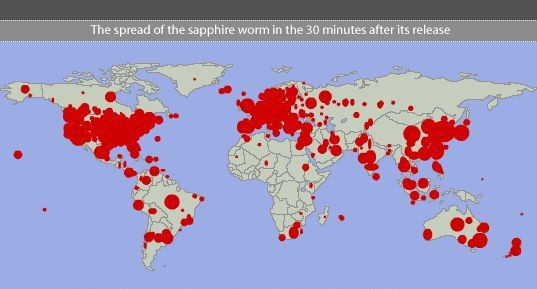
SQL Slammer Spread 30 min

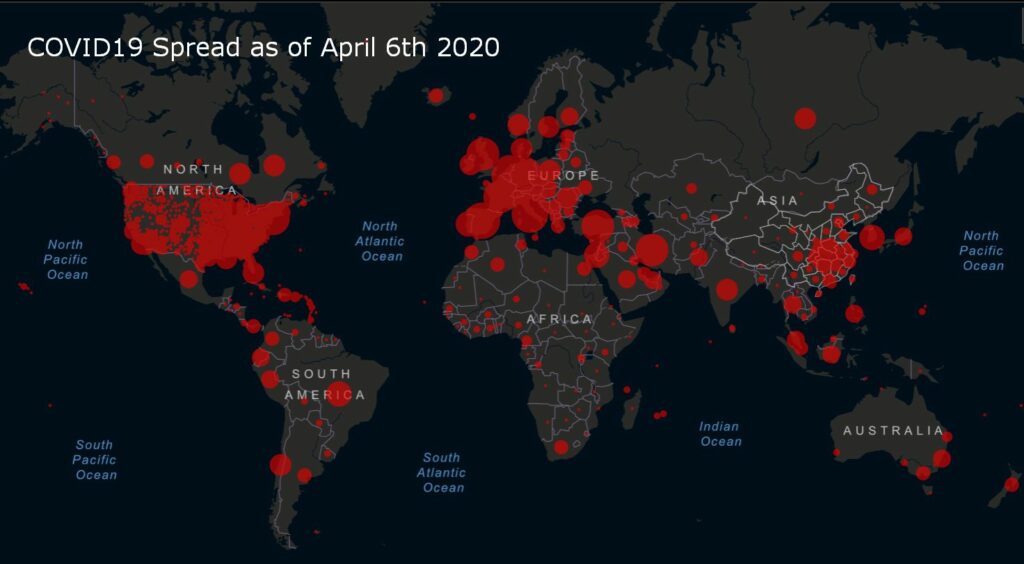
Kumalat ang Coronavirus sa 90+ na Araw

Ang SQL Slammer Virus, na kilala rin bilang Sapphire Virus, ay isang malware sa anyo ng isang worm na nagdulot ng Denial of Service sa maraming internet host noong 2003, at nagdulot ng libu-libong pagkawala ng network at lubhang nagpabagal pa sa trapiko sa Internet! Mabilis na kumalat ang worm, na nahawahan ang karamihan sa 75,000 biktima nito sa loob ng sampung minuto. Sinamantala ng worm na ito ang isang kahinaan sa SQL Server ng Microsoft.

Pagkakatulad sa pagitan ng Computer at Biological Virus?

Ang social isolation ay ang 2020 na solusyon para ma-flat ang curve sa mga impeksyon sa Coronavirus. Noong 2003 ang pagpigil sa pagkalat ng SQL Slammer ay nangangailangan ng network Isolation (pagharang sa TCP 1434 – ang port ng komunikasyon ng SQL). Gayunpaman, tulad ng nasaksihan ng mala-COVID na mapa mula 2003, dahil sa bilis ng mga impeksyon sa computer, hindi mailagay nang mabilis ang paghihiwalay ng network upang pigilan ang pagkalat ng SQL Slammer. Kung ang mundo ay may sapat na natutunan upang ilagay ang social isolation sa lugar nang sapat na mabilis upang mapabagal at matigil ang pagkalat ng COVID19 ay nananatiling makikita.

Mga Kaugnay na Paksa : ILOVEYOU Virus , Payo Tungkol sa Coronavirus

Pinagmulan: Pag-aaral ng Estado ng NC

BILANG MAY-ARI NG SMB, ANO ANG IBIG SABIHIN NITO PARA SA AKIN?

Ang SQL Slammer worm ay nagkakahalaga ng mga kumpanya ng tinatayang $750 Milyon hanggang mahigit $1 Bilyon sa mga pinsala. Sa kasong ito, ang mga panganib ay madaling naiwasan kung ang mga kumpanyang ito ay nag-patch ng kanilang mga sistema. Samakatuwid, bilang may-ari ng negosyo, tiyaking kasama sa cybersecurity program ng iyong kumpanya ang mga sumusunod na proteksyon:

  1. I-patch ang iyong mga system para sa mga kritikal na kahinaan. Nagawa lang ng worm na ito na ikompromiso ang mga computer na hindi na-patch sa mahigit 6 na buwan!
  2. Ihiwalay ang iyong mga kritikal na system gamit ang network segmentation at port isolation. Sinalakay ng SQL Slammer ang napakaraming network dahil ang TCP 1434 ay bukas nang hindi kinakailangan sa pagitan ng mga network. Kung ang port ay sarado o nakahiwalay, ang virus na ito ay hindi kumalat.
  3. Sanayin ang iyong mga empleyado gamit ang isang matatag na programa sa kamalayan sa cybersecurity. Turuan sila kung paano makita at maiwasan ang mga pag-atake sa email phishing, social engineering, at iba pang paraan ng pag-atake ng hacker.
  4. Pamahalaan ang iyong mga empleyado na may mga patakaran tulad ng Information Handling, Katanggap-tanggap na Paggamit ng mga Computer, at Mga Password sa pinakamababa.
  5. Magsagawa ng Pagtatasa ng Panganib sa iyong kumpanya upang maunawaan ang mga potensyal na banta at kahinaan na iyong kinakaharap. Pagkatapos, batay sa iyong badyet, lumikha ng isang plano sa remediation upang simulan ang pagbabawas ng iyong mga panganib sa isang katanggap-tanggap na antas.
  6. Subukan ang iyong mga empleyado sa mga pag-atake ng Phishing nang random upang matiyak na binibigyang pansin nila ang banta na ito.
  7. Tiyaking mayroon kang mga teknikal na proteksyon sa lugar upang maprotektahan ka kapag nabigo ang iyong pagsasanay at pamamahala. Antivirus, pag-filter ng SPAM, pag-alis ng mga karapatan ng Administrator sa iyong mga windows desktop, at pag-deploy ng Password Manager.

Ang pitong hakbang na ito ay pawang mga diskarte sa pagtatanggol sa cybersecurity para sa pagpapababa ng iyong panganib.

Upang matuto nang higit pa tungkol sa SQL Slammer virus, mangyaring panoorin ang maikling video na ito:

https://www.youtube.com/watch?v=HH2_m4BqJZo

I-secure ang iyong negosyo sa CyberHoot Ngayon!!!


Mag-sign Up Ngayon

Pinakabagong Blogs

Manatiling matalas sa pinakabagong mga insight sa seguridad

Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Corp MDM: Ang Pekeng Work App na Gustong Basahin ang Iyong mga Teksto

Corp MDM: Ang Pekeng Work App na Gustong Basahin ang Iyong mga Teksto

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...

Magbasa nang higit pa

Nagkakalat ng Malware ang mga Pekeng ChatGPT Helper. Narito Kung Paano Sila Matutukoy.

Nagkakalat ng Malware ang mga Pekeng ChatGPT Helper. Narito Kung Paano Sila Matutukoy.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...

Magbasa nang higit pa

OAuth Consent Phishing: Protektahan ang Iyong mga Pahintulot, Hindi Lamang ang Iyong Password

OAuth Consent Phishing: Protektahan ang Iyong mga Pahintulot, Hindi Lamang ang Iyong Password

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...

Magbasa nang higit pa