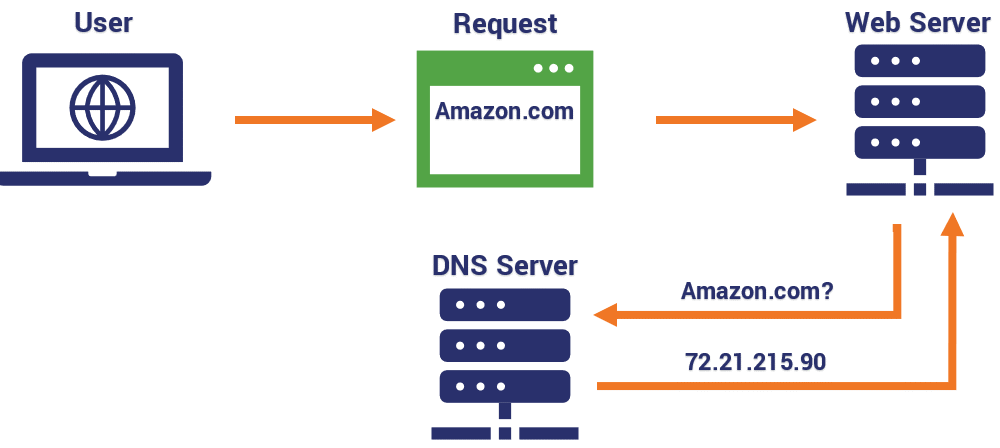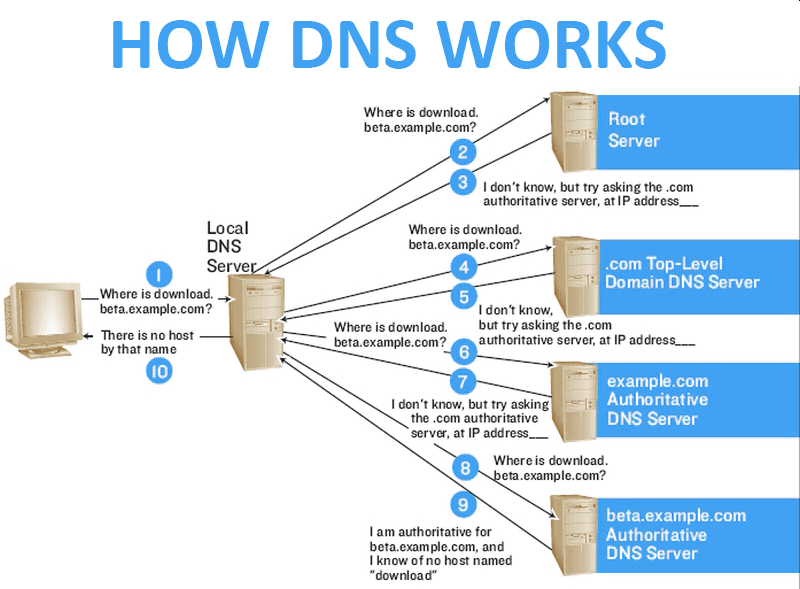
Ang Domain Name System (DNS) ay maituturing na 'phonebook' ng Internet. Ang DNS ay isang masalimuot at madaling mapagkalingang paraan ng pagkonekta ng mga tao sa mga online na mapagkukunan. Bagama't medyo kumplikado ito, ang artikulong ito ay magbibigay sa iyo ng pinakasimpleng pangkalahatang-ideya ng DNS at kung paano ito gumagana.
Ang Internet ngayon ay mayroong 13 " Root Name Servers ". Ang mga ito ay ginagamitan ng mga letra mula 'a' hanggang 'm'. Ang mga root name server ay kinikilala nang hierarchical, lahat ng iba pang name server na responsable para sa iba't ibang uri ng domain (ibig sabihin: .gov, .com, .edu). Halimbawa, hindi alam ng mga root name server kung nasaan ang amazon.com ayon sa IP. Gayunpaman, alam nila kung nasaan ang isang .com name server, na lokal sa iyo, na maaaring magbigay sa iyo ng mga IP Address para sa domain na ito. Ang .com DNS server ay hihingin at ibibigay nito ang tamang IP Address pabalik sa iyong computer upang ikonekta ka sa loob lamang ng ilang millisecond.
Gumaganap din ang DNS sa seguridad ng email sa pamamagitan ng ilang partikular na mapagkukunan o uri ng talaan. Ang email ay inihahatid batay sa iyong domain name na mayroong DNS entry na tinatawag na Mail Exchange (MX) record. Ang mga tala ng MX ay ginagamit ng mga sistema ng email ng internet upang malaman kung paano maghatid ng email sa iyong domain. Sa kasamaang palad, kahit sino ay maaaring magpanggap na kahit sino pa sa online na humahantong sa phishing at spoofing na mga pag-atake.
Upang labanan ito, lumikha ang Internet Engineering Task Force (“IETF”) ng mga DNS protocol para protektahan ang mga user at domain mula sa mga pag-atakeng ito. Kasama sa mga DNS record na ito ang: Sender Policy Framework (SPF), Domain Keys Identified Mail (DKIM), at Domain Sa kasamaang palad, hindi lahat ng domain ay nakapag-enable sa mga proteksyong ito sa seguridad. Ang pagpapagana sa tatlong tala ng DNS na ito ay nakakatulong na protektahan ang iyong mga kliyente mula sa mga pag-atake sa pagpapanggap na sinasabing mula sa iyo, ngunit talagang mula sa isang hacker. Maaari nilang pigilan ang mga pag-atake ng spoofing at limitahan kung sino ang maaaring magpadala ng email mula sa iyong domain.
Kausapin ang iyong DNS admin ngayon tungkol sa pagpapagana ng mga protocol sa seguridad ng DNS tulad ng SPF , DKIM , at DMARC . Matutuwa kang ginawa mo iyon.
Pinagmulan: CSO Online , SmarterTools
Karagdagang Babasahin: Paano I-setup ang DMARC/DKIM – CyberHoot
Mga Kaugnay na Termino: DMARC , DKIM , SPF
Ang mga SMB ay dapat magkaroon ng SPF, DMARC at DKIM na naka-set up upang makatulong na maiwasan ang mga pag-atake ng malware at phishing mula sa pag-landing sa mga inbox ng user. Narito ang ilang pagkilos na maaaring gawin ng iyong kumpanya upang makatulong na mapahusay ang seguridad at mabawasan ang mga pagkakataong maging biktima ng pag-atake ng phishing:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.