Security Orchestration, Automation, and Response (SOAR)

ika-14 ng Disyembre 2021 | Cybrary Security Orchestration, Automation, and Response (SOAR)


pumailanglang cybrary term

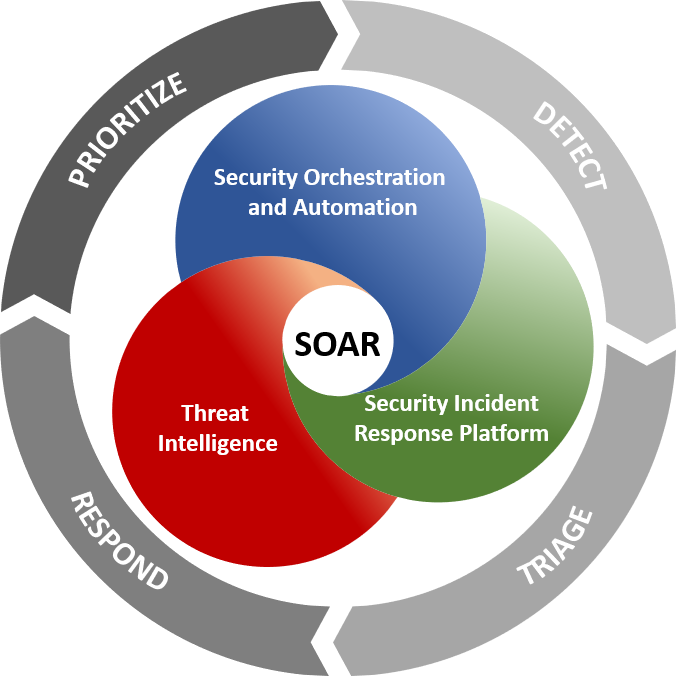
Ang Security Orchestration, Automation, and Response (SOAR) ay isang hanay ng mga katugmang programa ng software na nagbibigay-daan sa isang organisasyon na mangolekta ng data tungkol sa mga banta sa seguridad at tumugon sa mga kaganapan sa seguridad nang walang interbensyon ng tao. Ang layunin ng paggamit ng isang SOAR platform ay upang mapabuti ang kahusayan ng mga pisikal at digital na operasyon sa seguridad.

Orkestrasyon ng Seguridad

Ang orkestasyon ng seguridad ay nagkokonekta at nagsasama ng iba't ibang panloob at panlabas na tool sa pamamagitan ng built-in o custom na integrasyon at mga application programming interface (API) . Ang mga konektadong sistema ay maaaring kabilang ang mga vulnerability scanner, mga produkto ng proteksyon ng endpoint, end-user behavior analytics, mga firewall , intrusion detection , at mga sistema ng pag-iwas sa intrusion , at mga platform ng pamamahala ng kaganapan at insidente sa seguridad ( SEIM ), pati na rin ang mga external threat intelligence feed.

Security Automation

Ang security automation, na pinapakain ng datos at mga alerto na nakalap mula sa security orchestration, ay kumukonsumo at nagsusuri ng datos at lumilikha ng paulit-ulit at awtomatikong proseso upang palitan ang mga manu-manong proseso. Ang mga gawaing dating ginagawa ng mga analyst, tulad ng vulnerability scanning , log analysis, ticket checking, at mga kakayahan sa pag-awdit; ay maaaring i-standardize at awtomatikong isagawa ng mga platform ng SOAR. Gamit ang artificial intelligence (AI) at machine learning upang maunawaan at iakma ang mga insight mula sa mga analyst, ang SOAR automation ay maaaring magbigay ng mga rekomendasyon at i-automate ang mga tugon sa hinaharap. Bilang kahalili, ang automation ay maaaring magpataas ng mga banta kung kinakailangan ang interbensyon ng tao.

Tugon sa Seguridad

Ang tugon sa seguridad ay nag-aalok ng isang solong pagtingin para sa mga analyst sa pagpaplano, pamamahala, pagsubaybay, at pag-uulat ng mga aksyon na isinasagawa kapag may nakitang banta. Kasama rin dito ang mga aktibidad sa pagtugon pagkatapos ng insidente, tulad ng pamamahala ng kaso, pag-uulat, at pagbabahagi ng intelligence sa pagbabanta.

Ano ang ibig sabihin nito para sa isang SMB?

Nag-aalok ang mga SOAR platform ng maraming benepisyo para sa mga pangkat ng pagpapatakbo ng seguridad ng negosyo, kabilang ang mga sumusunod:

  • Mas mabilis na pagtuklas ng insidente at oras ng reaksyon. Ang dami at bilis ng mga banta at kaganapan sa seguridad ay patuloy na tumataas. Ang pinahusay na konteksto ng data ng SOAR, na sinamahan ng automation, ay maaaring magdala ng mas mababang mean time to detect (MTTD) at mean time to respond (MTTR). Sa pamamagitan ng pagtuklas at pagtugon sa mga banta nang mas mabilis, maaaring mabawasan ang epekto nito.
  • Mas mahusay na konteksto ng pagbabanta. Sa pamamagitan ng pagsasama-sama ng higit pang data mula sa mas malawak na hanay ng mga tool at system, ang SOAR platform ay maaaring mag-alok ng higit pang konteksto, mas mahusay na pagsusuri at up-to-date na impormasyon sa pagbabanta.
  • Pinasimpleng pamamahala. Pinagsasama-sama ng mga SOAR platform ang iba't ibang mga dashboard ng sistema ng seguridad sa isang interface. Nakakatulong ito sa mga security team sa pamamagitan ng pagsentro sa impormasyon at pangangasiwa ng data, pagpapasimple ng pamamahala at pagtitipid ng oras.
  • Kakayahang sumukat. Ang pag-scale ng mga manu-manong proseso na nakakaubos ng oras ay maaaring maging isang drain sa mga empleyado at kahit na imposibleng makasabay habang lumalaki ang dami ng kaganapan sa seguridad. Mas madaling matugunan ng orkestra, automation at mga daloy ng trabaho ng SOAR ang mga pangangailangan sa scalability.
  • Pagpapalakas ng pagiging produktibo ng mga analyst. Mapapadali ang pag-automate ng mga pagbabanta sa mababang antas security operations center (SOC) mga responsibilidad ng mga koponan, na nagbibigay-daan sa kanila na mas epektibong unahin ang mga gawain at tumugon sa mga banta na nangangailangan ng interbensyon ng tao nang mas mabilis.
  • Pag-streamline ng mga operasyon. Ang mga standardized na pamamaraan at playbook na nag-o-automate ng mga gawain sa mas mababang antas ay nagbibigay-daan sa mga security team na tumugon sa mas maraming banta sa parehong yugto ng panahon. Tinitiyak din ng mga naka-automate na daloy ng trabaho na ito na ang parehong standardized na mga pagsusumikap sa remediation ay inilalapat sa buong organisasyon sa lahat ng system.
  • Pag-uulat at pakikipagtulungan. Mabilis na pinagsama-sama ng pag-uulat at pagsusuri ng SOAR platform ang impormasyon, na nagbibigay-daan sa mas mahusay na mga proseso ng pamamahala ng data at mas mahusay na mga pagsisikap sa pagtugon upang i-update ang mga umiiral nang patakaran at programa sa seguridad para sa mas epektibong seguridad. Ang sentralisadong dashboard ng SOAR platform ay maaari ding mapabuti ang pagbabahagi ng impormasyon sa magkakaibang mga enterprise team, na nagpapahusay sa komunikasyon at pakikipagtulungan.
  • Pinababang gastos. Sa maraming pagkakataon, ang pagdaragdag ng mga analyst ng seguridad gamit ang mga tool ng SOAR ay maaaring magpababa ng mga gastos, kumpara sa manu-manong pagsasagawa ng lahat ng pagtatasa ng pagbabanta, pagtuklas at pagsusumikap sa pagtugon.

Mga Karagdagang Rekomendasyon sa Seguridad

Ang SOAR ay hindi isang teknolohiyang silver bullet, at hindi rin ito isang standalone na sistema. Ang mga SOAR platform ay dapat maging bahagi ng isang diskarte sa panseguridad na may malalim na pagtatanggol, lalo na't nangangailangan sila ng input ng iba pang mga sistema ng seguridad upang matagumpay na makakita ng mga banta. Mahalagang magkaroon din ng mga rekomendasyon ng CyberHoot, na nakalista sa ibaba:

Simulan ang pagbuo ng iyong matibay at malalimang plano sa cybersecurity para sa depensa sa CyberHoot.

Upang matuto nang higit pa tungkol sa SOAR, panoorin ang maikling 3 minutong video na ito:

Pinagmumulan: 

TechTarget

Karagdagang Reading:

Mga Kaugnay na Tuntunin:

Security Operations Center (SOC)

Security Event and Incident Management (SEIM)

Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto: 

Paalala: Kung nais mong mag-subscribe sa aming newsletter, bisitahin ang anumang link sa itaas (maliban sa mga infographic) at ilagay ang iyong email address sa kanang bahagi ng pahina, at i-click ang ' Padalhan Ako ng mga Newsletter'.

Alamin kung paano mase-secure ng CyberHoot ang iyong negosyo.


Mag-iskedyul ng isang demo

Pinakabagong Blogs

Manatiling matalas sa pinakabagong mga insight sa seguridad

Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Payo sa CyberHoot: Hindi gumagana ang Microsoft Outlook. Ang iyong mabuting paghatol ay hindi.

Payo sa CyberHoot: Hindi gumagana ang Microsoft Outlook. Ang iyong mabuting paghatol ay hindi.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...

Magbasa nang higit pa

Mga Nakakahamak na Extension ng Browser: Paano Panatilihing Malinis ang Iyong Browser

Mga Nakakahamak na Extension ng Browser: Paano Panatilihing Malinis ang Iyong Browser

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...

Magbasa nang higit pa

May Hindi Inanyayahang Panauhin ang Iyong Kalendaryo

May Hindi Inanyayahang Panauhin ang Iyong Kalendaryo

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...

Magbasa nang higit pa

