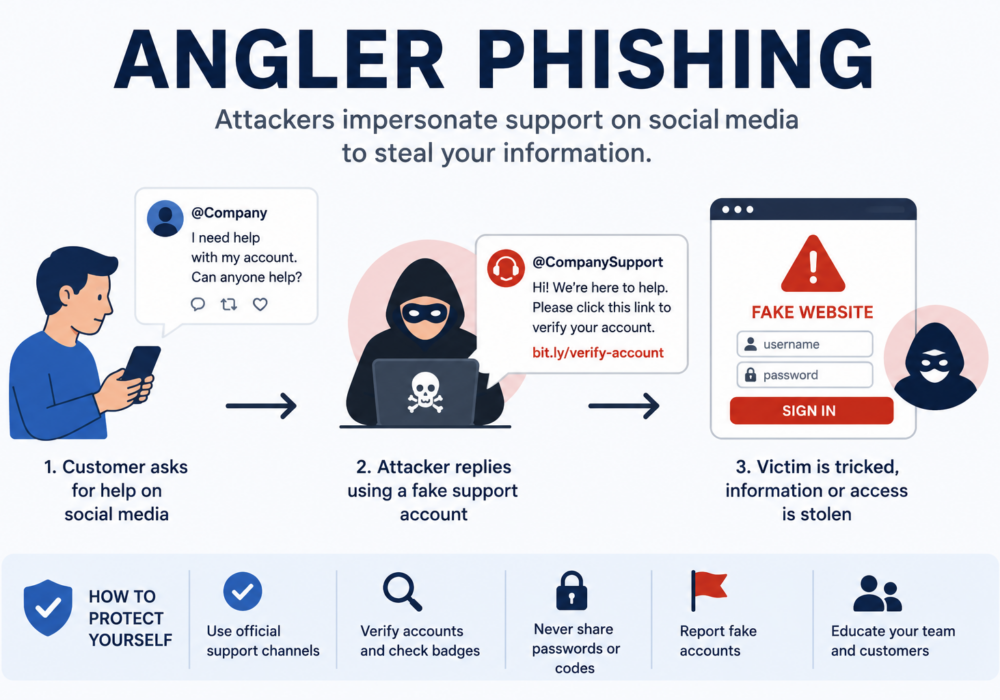
Ang Angler phishing ay isang uri ng social engineering kung saan ginagaya ng mga cybercriminal ang customer support team ng isang kumpanya sa social media upang linlangin ang mga tao na magbunyag ng sensitibong impormasyon, mag-download ng malware, o gumawa ng mga mapanlinlang na pagbabayad.
Sa halip na magpadala ng mga phishing email, minomonitor ng mga attacker ang mga platform tulad ng X (dating Twitter), Facebook, Instagram, at LinkedIn para sa mga user na humihingi ng tulong sa mga kumpanya. Pagkatapos ay mabilis silang tumutugon gamit ang mga pekeng account na halos kapareho ng opisyal na support profile ng kumpanya.
Dahil naniniwala ang biktima na nakikipag-ugnayan sila sa lehitimong customer service, maaaring maging lubos na epektibo ang angler phishing.
Ang isang karaniwang pag-atake ng phishing ng mga mangingisda ay sumusunod sa mga hakbang na ito:
Ang mga pekeng account na ito ay kadalasang mukhang nakakakumbinsi, kaya mahirap para sa mga user na makilala ang mga ito mula sa mga lehitimong channel ng suporta.
Ginagamit ng mga umaatake ang angler phishing para:
Ang maliliit at katamtamang laki ng mga negosyo ay lalong umaasa sa social media upang makipag-ugnayan sa mga customer. Kung ang mga umaatake ay magpanggap na negosyo, maaaring hindi namamalayan ng mga customer na magbahagi ng sensitibong impormasyon o mawalan ng pera, na makakasira sa reputasyon ng kumpanya.
Kabilang sa mga posibleng kahihinatnan ang:
Kadalasan, mas kaunting mapagkukunan ang mga SMB para patuloy na subaybayan ang social media, kaya naman kaakit-akit silang target.
Ang mga Managed Service Provider (MSP) ay madalas na nagbibigay ng suporta sa pamamagitan ng email, chat, at social media. Maaaring magpanggap ang mga umaatake na mga technician ng MSP o mga support account para i-target ang mga customer.
Kasama sa mga panganib ang:
Dahil ang mga MSP ay mga mapagkakatiwalaang tagapayo, kadalasang sinasamantala ng mga umaatake ang tiwalang iyon upang linlangin ang mga customer.
Maaaring mabawasan ng mga organisasyon ang kanilang panganib sa pamamagitan ng:
| Angler Phishing | Tradisyonal na Phishing |
|---|---|
| Nagaganap sa social media | Karaniwang ipinapadala sa pamamagitan ng email o text |
| Nagpapanggap na suporta sa customer | Nagpapanggap na mga bangko, kumpanya, o katrabaho |
| Tinatarget ang mga taong humihingi ng tulong | Tinatarget ang sinumang makakatanggap ng mensahe |
| Madalas nagsisimula sa mga pampublikong post | Karaniwang nagsisimula sa mga hindi hinihinging mensahe |
Ang Angler phishing ay isang phishing attack na nakabatay sa social media na nagsasamantala sa tiwala sa suporta ng customer sa pamamagitan ng pagpapanggap na lehitimong mga account ng kumpanya. Para sa mga SMB, maaari itong makapinsala sa mga relasyon sa customer, humantong sa pandaraya, at makapinsala sa reputasyon ng brand. Para sa mga MSP, nagdudulot ito ng mas malaking panganib dahil maaaring magpanggap ang mga umaatake bilang mga pinagkakatiwalaang technician upang makakuha ng access sa mga sistema ng customer. Ang pagsubaybay sa social media, pagtuturo sa mga user, at pag-secure ng mga opisyal na account ay mahahalagang depensa laban sa mga phishing ng angler at sensitibong impormasyon bago pa man magamit ng mga umaatake ang mga ito. Para sa mga SMB, nag-aalok ito ng isang maagang sistema ng babala laban sa pagkompromiso ng account at ransomware. Para sa mga MSP, nagbibigay-daan ito sa proactive na proteksyon ng customer, pinapalakas ang mga pinamamahalaang alok ng seguridad, at ipinapakita ang patuloy na halaga ng cybersecurity sa pamamagitan ng pagtukoy ng mga banta bago pa man maging mga insidente ang mga ito.
Karagdagang Reading:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.