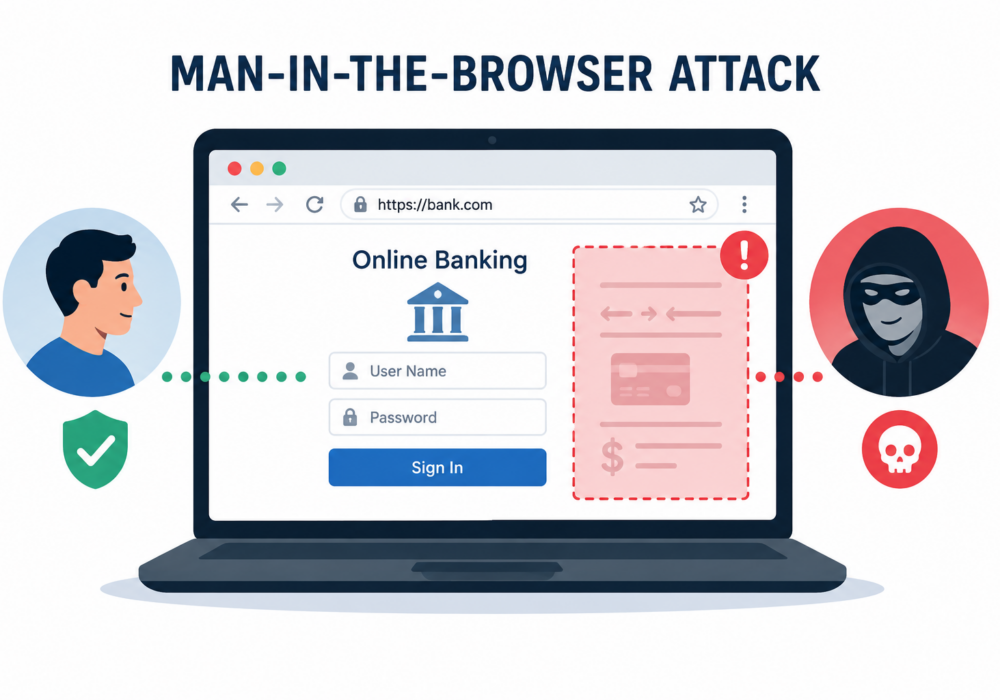
Ang Man-in-the-Browser (MitB) attack ay isang uri ng cyberattack kung saan ang malisyosong software (malware) ay humahawak sa web browser ng isang user at palihim na humaharang o nagbabago ng impormasyon habang ito ay ipinapasok o ipinapakita. Hindi tulad ng mga phishing attack na nanlilinlang sa mga user para ibunyag ang mga credential, ang MitB attack ay gumagana sa loob mismo ng browser , na nagpapahintulot sa mga attacker na manipulahin ang mga transaksyon kahit na matagumpay nang nakapag-log in ang isang user.
Dahil tila gumagana nang normal ang browser, kadalasang walang indikasyon ang mga biktima na binabago ang kanilang impormasyon o mga transaksyon.
Ang isang karaniwang pag-atake ay sumusunod sa mga sumusunod na hakbang:
Dahil nangyayari ang pag-atake pagkatapos na ma-secure na ng encryption (HTTPS) ang koneksyon, kadalasang hindi ito matukoy ng mga tradisyunal na tool sa seguridad ng network.
Ang mga pag-atakeng "Man-in-the-Browser" ay karaniwang tumatarget sa:
Ang maliliit at katamtamang laki ng mga negosyo ay madalas na nagsasagawa ng mga pagbabayad sa pagbabangko, payroll, at vendor sa pamamagitan ng mga web browser. Ang isang matagumpay na pag-atake ng MitB ay maaaring magresulta sa:
Dahil ang mga SMB ay kadalasang walang nakalaang pagsubaybay sa seguridad, ang mga pag-atakeng ito ay maaaring hindi mapansin hanggang sa matapos mailipat ang mga pondo o makompromiso ang mga account.
Ang mga Managed Service Provider (MSP) ay may pribilehiyong access sa mga kapaligiran ng customer, kaya naman kaakit-akit ang mga workstation ng administrator bilang mga target.
Ang isang matagumpay na pag-atake ng MitB ay maaaring magpahintulot sa mga umaatake na:
Dahil ang isang nakompromisong technician account ay maaaring makaapekto sa maraming customer, ang pagprotekta sa mga sesyon ng browser ay mahalaga para sa seguridad ng MSP.
Maaaring mabawasan ng mga organisasyon ang kanilang panganib sa pamamagitan ng:
Bagama't magkatulad ang kanilang mga pangalan, magkaiba ang mga pag-atakeng ito:
| Lalaking nasa Browser | Lalaki sa gitna |
|---|---|
| Hinahawaan ng malware ang browser ng biktima | Hinaharang ng attacker ang trapiko sa network |
| Gumagana sa loob ng browser | Gumagana sa pagitan ng gumagamit at ng server |
| Maaaring baguhin ang mga transaksyon pagkatapos mag-login | Kinukuha o binabago ang mga komunikasyon habang dinadala |
| Kadalasang hindi nakikita ng mga tool sa seguridad ng network | Madalas na napapagaan ng HTTPS at mga secure na network |
Ang Man-in-the-Browser attack ay isang sopistikadong uri ng malware na humihijack sa browser ng isang user upang magnakaw ng mga kredensyal, manipulahin ang mga transaksyon, at laktawan ang mga tradisyonal na proteksyon sa seguridad. Para sa mga SMB, maaari itong humantong sa pandaraya sa pananalapi at pagkompromiso sa account. Para sa mga MSP, nagdudulot ito ng mas malaking panganib dahil ang mga nakompromisong administrator browser ay maaaring magbigay sa mga attacker ng access sa maraming kapaligiran ng customer, na ginagawang mahalaga ang matibay na proteksyon ng endpoint at seguridad ng browser.
Karagdagang Reading:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.