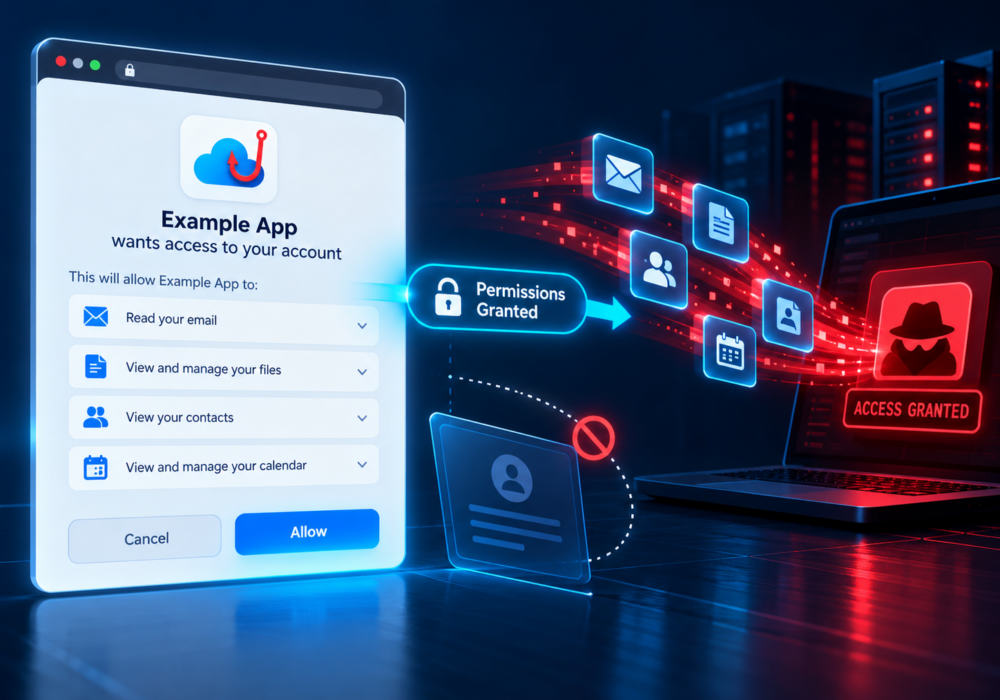
Ang OAuth consent phishing ay isang pamamaraan ng phishing kung saan sinusubukan ng isang attacker na kumbinsihin ang isang user na bigyan ng pahintulot ang isang malisyosong application na i-access ang kanilang account o data.
Hindi tulad ng tradisyonal na phishing, hindi kailanman maaaring hingin ng umaatake ang password ng biktima.
Sa halip, maaaring idirekta ang biktima sa isang lehitimong pahina ng pahintulot ng Microsoft, Google, o iba pang pahina. Ipapakita ng pahina ang mga pahintulot na hiniling ng isang application at hihilingin sa user na aprubahan ang mga ito.
Ang malisyosong application ay maaaring may pangalan o branding na parang mapagkakatiwalaan na idinisenyo para magmukhang lehitimo ito.
Kung pipiliin ng user ang Accept o Payagan , maaaring makatanggap ang application ng OAuth token na nagbibigay ng access sa anumang impormasyon o kakayahan na naaprubahan.
Depende sa mga pahintulot na ipinagkaloob, maaaring kasama rito ang email, mga file, mga contact, impormasyon ng profile, o iba pang mga mapagkukunan sa cloud.
Natuto ang mga empleyado na maging mapaghinala sa mga webpage na humihingi ng mga password. Ang OAuth consent phishing ay nangangailangan sa kanila na bumuo ng isa pang ugali:
Mag-ingat sa mga application na pinapahintulutan mo.
Dapat suriin ng mga gumagamit:
Dapat ding suriin ng mga negosyo kung anong mga third-party na application ang konektado sa mga account ng kumpanya at paghigpitan ang pahintulot ng user kung saan naaangkop.
Matutulungan ng mga MSP ang mga kliyente na i-configure ang mga patakaran sa pahintulot ng application at subaybayan ang mga kahina-hinalang aplikasyon ng OAuth.
Kapag tumutugon sa isang nakompromisong cloud account, dapat tingnan ng mga MSP ang higit pa sa pag-reset ng password at suriin ang:
Maaaring mapanatili ng isang malisyosong application ang access kahit na binago na ng user ang password, depende sa kapaligiran at pahintulot na ibinigay.
Hindi palaging hinihingi ng modernong phishing ang iyong password.
Minsan, hinihiling lang sa iyo ng attacker na i-click ang Allow.
Dapat ituring ng mga user ang mga screen ng pahintulot ng application nang may parehong pag-iingat na ginagamit nila para sa mga login page.
Karagdagang Reading:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.