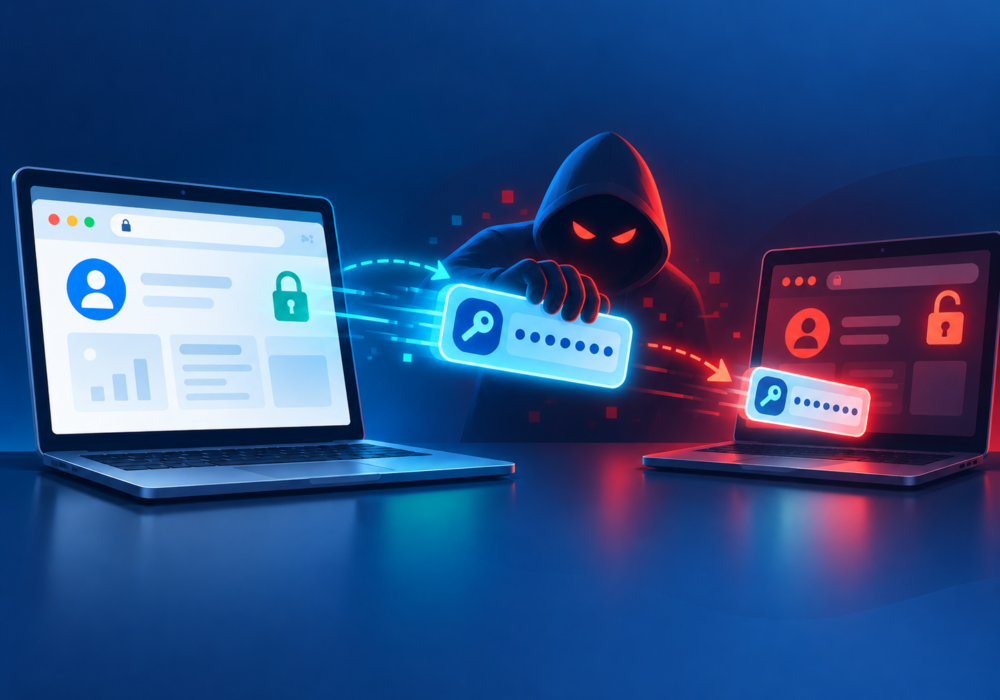
Ang pagnanakaw ng token ay ang hindi awtorisadong pagnanakaw ng isang digital authentication token na kumakatawan sa pahintulot ng isang user, device, o application na ma-access ang isang system.
Ang mga modernong aplikasyon ay madalas na gumagamit ng mga token sa halip na paulit-ulit na magpadala ng mga username at password. Kapag nakumpleto na ang pagpapatotoo o awtorisasyon, maaaring payagan ng mga token ang patuloy na pag-access sa mga serbisyo o data.
Kabilang sa mga halimbawa:
Kung ang isang umaatake ay magnakaw ng isang wastong token, maaari nilang magpanggap na lehitimong user o application.
Kinikilala ng Microsoft ang malware at mga pag-atakeng Adversary-in-the-Middle bilang mga halimbawa ng mga pamamaraan na magagamit ng mga attacker upang makakuha ng mga authentication token.
Binabago ng pagnanakaw ng token ang isang mahalagang palagay tungkol sa seguridad ng account: maaaring hindi palaging kailangan ng isang umaatake ang iyong password.
Dapat protektahan ng mga organisasyon ang mga device at application kung saan nililikha, iniimbak, at ginagamit ang mga authentication token.
Ang mga SMB ay dapat:
Dapat ding maunawaan ng mga empleyado na ang isang matagumpay na pag-login ay hindi nangangahulugang permanenteng ligtas ang isang account.
Madalas na pinamamahalaan ng mga MSP ang mga identity provider, cloud platform, SaaS application, at mga administrative account para sa maraming organisasyon. Dahil dito, napakahalagang protektahan ang mga authentication token.
Ang isang nakompromisong privileged token ay maaaring magpahintulot sa isang attacker na ma-access ang mga sistema ng customer nang hindi dumadaan sa isang normal na proseso ng pag-login.
Dapat isama sa mga MSP ang pagbawi ng token, pagsusuri ng sesyon, pagsusuri ng aplikasyon ng OAuth, at pagsisiyasat ng device sa mga pamamaraan ng pagtugon sa mga nakompromisong account.
Ang pagsubaybay sa hindi pangkaraniwang pag-uugali ng pagpapatotoo at maanomalyang paggamit ng token ay makakatulong din sa pagtukoy ng mga potensyal na pag-atake.
Pinapatunayan ng mga password kung sino ka habang nagla-login. Kadalasan, pinapatunayan ng mga token kung sino ka pagkatapos.
Samakatuwid, ang modernong seguridad ng pagkakakilanlan ay nangangailangan ng mga organisasyon na protektahan ang parehong mga kredensyal at ang mga token na nilikha pagkatapos ng matagumpay na password ng pagpapatotoo. Ang matibay na seguridad ng endpoint, modernong pagpapatotoo, at epektibong pagbawi ng sesyon ay pawang mahahalagang depensa.
Karagdagang Reading:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Isipin ang iyong sarili sa highway, lumalagpas sa limitasyon ang bilis na halos 20 segundo kasabay ng iba pang mga sasakyan. Sa unahan, preno...
Magbasa nang higit pa
Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.