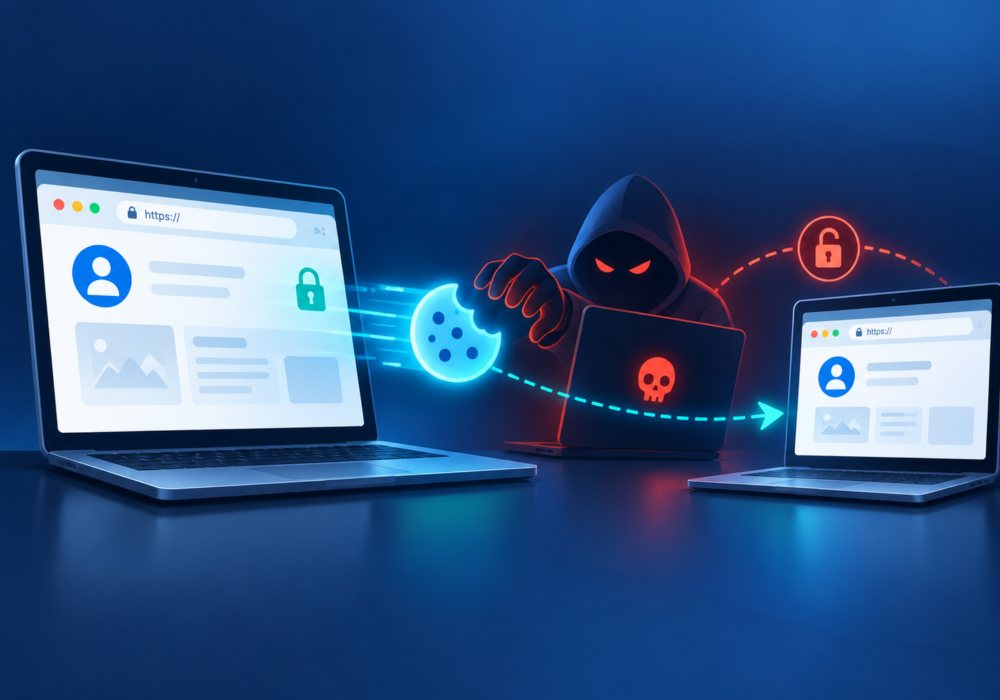
Nangyayari ang pagnanakaw ng session cookie kapag ninakaw ng isang attacker ang isang browser cookie na ginagamit upang mapanatili ang isang napatunayang session sa isang website o online na serbisyo.
Matapos matagumpay na mag-sign in ang isang user, maraming website ang naglalagay ng session cookie sa browser. Pinapayagan ng cookie ang website na makilala ang user habang nagna-navigate sila sa site nang hindi kinakailangang paulit-ulit nilang ilagay ang kanilang username, password, at MFA code.
Kung ang isang umaatake ay makakakuha ng isang wastong session cookie at matagumpay itong magamit muli, maaaring ituring ng serbisyo ang umaatake bilang ang na-authenticate nang user.
Maaari nitong gawing lubhang mapanganib ang pagnanakaw ng session cookie dahil maaaring mangyari ang ilang pag-atake pagkatapos makumpleto ang MFA.
Maaaring tangkaing nakawin ng mga umaatake ang mga session cookies gamit ang:
Partikular na idinodokumento ng MITRE ATT&CK ang pagnanakaw ng mga web session cookies bilang isang pamamaraan ng pag-access sa kredensyal dahil maaari itong gamitin upang ma-access ang mga online na serbisyo bilang isang na-authenticate na user.
Hindi dapat ipagpalagay ng mga SMB na ginagawang imposible ng MFA na ikompromiso ang isang account.
Napakahalaga pa rin ng MFA, ngunit parami nang parami ang tinatarget ng mga umaatake kung ano ang mangyayari pagkatapos ng authentication. Samakatuwid, ang pagprotekta sa mga browser at device ay isang kritikal na bahagi ng pagprotekta sa mga cloud account.
Ang mga negosyo ay dapat:
Dapat maunawaan ng mga MSP ang pagnanakaw ng session cookie dahil ang mga nakompromisong cloud identities ay karaniwang mga target sa panahon ng pagkompromiso sa email ng negosyo at iba pang mga pag-atake batay sa pagkakakilanlan.
Kapag tumutugon sa isang kahina-hinalang Microsoft 365, Google Workspace, o SaaS account, ang pagpapalit ng password ay hindi dapat awtomatikong ituring na katapusan ng remediation.
Dapat suriin ng mga technician ang mga aktibong sesyon, mga token ng pagpapatotoo, aktibidad sa pag-sign-in, mga device, mga pamamaraan ng MFA, at kahina-hinalang pag-access sa application.
Ang isang session cookie ay maaaring gumana bilang isang pansamantalang patunay na ang isang user ay naka-log in na.
Kung nakawin ng isang umaatake ang patunay na iyon, maaaring hindi na nila kailanganin muli ang password ng biktima. Ang matibay na seguridad ng endpoint, modernong pagpapatotoo, at epektibong pagbawi ng sesyon ay pawang mahahalagang depensa.
Karagdagang Reading:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.