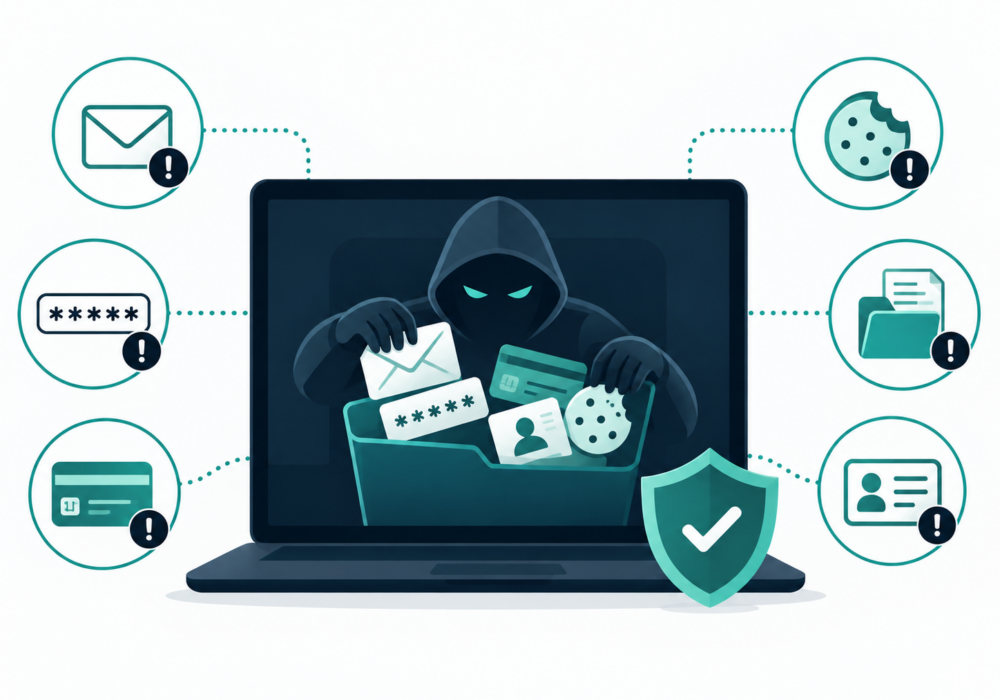
Ang infostealer , na nangangahulugang information-stealing malware, ay isang malisyosong software na idinisenyo upang tahimik na mangolekta ng sensitibong impormasyon mula sa isang computer o iba pang device at ipadala ito pabalik sa isang attacker.
Hindi tulad ng ransomware, na nagpapakita ng presensya nito sa pamamagitan ng pag-encrypt ng mga file o pagpapakita ng kahilingan para sa ransom, ang isang infostealer ay karaniwang idinisenyo upang manatiling hindi napapansin. Maaari itong maghanap sa mga web browser, application, at lokal na storage para sa mahahalagang impormasyon tulad ng:
Kapag ninakaw na ang impormasyong ito, maaaring gamitin ito mismo ng mga kriminal o ibenta ito sa ibang mga umaatake. Ang isang ninakaw na password ay maaaring humantong sa isang account, habang ang isang ninakaw na session cookie o authentication token ay maaaring magbigay ng access sa isang account na na-authenticate na ng user.
Samakatuwid, ang mga infostealer ay lumilikha ng parehong problema sa malware at problema sa seguridad ng pagkakakilanlan.
Ang maliliit at katamtamang laki ng mga negosyo ay kadalasang lubos na umaasa sa mga cloud application, web browser, at laptop ng mga empleyado. Dahil dito, ang impormasyong nakaimbak sa loob ng mga device na iyon ay lalong mahalaga sa mga umaatake.
Maaaring malantad ng isang nahawaang computer ng empleyado ang access sa email, Microsoft 365 o Google Workspace, mga sistemang pinansyal, mga talaan ng customer, cloud storage, o iba pang mga aplikasyon sa negosyo.
Ang mga SMB ay dapat:
Ang mga infostealer ay nagdudulot ng karagdagang mga panganib sa mga Managed Service Provider dahil ang mga MSP technician ay maaaring may pribilehiyong access sa maraming kapaligiran ng customer.
Kung ang isang infostealer ay makakompromiso sa device ng isang technician, ang mga ninakaw na kredensyal o token ay maaaring magbigay sa isang attacker ng access sa mga administrative portal, remote management tool, cloud tenants, o customer system.
Dapat maglagay ang mga MSP ng karagdagang proteksyon sa mga pribadong workstation at administrator account. Ang Endpoint Detection and Response (EDR), mga kontrol ng application, matibay na seguridad ng browser, phishing-resistant authentication, least privilege, at session monitoring ay maaaring makabawas lahat sa exposure.
Dapat ding ipagpalagay ng mga pamamaraan sa pagtugon sa insidente na maaaring ninakaw ang mga kredensyal at aktibong sesyon kapag natuklasan ang isang infostealer.
Hindi kailangang i-encrypt ng mga infostealer ang iyong mga file para magdulot ng malubhang pinsala. Kadalasan, ang kanilang layunin ay nakawin ang digital na impormasyon na nagpapatunay kung sino ka.
Mahalaga ang pagprotekta sa mga endpoint, browser, credential, at authentication session upang maprotektahan laban sa mga ito.
Karagdagang Reading:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.