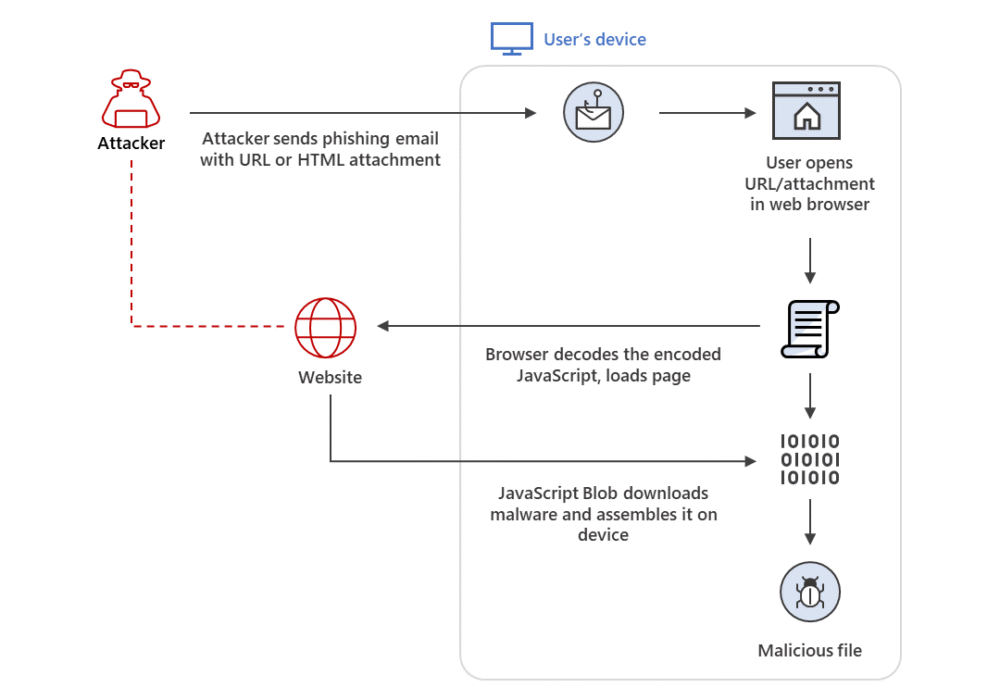
Ang HTML Smuggling ay isang pamamaraan ng pag-iwas sa paghahatid ng malware na gumagamit ng mga lehitimong tampok ng HTML5 at JavaScript upang mag-deploy ng banking malware, Remote Access Trojans (RATs) , at iba pang malisyosong payload upang magsagawa ng isang naka-target na pag-atake. Gaya ng ipinahihiwatig ng pangalan, ang HTML smuggling ay nagbibigay-daan sa isang umaatake na "magpuslit" ng isang naka-encode na malisyosong script sa loob ng isang espesyal na ginawang HTML attachment o web page papunta sa isang kumpanya nang hindi nilalampasan ang mga normal na depensa nito. Kapag binuksan ng isang biktimang gumagamit ang HTML sa kanilang web browser, idine- decode ng browser ang isang hindi nakakapinsalang script, na pagkatapos ay umaabot sa Internet upang i-download ang tunay na malisyosong script. Ito naman, ay lumilikha o muling bumubuo ng isang mapanganib na piraso ng malware sa device ng biktima. Kasabay nito, dahil ang lahat ng komunikasyon ay dinisenyo upang i-encrypt, ang malware ay ipinuslit sa makina ng target na gumagamit.
Ang HTML smuggling ay ginawang posible gamit ang HTML5 'download' attribute para sa mga anchor tag. Kapag nag-click ang isang user sa HTML na link, nagti-trigger ito ng pag-download ng file na na-reference sa tag na 'href'. Halimbawa:
I-click ang
Kapag nag-click ang isang user sa link, ang file na 'evil.doc' ay mase-save sa device at pinangalanang 'innocent.doc'. Ang parehong ay maaaring makamit gamit ang Javascript:
var myAnchorElement = document.createElement('a'); myAnchorElement.download = 'innocent.doc';
Ang pagpupuslit ng malware sa nakalipas na mga depensa ng kumpanya sa pamamagitan ng mga pag-atakeng ito ay isang halimbawa ng karera ng armas sa pag-hack at mga depensa ng kumpanya. Ang mas maraming mga depensa na inilalagay sa karaniwang kumpanya, ang mas sopistikadong mga hacker ay ginagamit upang laktawan ang mga proteksiyong hakbang na iyon. Ano ang magagawa ng SMB para maiwasan ang mga ganitong uri ng pag-atake? Basahin natin para malaman natin.
May dalawang pangunahing prinsipyo na makakatulong nang malaki sa mga ganitong kaso tulad ng HTML Smuggling. Una, isaalang-alang ang pagpapatupad ng Network Segmentation upang mabawasan ang lateral movement kung ang isang attacker ay makapasok sa iyong network. Pangalawa, ipatupad ang Principle of Least Privilege (pag-aalis ng mga administrative rights mula sa mga end-user) kaya kung susubukan ng mga hacker na ikompromiso ang makina ng isang end-user, maaaring mabigo sila dahil walang mga pribilehiyo para magamit. Gayunpaman, kung magtagumpay sila, ang computer ng user ay hindi magkakaroon ng access sa lahat, na naglilimita sa potensyal na pinsala (kahit sa simula). Ang iba pang mga aksyon na maaaring gawin ay kinabibilangan ng pagsasanay sa kamalayan sa seguridad, upang matukoy ang mga ganitong uri ng pag-atake at maiwasan ang mga ito sa simula pa lang. Magbasa pa para sa higit pang mga hakbang sa proteksyon na maaaring gawin ng mga kumpanya na hindi makakasira sa bangko.
Ang mga sumusunod na rekomendasyon ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaaring kaharapin mo sa araw-araw. Lahat ng mga mungkahing nakalista sa ibaba ay makukuha sa pamamagitan ng pagkuha ng mga serbisyo sa pagbuo ng vCISO Program ng CyberHoot.
Ang bawat isa sa mga rekomendasyong ito, maliban sa cyber-insurance, ay nakapaloob sa mga serbisyo ng produkto at virtual na Chief Information Security Officer ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, tasahin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Karagdagang Reading:
Emotet Muling Umuusbong Bilang Nangungunang Malware sa Sirkulasyon
Mga Kaugnay na Tuntunin:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Paalala: Kung nais mong mag-subscribe sa aming newsletter, bisitahin ang anumang link sa itaas (maliban sa mga infographic) at ilagay ang iyong email address sa kanang bahagi ng pahina, at i-click ang ' Padalhan Ako ng mga Newsletter'.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.