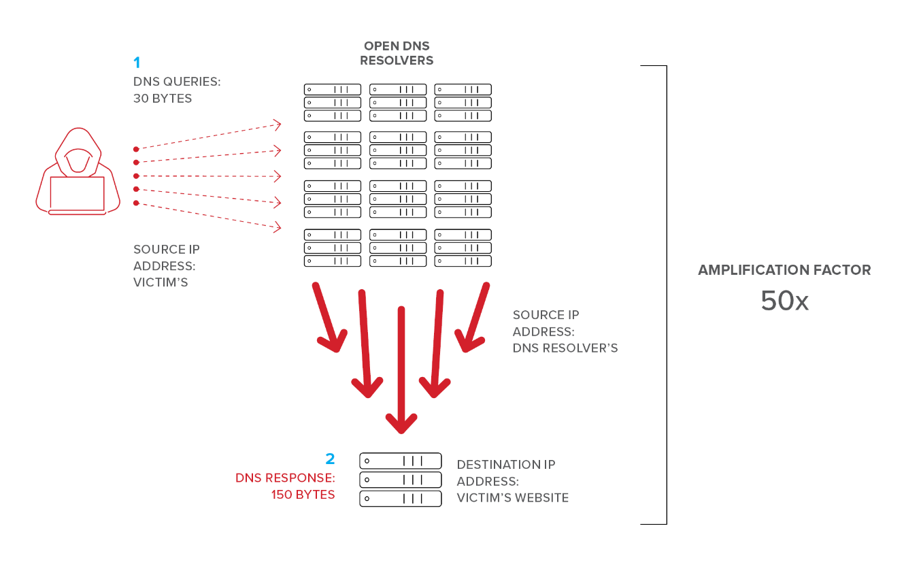
Ang DNS Reflection Attack, na kilala rin bilang DNS Amplification Attack, ay isang uri ng Distributed Denial of Service (DDoS) attack. Sa pag-atakeng ito, ginagamit ng mga hacker ang mga bukas na DNS server upang palakasin ang trapiko ng kanilang pag-atake nang hanggang 100 beses ang orihinal na source traffic na nagsasagawa ng pag-atake. Ang ganitong uri ng DDOS attack ay maaaring gawing 10 Gb ng DDOS traffic ang 100 MB ng DNS request traffic na nagta-target sa isang online resource. Sa huli, maaari itong humantong sa pagkawala ng serbisyo para sa mga lehitimong user ng target na system o web property.
Nangangailangan ang TCP ng 3 way na pagkakamay. Pinipigilan nitong gumana ang karamihan sa mga na-spoof na pag-atake ng TCP dahil ang TCP/IP stack ay mahusay na makakapagpadala ng mga RST (reset) packet sa anumang hindi inaasahang papasok na TCP handshake request. Gayunpaman, ang DNS ay hindi karaniwang gumagamit ng TCP para makipag-usap dahil sa labis na halaga ng pagtatatag ng 3-way na handshakes. Pinahahalagahan ng DNS ang kahusayan at bilis higit sa lahat at sa halip ay nagiging UDP (User Datagram Packets). Ito ang dahilan kung bakit ito gumagana sa mga pag-atake ng amplification ng DNS na ito... dahil ang mga UDP packet ay hindi nangangailangan ng 3-way na handshake.
Sa isang pag-atake sa pagmumuni-muni, ipinapadala ang maramihang mga na-spoof na kahilingan sa DNS upang buksan ang mga DNS server sa Internet gamit ang isang spoofed Source IP ng naka-target na makina. Ang mga tumatanggap na DNS server ay matapat na nagpapadala ng hiniling na data ng pagtugon sa na-spoof na source IP return address. Sa pag-atakeng ito, binabaha ng mga umaatake ang DNS server ng mga binagong kahilingang ito, sa kalaunan ay na-overload ang target na makina ng napakaraming UDP packet na hindi na ito makakasagot sa mga lehitimong query. Pero hindi palagi. Ang paghawak ng UDP ay mahusay. Kaya nangangailangan ng maraming mga spoofed na koneksyon. Ngunit paano kung ma-AMPLIFY natin ang pag-atake sa ilang paraan?
Dito nagiging malikot ang mga hacker. Ang pagbabago sa pag-atake ng reflection mula sa isang maliit na 1 sagot na tugon mula sa mga DNS server patungo sa paghiling ng buong ZONE file para sa isang malaking DNS site. Ito ay kung saan ang isang kahilingan na may 30 bytes ng data ay maaaring palakasin upang pilitin ang isang DNS server na tumugon na may 100 beses na mas maraming data sa mga packet ng tugon.
Sa mga pag-atake ng DNS amplification at reflection, ang mga hacker na kumokontrol sa maliit na bilang ng mga sistema ng bot network ay kayang palakasin ang trapiko ng kanilang pag-atake nang 100 beses upang lumikha ng isang napakaraming pagbaha ng data sa target na makina na siyang magpapatigil dito.
Teka. Maaaring ito ay isang mahirap na tableta na lunukin. Sa 25 taon ng cybersecurity, hindi nasaksihan ng CyberHoot ang marami sa mga pag-atake ng DDOS na ito laban sa mga SMB. Hindi ito nakalista sa Top 20 na pag-atake na binabalangkas ng Verizon sa kanilang DBIR. Dahil lamang posible ay hindi ito ginagawang posible. Kung ikaw ay nasa ilalim ng pag-atake ng DDOS tulad nito, kakailanganin mong makipag-ugnayan kaagad sa isang vendor ng proteksyon ng DDOS mula sa listahan sa ibaba at ipatupad ang isa sa kanilang mga on-demand na solusyon. Magiging mas magastos ang pag-setup sa isang emergency, ngunit kung hindi ka kailanman inaatake, hindi mo na kailangang magbayad.
Imperva | NetScout | Akamai | CloudFlare | Radware
Kaugnay na Termino: Mga Network ng Bot, Mga Tagapangalaga ng Bot, at Mga Master ng Bot , Distributed Denial of Service (DDoS)
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

