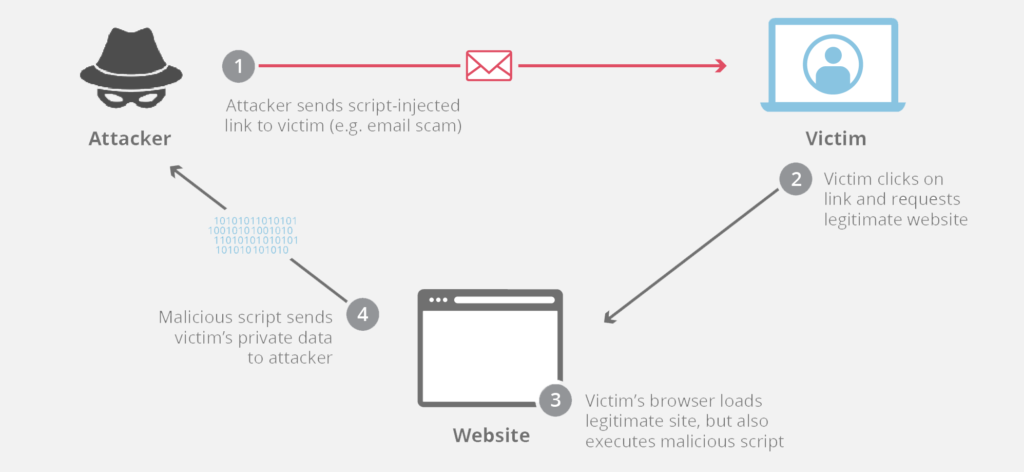
Ang Cross-Site Scripting (XSS) ay isang vector ng pag-atake kung saan ang mga hacker ay nagtutulak ng malisyosong code sa isang mahinang web application. Naiiba ang XSS sa ibang mga vector ng pag-atake sa web dahil hindi nito direktang tinatarget ang application mismo; sa halip, ang mga gumagamit ng web application ang nasa panganib. Karaniwang pinapayagan ng mga kahinaan sa cross-site scripting ang mga umaatake na magkunwaring biktima ng user, na isinasagawa ang anumang aksyon na kayang gawin ng user at ina-access ang alinman sa data ng user. Kung ang user ay may privileged (administrator) access sa loob ng application, maaaring makuha ng attacker ang kumpletong kontrol sa lahat ng functionality at data ng system. Ito ay magiging sanhi ng pagkakompromiso sa karamihan, kung hindi man lahat, ng mga user account. Maaari ring i-activate ang Trojan horse malware at baguhin ang nilalaman ng pahina, na nililinlang ang mga user na kusang-loob na ibigay ang kanilang pribadong data. Bukod pa rito, maaaring maipakita ang mga session cookies, na nagpapahintulot sa hacker na gayahin ang mga tunay na user at pagsamantalahan ang kanilang mga pribadong account.
Pinagmulan: Imperva , PortSwigger
Karagdagang Babasahin: Ano ang isang XSS Attack? – FedTech Magazine
Mga Kaugnay na Termino: Pamemeke ng Kahilingan sa Iba't Ibang Site (CSRF)
Kung ang iyong SMB ay hindi bumuo ng iyong sariling software o gumagawa ng coding, hindi mo kailangang alalahanin ang iyong sarili sa XSS maliban sa pag-alam na mayroon ito. Gayunpaman, kung gagawa ka ng pag-unlad, basahin.
Ang pagpigil sa cross-site na scripting ay mahirap sa ilang mga kaso at maaaring maging mas kumplikado depende sa disenyo ng application at kung paano nito pinangangasiwaan ang data na nakokontrol ng user. Sa pangkalahatan, ang epektibong pagpigil sa mga kahinaan ng XSS ay malamang na may kasamang kumbinasyon ng mga sumusunod na hakbang, na nakalista sa ibaba. Kung ang iyong organisasyon ay may mga kawani ng IT o kumukuha ng isang third party upang suportahan ang iyong mga system, makipagtulungan sa kanila upang mapabuti ang iyong seguridad sa pamamagitan ng pagpapatupad ng mga hakbang na ito upang ipagtanggol laban sa mga pag-atake ng XSS:
Content-Type at X-Content-Type-Options header upang matiyak na binibigyang-kahulugan ng mga browser ang mga tugon sa paraang nilalayon mo.Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit pa
Karamihan sa mga phishing test ay nagsisinungaling sa iyong mga empleyado. Ito ang unang bumati! Sinasabi ng HootPhish sa mga tao nang harapan: ito ay...
Magbasa nang higit pa
Kalubhaan: KRITIKAL (CVSS 9.2) | Inilabas: Oktubre 22, 2026 Noong Oktubre 21, dalawang kritikal na depekto sa PHP,...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.