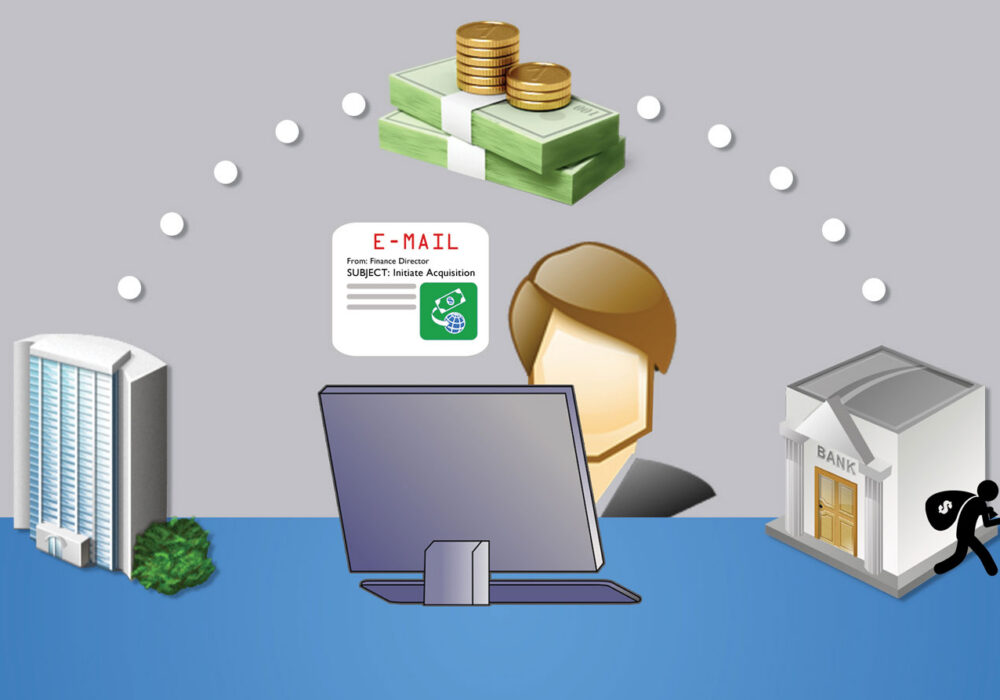
Ang Business Email Compromise (BEC) ay kapag ang isang email account, kadalasan sa departamento ng pananalapi ng isang kumpanya, ay pinapasok at kinokontrol ng isang hacker. Ito ay kadalasang nagagawa sa pamamagitan ng isang phishing attack na humahantong sa pagnanakaw ng kredensyal gaya ng nakabalangkas sa artikulo ng CyberHoot na pinamagatang ' Domino Attack' . Ang mga kredensyal ay ninanakaw kapag ang isang biktima ay nag-click sa isang mapanlinlang na phishing email link o nagbukas ng pekeng invoice. Ang paggawa nito ay nagdadala sa biktima sa isang malisyosong ngunit kapani-paniwalang website na katulad ng website ng totoong vendor, na nag-uudyok sa user na ilagay ang kanilang email at password. Ang mga pag-atake ng BEC ay kadalasang nagmumula sa isang taong kilala na ng iyong CFO, ibig sabihin ang nagpadala ng email address ay talagang tama at inaasahan. Kadalasan ay lumalabas na ang email ng kabilang finance person ay nakompromiso ng mga hacker na ngayon ay tinatarget ang iyong mga financial officer. Kaya naman patuloy na bumabagsak ang mga domino sa bawat kumpanya.
Kapag nakapasok na ang isang hacker sa email account ng isang CFO, binabasa nila ang kanilang mga email sa pananalapi para maghanap ng mga transaksyon sa wire. Sa tamang sandali lang, inililipat ang isang normal na wire transfer gamit ang mga mapanlinlang na tagubilin sa pag-wire nang direkta sa iyong pag-uusap tungkol sa pag-wire gamit ang email. Ang tagumpay ng mga scam na ito ay nakasalalay lamang sa parehong partido na hindi kailanman nagpapatotoo ng mga bagong tagubilin sa pag-wire sa labas ng email tulad ng sa telepono. Ang hindi pagkumpirma ng lahat ng pagbabago sa tagubilin sa pag-wire gamit ang telepono o nang personal ay nagreresulta sa bilyun-bilyong dolyar na naipapadala sa mga hacker account sa buong mundo bawat taon. Ang mga mapanlinlang na pondong ito ay bihirang mabawi. Ang ilang mga halimbawa na ibinigay ng FBI ng mga totoong kaso ay:
Inirerekomenda ng FBI at CyberHoot na " Magpatupad ng isang programa sa kamalayan at pagsasanay " upang matulungan ang iyong negosyo na maging may kaalaman at handa para sa mga pag-atakeng ito. Mabuti na lang, sa Business Email Compromise, medyo diretso ang mga paghahanda. Ang pinakamahusay na hakbang na magagawa mo ay ang suriin at idokumento ang iyong Proseso ng Paglilipat ng Wire (WTP). Para sa WTP, inirerekomenda ng CyberHoot:
Bilang karagdagan sa pagkakaroon ng isang malakas na Proseso ng Wire Transfer sa lugar, inirerekomenda ng CyberHoot na gawin din ang mga sumusunod na aksyon:
Pinagmumulan:
Karagdagang Reading:
Ano ang Pinakamamahal na Cybercrime noong 2020?
Mga Kaugnay na Tuntunin:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.