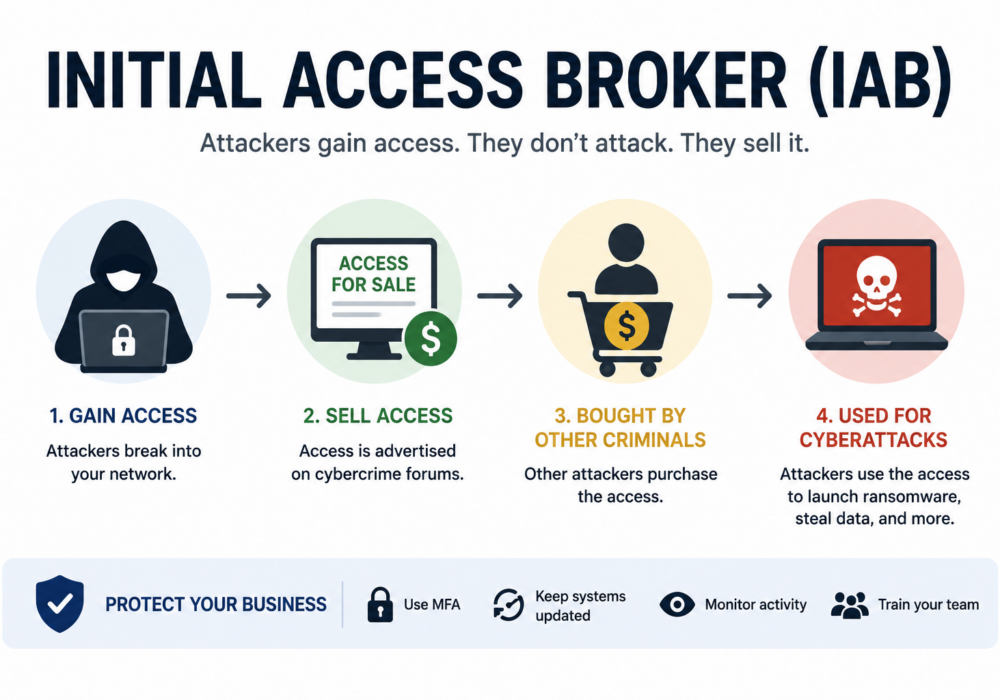
Ang Initial Access Broker (IAB) ay isang cybercriminal na dalubhasa sa pagpasok sa mga organisasyon at pagkatapos ay pagbebenta ng access na iyon sa iba pang mga aktor ng banta. Sa halip na magsagawa ng mga pag-atake ng ransomware o magnakaw ng data mismo, nakatuon ang Initial Access Brokers sa pagkakaroon ng hindi awtorisadong pag-access sa mga network at pagkita sa pamamagitan ng pagbebenta nito sa mga underground cybercrime marketplace.
Isipin ang isang Initial Access Broker bilang ang "ahente ng real estate" ng cybercrime, hindi sila palaging gumagawa ng pangwakas na krimen, ngunit sila ang nagbibigay ng mga susi sa isang taong gagawa nito.
Ang karaniwang operasyon ng Initial Access Broker ay sumusunod sa mga hakbang na ito:
Ang ilang mga broker ay dalubhasa sa mga partikular na industriya o organisasyon batay sa laki, kita, o lokasyong heograpikal.
Karaniwang ginagamit ng mga Initial Access Broker ang:
Ang maliliit at katamtamang laki ng mga negosyo ay kaakit-akit na target dahil kadalasan ay mas kaunti ang kanilang mga kontrol sa seguridad at mahahalagang datos ng negosyo.
Kung makakuha ng access ang isang IAB, maaaring maranasan ng organisasyon sa kalaunan ang:
Maraming organisasyon ang hindi nakakaalam na naibenta na ang kanilang access sa network hanggang sa may pangalawang grupo na ang maglulunsad ng aktwal na pag-atake.
Ang mga Managed Service Provider (MSP) ay lalong mahalaga dahil ang isang kompromiso ay maaaring magbigay ng access sa dose-dosenang o kahit daan-daang kapaligiran ng customer.
Ang isang biniling MSP account ay maaaring magpahintulot sa mga umaatake na:
Dahil dito, ang mga MSP administrator account ay kabilang sa mga pinaka-hinahangad na asset sa mga cybercrime marketplace.
Maaaring mabawasan ng mga organisasyon ang kanilang panganib sa pamamagitan ng:
Mahalaga ang maagang pagtuklas dahil ang pagpigil sa unang pagkompromiso ay pumipigil sa mga umaatake bago pa man maibenta ang access.
Bagama't madalas silang magtulungan, magkakaiba ang kanilang mga tungkulin:
| Paunang Broker ng Pag-access | Operator ng Ransomware |
|---|---|
| Nakakakuha ng hindi awtorisadong pag-access | Ginagamit ang access na iyon para maglunsad ng ransomware |
| Nagbebenta ng access sa ibang mga kriminal | Ine-encrypt ang data at humihingi ng bayad |
| Espesyalista sa infiltration | Espesyalista sa pangingikil |
| Karaniwang umaatake sa maraming organisasyon | Pagbili ng access sa mga piling biktima |
Ang isang Initial Access Broker ay isang cybercriminal na nakakakuha ng hindi awtorisadong pag-access sa mga organisasyon at ibinebenta ang access na iyon sa ibang mga attacker. Para sa mga SMB, nangangahulugan ito na kahit ang isang tila maliit na pagkukulang sa seguridad ay maaaring maging panimulang punto para sa ransomware, pagnanakaw ng data, o pandaraya. Para sa mga MSP, mas malaki ang panganib dahil ang mga nakompromisong administrator account ay maaaring magbigay sa mga attacker ng access sa maraming kapaligiran ng customer. Ang matibay na pagpapatotoo, patuloy na pagsubaybay, at agarang pag-patch ay mahahalagang depensa laban sa mga Initial Access Broker, at nagpapakita ng patuloy na halaga ng cybersecurity sa pamamagitan ng pagtukoy ng mga banta bago pa man maging mga insidente ang mga ito.
Karagdagang Reading:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.