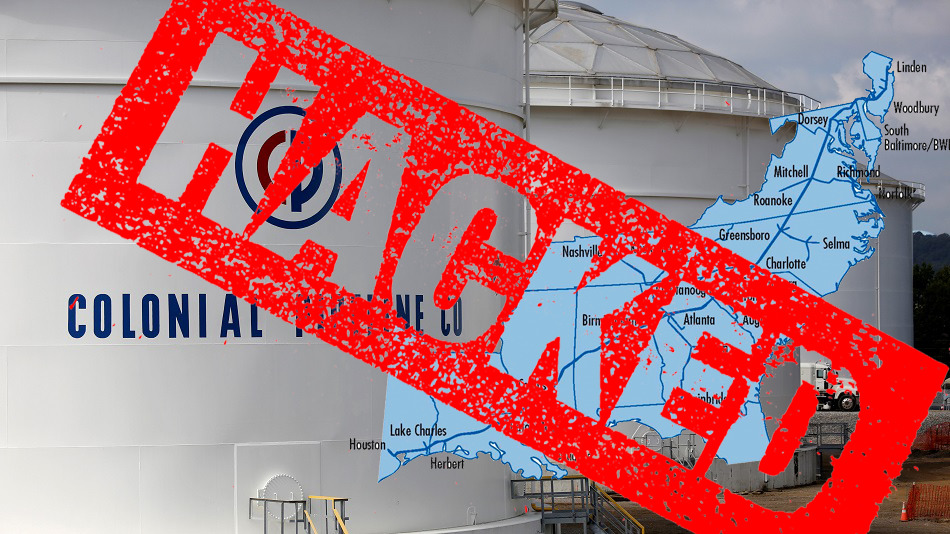
Ang pinakamalaking pipeline ng Estados Unidos, ang Colonial Pipeline, ay huminto sa operasyon dahil sa isang pag-atake ng ransomware . Ang Colonial Pipeline ay nagdadala ng 45% ng gasolina na ginagamit sa US East Coast, na tumatakbo mula Texas hanggang New York Bay Area. Naglabas ang kumpanya ng pipeline ng isang pahayag noong Mayo 7, 2021, na nagsasaad na nalaman nilang sila ay mga biktima ng isang cyberattack:
"Mula nang natukoy namin na ang insidenteng ito ay nagsasangkot ng ransomware. Bilang tugon, maagap naming kinuha ang ilang mga system nang offline upang maglaman ng banta, na pansamantalang huminto sa lahat ng operasyon ng pipeline, at naapektuhan ang ilan sa aming mga IT system."
Ayon sa Bloomberg at The Wall Street Journal , ang mga eksperto sa pagtugon sa insidente ng cybersecurity mula sa FireEye ay tumutulong sa imbestigasyon, na nag-ugnay sa pag-atake sa isang strain ng ransomware na tinatawag na DarkSide.
Sinimulan ng DarkSide ang organisasyong cybercrime nito noong Agosto 2020 at nakapaglathala na ng mga ninakaw na data mula sa mahigit 40 biktima hanggang sa kasalukuyan (Mayo 2021). Hindi malinaw kung magkano ang hinihingi ng mga umaatake o kung binayaran ba ng Colonial Pipeline ang mga hacker. Bagama't, isang ulat mula sa Bloomberg ang nagsasabing ang mga cybercriminal sa likod ng pag-atake ay nagnakaw ng 100GB ng data mula sa network nito. Bilang sanggunian, ang Travelex, isang foreign currency exchange na nakabase sa London, ay nagbayad ng $2.3 milyon para 'i-unlock' lamang ang 5GB ng data . Dahil kulang ng 100GB ng data ang pipeline, maaaring kalkulahin ng isa kung magkano ang hinihingi ng mga hacker mula sa Colonial ($40M-$50M). Marahil ay hindi mabayaran ng Colonial ang ransom dahil ginawang ilegal ng Treasury department ang mga pagbabayad gamit ang ransomware bitcoin noong nakaraang taglagas. Kung ang ransomware na ito ay naka-encrypt lamang ng data ng Colonial, hindi sila magagamit nang ilang araw habang nire-restore nila ang mga backup. Gayunpaman, tila nagbabanta rin ang organisasyong Darkside na ibunyag ang maipapalagay lamang na sensitibo at nakakapinsalang impormasyon sa Internet.
Ang mga pag-atake sa cyber na tumatarget sa mga utility at mahahalagang imprastraktura ay nakasaksi ng pagdagsa nitong mga nakaraang taon. Ang isang problema sa trend na ito ay ang mga mas bagong uri ng ransomware ay hindi lamang nag-e-encrypt ng data ng biktima kundi ngayon ay inilalabas din ang impormasyon at inilalabas sa publiko ang ninakaw na data kung hindi mababayaran ang ransom. Ang ganitong uri ng ransomware ay tinatawag na ' Leakware '. Matagal nang sinusundan ng CyberHoot ang trend na ito ng leakware , kung saan sinimulan ng Maze Ransomware ang bagong estratehiyang ito mahigit isang taon na ang nakalilipas.
Batay sa datos na nakalap ng Check Point at HackerNews , ang mga cyberattack na tumatarget sa mga utility company sa Amerika ay tumaas ng 50% sa karaniwan bawat linggo noong 2021, mula 171 noong simula ng Marso hanggang 260 sa pagtatapos ng Abril.
Nakuha ng Ransomware ang atensyon ng Whitehouse at ng industriya. Isang kamakailang nilikhang Ransomware Task Force (RTF) ang nagsasama-sama ng mga pampubliko at pribadong entidad upang mag-isip ng mga paraan upang matugunan ang epidemyang ito. Ang RTF ay binubuo ng mga kilalang eksperto sa cybersecurity na tumutulong sa mga kumpanya na aktibong labanan ang ransomware. May mga nagawa na noon sa pagtatangkang labanan ang ransomware, ngunit ang pangunahing layunin ng task force ay bawasan ang dalas at epekto ng mga pag-atakeng ito. Habang ginagawa ng RTF ang trabaho nito, hindi makapaghintay ang iyong kumpanya ng isang mahiwagang solusyon. May mga aksyon na dapat mong gawin upang mapabuti ang iyong seguridad at mabawasan ang posibilidad na maging biktima ng mga pag-atake ng ransomware tulad ng Colonial:
Maraming iba pang mga hakbang pangproteksyon na kasama sa isang matatag na programa sa cybersecurity kabilang ang pagsasagawa ng pagtatasa ng panganib , pagbuo ng balangkas sa pamamahala ng panganib, at iba't ibang teknikal na proteksyon. Alamin ang lahat tungkol sa mga ito at simulan ang pagbuo ng iyong matatag na plano sa cybersecurity na may malalim na depensa sa CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Pinagmumulan:
Karagdagang Reading:
Pinagbawalan ng Treasury ng US ang Mga Pagbabayad sa Ransomware
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

