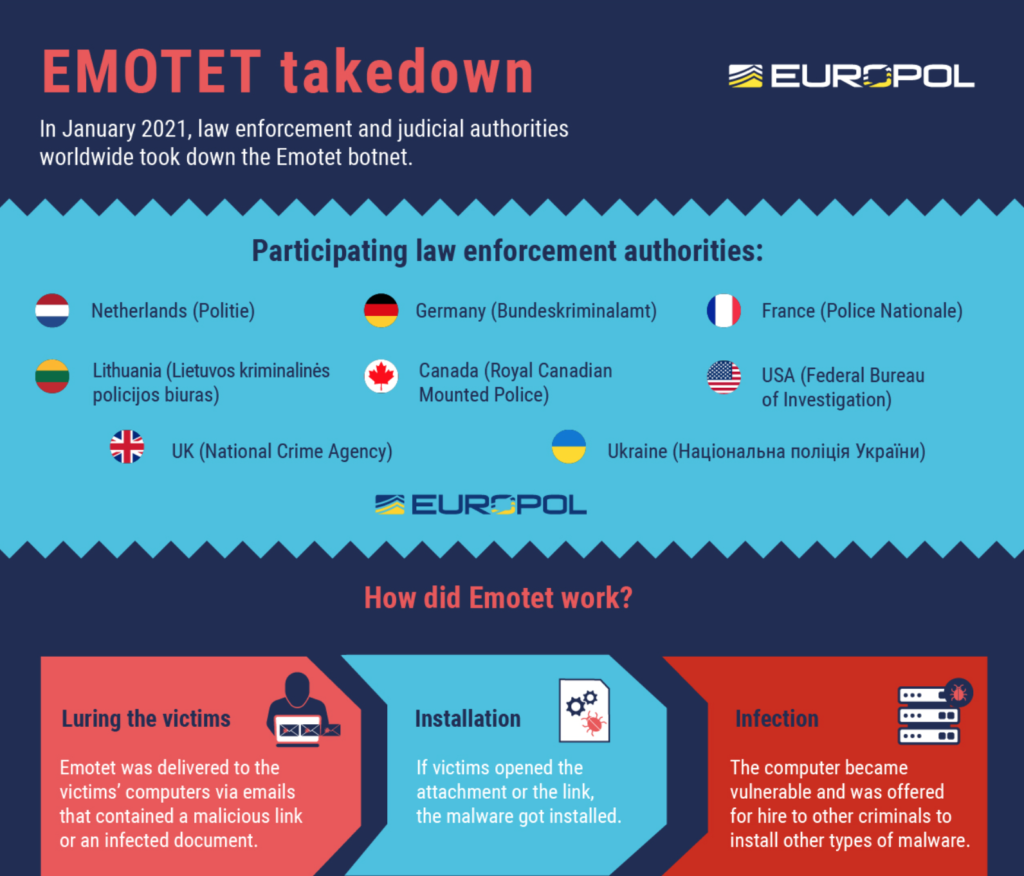
Noong Enero ng 2021, ginulo ng mga awtoridad ng pagpapatupad ng batas at hukuman sa buong mundo ang isa sa mga pinakakilalang botnet sa nakalipas na dekada: ang Emotet . Kinontrol ng mga imbestigador ang imprastraktura nito sa isang operasyong pinag-ugnay sa buong mundo. Para sa mga mambabasang hindi nakakaalam, ang Emotet ay isang malware na pinapatakbo ng isang organisasyong cybercrime sa Russia na unang natukoy noong 2014.
Gumamit ang mga hacker ng Emotet ng ganap na awtomatikong proseso ng paghahatid ng email, na namamahagi ng malware sa mga computer ng mga biktima sa pamamagitan ng mga nahawaang attachment ng e-mail, gamit ang mga phishing attack bilang kanilang pangunahing paraan ng pag-atake. Ginamit ang iba't ibang epektibong kampanya upang linlangin ang mga walang kamalay-malay na user na buksan ang mga nahawaang attachment na ito. Kamakailan lamang, ang mga kampanya ng phishing ng Emotet ay nagpakita ng mga invoice, mga abiso sa pagpapadala, at impormasyon tungkol sa COVID-19 sa mga target na may nakababahalang antas ng tagumpay. Ang bawat email ay naglalaman ng isang malisyosong dokumento ng Word, maaaring naka-attach sa mismong email o maaaring i-download sa pamamagitan ng pag-click sa isang link sa loob ng mensahe ng email. Kapag nabuksan ng isang user ang isa sa mga dokumentong ito, hinihiling sa mga user na "paganahin ang mga macro" upang ang malisyosong code na nakatago sa Word file ay maaaring tumakbo at mai-install ang malware sa device ng biktima.
Ang nagpabahala sa Emotet malware strain ay ang pag-aalok nito para ibenta sa ibang mga hacker sa pamamagitan ng Dark Web. Dahil dito, maraming kriminal na organisasyon ang nakapagpagamit ng malware sa buong mundo. Ang ganitong uri ng pag-atake ay isa sa pinakamalaking pag-atake sa cybercrime na ginagamit sa mundo ngayon. Mabilis na lumago ang Emotet ransomware at nakahawig nito ang iba pang malalaking variant ng ransomware kabilang ang TrickBot at Ryuk.
Ang system na ginamit ng Emotet ay nagsasangkot ng daan-daang server na matatagpuan sa buong mundo, lahat ay may iba't ibang functionality upang pamahalaan ang mga makina ng mga nahawaang biktima, maikalat ang malware, maglingkod sa iba pang mga kriminal na grupo, at gawing mas matatag ang network laban sa mga pagtatangka sa pagtanggal.
Upang kritikal na maabala ang imprastraktura ng Emotet, nakipagtulungan ang mga ahensyang nagpapatupad ng batas mula sa buong mundo. Ang United States, Canada, UK, Ukraine, France, Netherlands, Lithuania, at Germany ay lumahok lahat sa Emotet take-down. Ang resulta ng kanilang mga pagsisikap ay kontrolado na ngayon ng mga tagapagpatupad ng batas at mga awtoridad ng hudisyal ang imprastraktura ng Emotet. Nasa kontrol na ngayon ang imprastraktura ng utos at kontrol ng Emotet, sumusubok ang tagapagpatupad ng batas sa pagpapalabas ng napakalaking utos sa pag-uninstall sa iyong sarili sa virus (ang pamamaraang ito at ang mga resulta nito ay hindi pa nakumpirma).
Walang dudang magandang balita na nagsama-sama ang mga bansang ito upang sugpuin ang masaganang operasyon ng cybercrime na ito. Ang masamang balita ay ang cybercrime ay laging may mga bago at paparating na aktor ; kapag ang isang operasyon ay natigil, ang iba ay hindi maiiwasang kikilos upang subukang punan ang kakulangang iyon. Kahit na kontrolado na ng mga ahensya ng pagpapatupad ng batas ang mga sistema ng Emotet, hangga't hindi naaaresto at nahatulan ang mga hacker, may posibilidad na muling itayo nila ang kanilang imprastraktura at babalik sa kanilang mga lumang pamamaraan.
Ang malware tulad ng Emotet ay polymorphic sa kalikasan, ibig sabihin ay madalas na binabago ng malware ang code at estratehiya nito. Dahil maraming programang anti-virus at anti-malware ang nag-i-scan sa computer para sa mga kilalang pattern ng malware, ang pagbabago ng code ay maaaring magdulot ng mga kahirapan sa pagtuklas nito, na nagpapahintulot sa impeksyon na hindi matukoy. Kaya naman mahalagang magkaroon ng matibay na kumbinasyon ng mga tool sa cybersecurity (anti-virus/malware at operating system), pagsasanay sa kamalayan sa cybersecurity, at pamamahala sa patakaran upang maiwasan ang pagiging biktima ng mga advanced na banta tulad ng Emotet. Dapat palaging maingat na suriin ng mga user ang kanilang mga email upang maiwasan ang pagbukas ng mga mensahe o attachment mula sa mga hindi kilalang nagpadala. Kung ang isang mensahe ay tila napakaganda para maging totoo – malamang na hindi! Kadalasan, ang pinakamahusay na linya ng depensa ay isang firewall ng tao , sanayin at pamahalaan ang iyong mga tauhan upang pigilan ang mga banta kung saan sila nagsisimula.
Pinagmumulan:
Emotet Takedown Ni Europol – NakedSecurity/Sophos
Karagdagang Reading:
Pagbuo ng Ransomware Task Force
Pag-atake ng Ryuk Ransomware Sa Mga Pasilidad ng Pangangalagang Pangkalusugan
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.