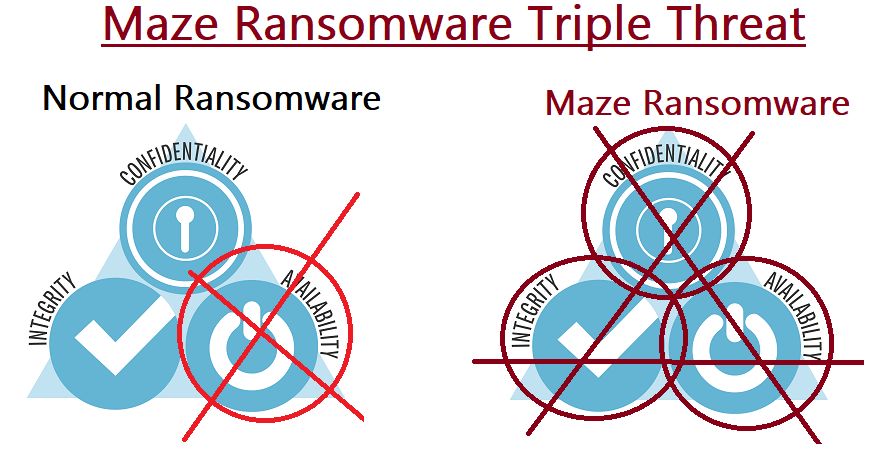
Lumago ang kasikatan ng Ransomware bilang isang kasangkapang ginagamit ng mga grupo ng pag-hack upang atakihin ang alinman at lahat ng mga kumpanya gaya ng pinatutunayan ng kamakailang pagkompromiso ng Cognizant at ilan sa mga kliyente nito gamit ang MAZE ransomware strain. Sa unang tingin, maaaring ituring ang pangyayaring ito bilang isa pa sa mahabang serye ng mga pag-atake ng ransomware laban sa mga negosyo, mga entidad ng gobyerno, at mga non-profit. Gayunpaman, hindi lamang ito isa pang pag-atake ng ransomware. Ang Maze ay kumakatawan sa isang triple na banta sa seguridad ng iyong data. Ang mga hacker na ito ay may access sa iyong data at maaaring baguhin ito (nakakasira sa Integridad nito ). Mahalaga, para sa mga kumpanyang tumatangging magbayad ng kanilang ransom, ini-export ng MAZE ang kanilang data at inilalabas ito sa Internet na nagsasapanganib sa pagiging kumpidensyal ng iyong data . Hinuhulaan ng CyberHoot na pipilitin nito ang mas maraming kumpanya na magbayad ng kanilang ransom sa kabila ng kakayahang maibalik ang kanilang data mula sa mga backup.
Karaniwang tinatarget ng Ransomware ang availability ng data sa pamamagitan ng pag-encrypt nito at pagbebenta ng decryption key pabalik sa iyo para sa bitcoin ransom. Ang mga kumpanyang may malalaking bulsa, ngunit mahina ang backup, ay maaaring asahan na magbayad ng sampu-sampung hanggang daan-daang libong dolyar para makuha ang kanilang " decryption key ". Ang tradisyunal na anyo ng ransomware attack na ito ay naging matagumpay para sa mga hacker. Narito ang mga istatistika noong 2019 sa mga pagbabayad ng ransomware ayon sa Heimdal Security :
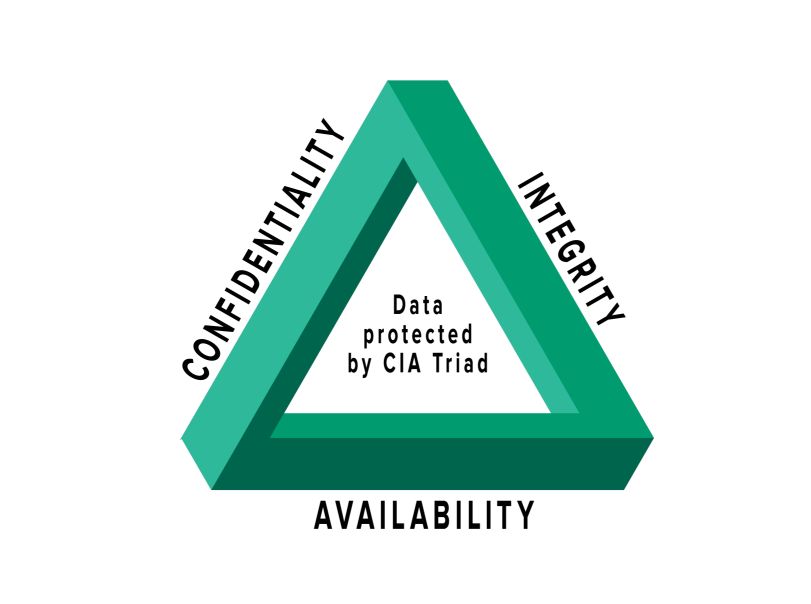
Inilalagay ng Maze ransomware sa panganib ang lahat ng tatlong prinsipyo sa proteksyon ng data (Availability, Confidentiality, at Integrity). Nanganganib ang availability dahil naka-encrypt ang iyong data at wala kang susi. Ang isang solidong diskarte sa pag-backup ay nakakatulong sa karamihan ng mga kumpanya na makabangon mula sa isang pag-atake ng ransomware sa mga araw kung hindi man oras. Gayunpaman, kinilala ito ng MAZE at ng mga may-akda nito at kaya tina-target nila ngayon ang pagiging kumpidensyal ng data sa pamamagitan ng pag-export ng iyong data at paglalabas nito online sa publiko kung hindi ka magbabayad sa napapanahong paraan.
Ini-export ng MAZE ang iyong data sa Internet na nagbibigay-daan sa mga hacker na ilabas ito sa publiko. Hindi lamang iyon, maaari silang mag-ukit sa data na ang Integridad ng data ay nilabag din. Maaari ba nating malaman na tama at totoo ang data na nai-publish online?
Ang MAZE ay kumakatawan sa isang triple na banta sa datos ng kumpanya. Ang kumpidensyal na datos ay maaaring mabunyag sa publiko. Maaari itong mabago at makapinsala sa integridad. Kung walang matibay na backup, maaari mong mawala ang iyong datos ( availability ).
Oo. Dapat talagang mag-alala ang mga SMB tungkol sa MAZE ransomware. Karaniwang sinusubukan ng mga hacker ang pinakamadaling paraan upang makompromiso ang mga target na kumpanya. Kung makakahanap sila ng VPN na hindi naka-setup para sa two-factor authentication , sasamantalahin nila ito sa pamamagitan ng paghahanap ng password ng empleyado sa dark web at magla-log in lang at itatanim ang MAZE ransomware sa iyong kapaligiran. Kung hindi iyon posible, magpapadala sila ng mga talagang kawili-wiling phishing attack. Tingnan ang artikulo ng CyberHoot na nagdedetalye ng walang awang COVID-19 phishing attack dito.
Ang mga karaniwang pinakamahusay na kasanayan sa cybersecurity, gaya ng nakabalangkas sa ibaba, ay makakatulong sa iyong bawasan ang iyong mga panganib sa MAZE at marami pang ibang online na banta. Kumilos ngayon bago pa huli ang lahat at makompromiso ka.
Kung nagmamay-ari ka ng negosyo, kailangan mong gawin ang mga bagay na ito:
Ang lahat ng mga rekomendasyong ito ay nakapaloob sa CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, iseguro, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity.
Kaugnay na Babasahin: Nagbayad ang Lungsod ng Alabama ng $300,000 na Ransom sa mga Hacker
https://youtube.com/watch?v=MTed3ffpmNY
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

