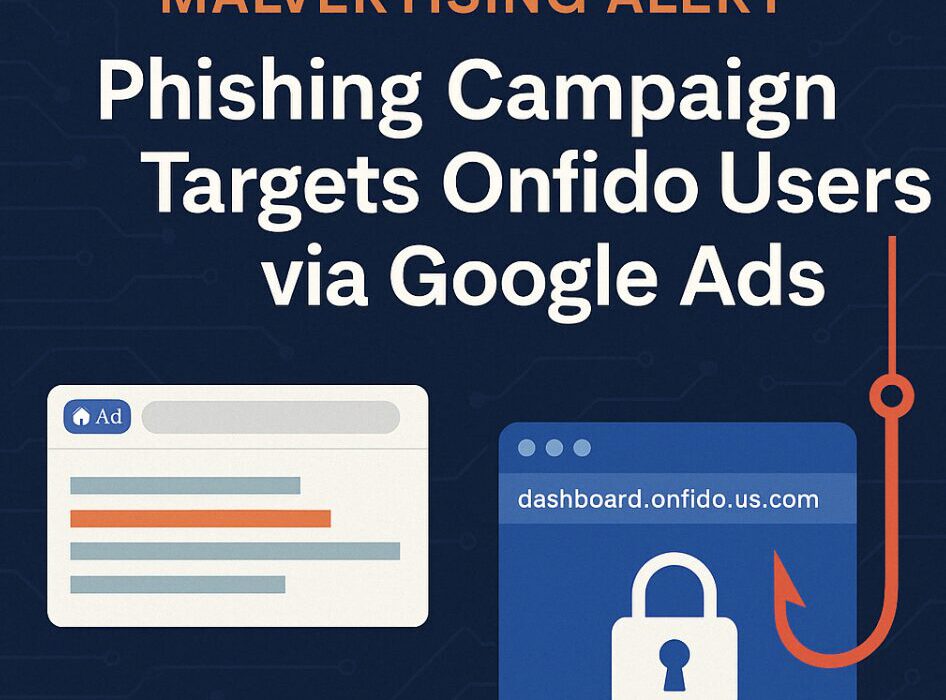
Noong Abril 2025, natuklasan ng cybersecurity firm na Push Security ang isang sopistikadong kampanya ng malvertising na tumatarget sa mga gumagamit ng Onfido . Ang Onfido ay isang digital identity verification platform na malawakang ginagamit sa fintech, HR, at iba pang regulated na industriya. Ginamit ng kampanyang ito ang Google Ads at ang Evilginx phishing tool. Ang Evilginx ay isang pampublikong available na phishing solution na ginagamit upang linlangin ang mga user na ibunyag ang mga sensitibong kredensyal sa pamamagitan ng mga phishing attack.
Binili ng mga umaatake ang Google Ads na lumabas sa itaas ng mga lehitimong resulta ng paghahanap sa Onfido. Itinuro ng mga ad na ito ang mga user sa isang pekeng login page na naka-host sa isang mapanlinlang na domain: dashboard.onfido.us.com . Bagama't kahawig ng isang lehitimong domain ng gobyerno ng US, ang .us.com ay isang komersyal na domain, na ginagawang mas madali para sa mga malisyosong aktor na samantalahin ito.
Kapag na-click ng mga user ang ad, dinadala sila sa isang cloned na Onfido login page. Ang page na ito ay binuo gamit ang Evilginx, isang man-in-the-middle phishing tool na nagpo-proxy sa mga lehitimong login page para makuha ang mga session token at credential. Kapansin-pansin, ang phishing page ay na-configure para maipakita nang tama lamang kapag na-access sa pamamagitan ng malisyosong Google Ad . Ang mga direktang pagbisita sa domain ay nagresulta sa pag-redirect sa isang 404 page sa lehitimong Onfido site, isang taktika na idinisenyo para maiwasan ang pagtuklas ng mga security scanner.
Ang malvertisement phishing campaign na ito ay nagpapakita ng dumaraming sophistication na ginagamit sa mga phishing attack. Sa partikular, ang mga hacker ay naghahanap ng:
Upang mabawasan ang mga ganitong banta:
Habang umuunlad ang mga banta sa cyber, napakahalaga ang pananatiling may kaalaman. Dapat na maagap na gumamit ang mga organisasyon ng mga estratehiya sa maagang babala upang alertuhan ang mga kawani tungkol sa mga umuusbong na banta sa seguridad. Mag-subscribe sa mga newsletter ng CyberHoot dito upang manatiling nangunguna sa mga banta na ito.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Isipin ang iyong sarili sa highway, lumalagpas sa limitasyon ang bilis na halos 20 segundo kasabay ng iba pang mga sasakyan. Sa unahan, preno...
Magbasa nang higit pa
Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit paBigyan ang iyong mga tao ng mas matalas na pananaw, gamit ang positibong pamamaraan na higit pa sa tradisyonal na phish testing.