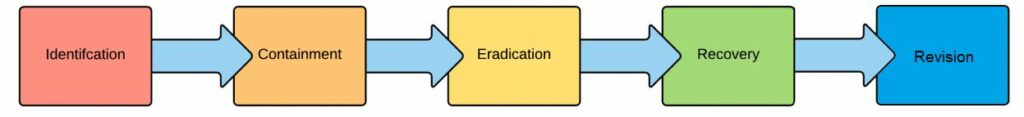
Obnova sa v pohľade spoločnosti CyberHoot na riešenie kybernetických bezpečnostných incidentov vzťahuje na štvrtú fázu (4). V tejto fáze riešitelia incidentov vykonávajú činnosti, ktorých cieľom je obnoviť základné služby a operácie v krátkodobom a strednodobom horizonte a plne obnoviť všetky kapacity v dlhodobom horizonte.
Fáza 1 je identifikácia prebiehajúceho incidentu prostredníctvom potvrdzovacích aktivít.
Fáza 2 je obmedzenie: obmedzenie incidentu.
Fáza 3 je Eradikácia: Odstránenie infekcie, škodlivého softvéru alebo hackerov z vášho prostredia.
Fáza 5 je Revízia: keď sa po incidente usadí prach, mali by ste sa vždy vrátiť a identifikovať príležitosti na zlepšenie. Ide o revízie vášho bezpečnostného programu.
Súvisiace pojmy: Reakcia na incident , Identifikácia, Zastavenie šírenia, Eradikácia, Revízia
Zdroj: NIPP
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.