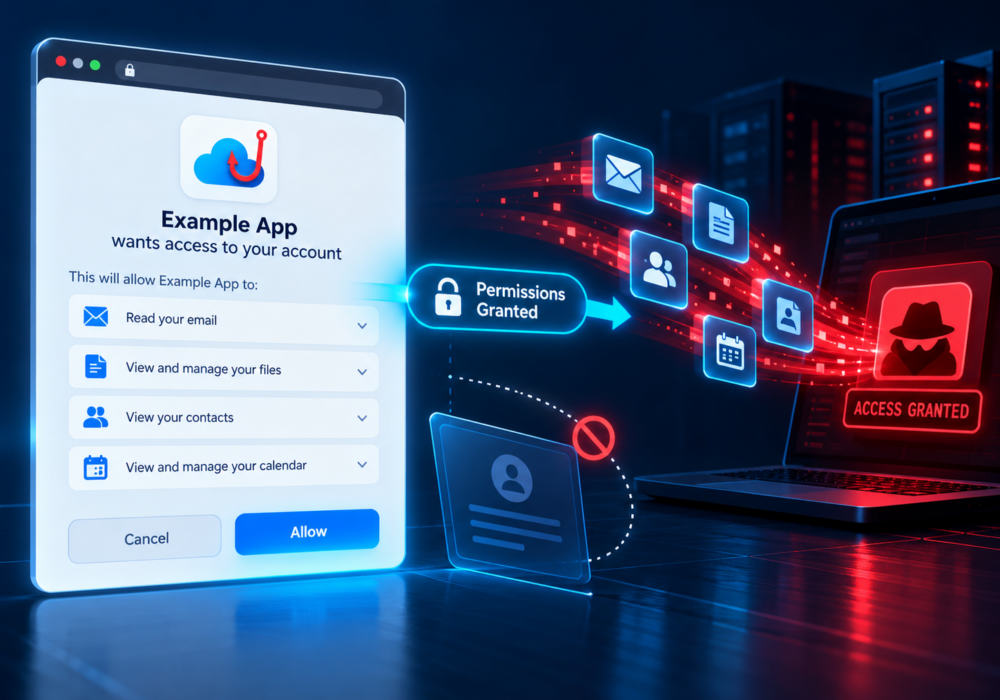
Phishing so súhlasom OAuth je phishingová technika, pri ktorej sa útočník snaží presvedčiť používateľa, aby škodlivej aplikácii udelil povolenie na prístup k svojmu účtu alebo údajom.
Na rozdiel od tradičného phishingu útočník nikdy nemusí žiadať od obete heslo.
Namiesto toho môže byť obeť presmerovaná na legitímnu autorizačnú stránku od spoločnosti Microsoft, Google alebo inej spoločnosti. Stránka zobrazuje povolenia požadované aplikáciou a žiada používateľa o ich schválenie.
Škodlivá aplikácia môže mať dôveryhodne znejúci názov alebo značku, ktorá je navrhnutá tak, aby vyzerala legitímne.
Ak používateľ vyberie možnosť Prijať alebo Povoliť , aplikácia môže dostať token OAuth, ktorý poskytuje prístup k akýmkoľvek schváleným informáciám alebo funkciám.
V závislosti od udelených povolení to môže zahŕňať e-maily, súbory, kontakty, informácie o profile alebo iné cloudové zdroje.
Zamestnanci sa naučili byť podozrievaví k webovým stránkam, ktoré žiadajú o heslá. Phishing so súhlasom OAuth si od nich vyžaduje, aby si osvojili ďalší zvyk:
Dávajte si pozor na to, aké aplikácie autorizujete.
Používatelia by si mali skontrolovať:
Firmy by mali tiež skontrolovať, ktoré aplikácie tretích strán sú prepojené s firemnými účtami, a v prípade potreby obmedziť súhlas používateľov.
Poskytovatelia spravovaných služieb (MSP) môžu klientom pomôcť s konfiguráciou politík súhlasu aplikácií a monitorovaním podozrivých aplikácií OAuth.
Pri reakcii na napadnutý cloudový účet by sa poskytovatelia spravovaných služieb mali zamerať na viac než len na obnovenie hesla a skontrolovať:
Škodlivá aplikácia si môže udržať prístup aj po zmene hesla používateľom, v závislosti od prostredia a udelenej autorizácie.
Moderný phishing nie vždy vyžaduje vaše heslo.
Niekedy vás útočník jednoducho požiada o kliknutie na tlačidlo Povoliť.
Používatelia by mali k obrazovkám s povoleniami aplikácií pristupovať s rovnakou opatrnosťou ako k prihlasovacím stránkam.
Ďalšie čítanie:
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.