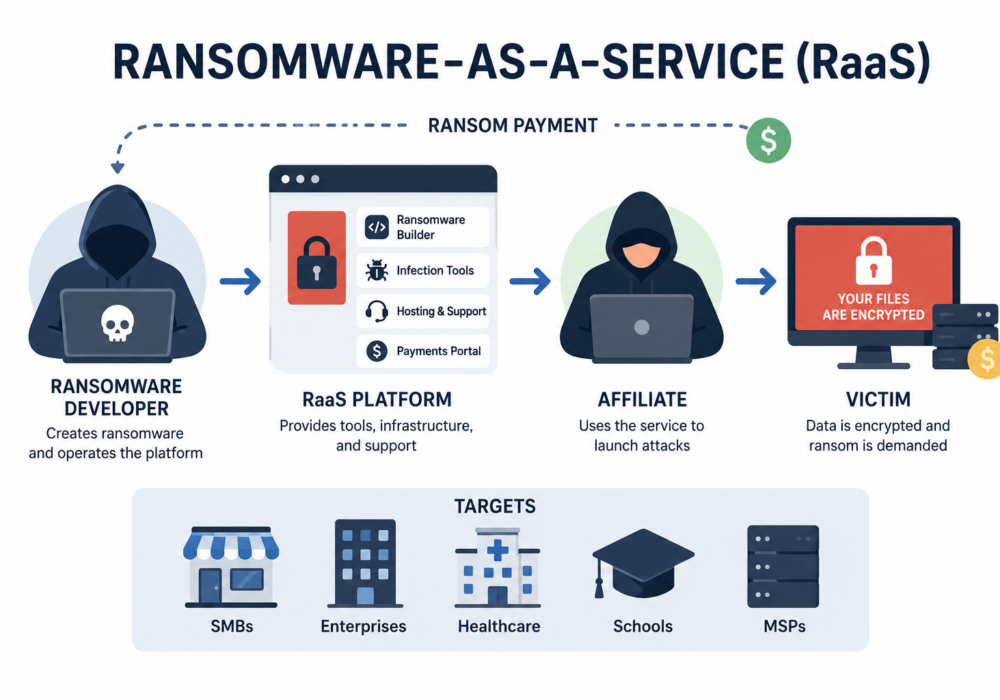
Ransomware ako služba (RaaS) je obchodný model kybernetickej kriminality, v ktorom skúsení vývojári ransomvéru vytvárajú a udržiavajú ransomvérový softvér a potom ho prenajímajú alebo predávajú iným zločincom – známym ako pridružené spoločnosti – ktorí vykonávajú útoky. Vývojári za to dostávajú percento z každej platby výkupného.
Podobne ako legitímny softvér ako služba (SaaS), aj platformy RaaS poskytujú nástroje, infraštruktúru, aktualizácie a podporu potrebnú na spustenie útokov. To dramaticky znížilo vstupnú bariéru pre kybernetických zločincov a umožnilo jednotlivcom s malými technickými znalosťami vykonávať sofistikované kampane s ransomvérom.
Typická operácia RaaS prebieha podľa týchto krokov:
Mnohé skupiny RaaS poskytujú dashboardy, technickú podporu, vyjednávacie služby a platobné portály – fungujú podobne ako legitímne softvérové spoločnosti.
Malé a stredné podniky sú častým cieľom, pretože majú často obmedzené zdroje kybernetickej bezpečnosti, no stále sa vo veľkej miere spoliehajú na svoje dáta a systémy.
Úspešný útok RaaS môže mať za následok:
Mnohé moderné útoky ransomvéru využívajú dvojité vydieranie , kde útočníci šifrujú súbory a zároveň hrozia zverejnením ukradnutých údajov, ak výkupné nebude zaplatené.
Poskytovatelia spravovaných služieb (MSP) sú obzvlášť atraktívnymi cieľmi, pretože ohrozenie jedného MSP môže poskytnúť prístup k mnohým zákazníckym sieťam.
Úspešný útok RaaS proti MSP môže:
Keďže poskytovatelia spravovaných služieb (MSP) majú často privilegovaný administrátorský prístup, útočníci ich považujú za vysokocenné ciele pre rozsiahle kampane ransomvéru.
Organizácie môžu výrazne znížiť svoje riziko tým, že:
RaaS transformoval ransomvér na škálovateľné kriminálne odvetvie. Oddelením vývoja malvéru od vykonávania útokov umožňuje viacerým zločincom spúšťať sofistikované útoky s minimálnymi technickými znalosťami. V dôsledku toho sa ransomvér stal jednou z najbežnejších a najnákladnejších kybernetických hrozieb, ktorým dnes organizácie čelia.
Ransomware ako služba (Ransomware-as-a-Service) je model kyberkriminality založený na predplatnom, ktorý umožňuje zločincom spúšťať útoky ransomvéru pomocou profesionálne vyvinutého malvéru. Pre malé a stredné podniky to zvyšuje pravdepodobnosť, že sa stanú terčom kvôli rastúcemu počtu útočníkov. Pre poskytovateľov spravovaných služieb (MSP) je riziko ešte vyššie, pretože jediné narušenie môže ovplyvniť mnoho zákazníkov. Silné overovanie, bezpečné zálohy, školenie zamestnancov a vrstvené zabezpečenie zostávajú najlepšou obranou proti útokom RaaS.
Ďalšie čítanie:
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Predstavte si, že ste na diaľnici a jazdíte s ostatnými vozidlami o 20 kilometrov rýchlejšie ako je povolená rýchlosť. Pred vami brzdíte...
Čítaj viac
Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.