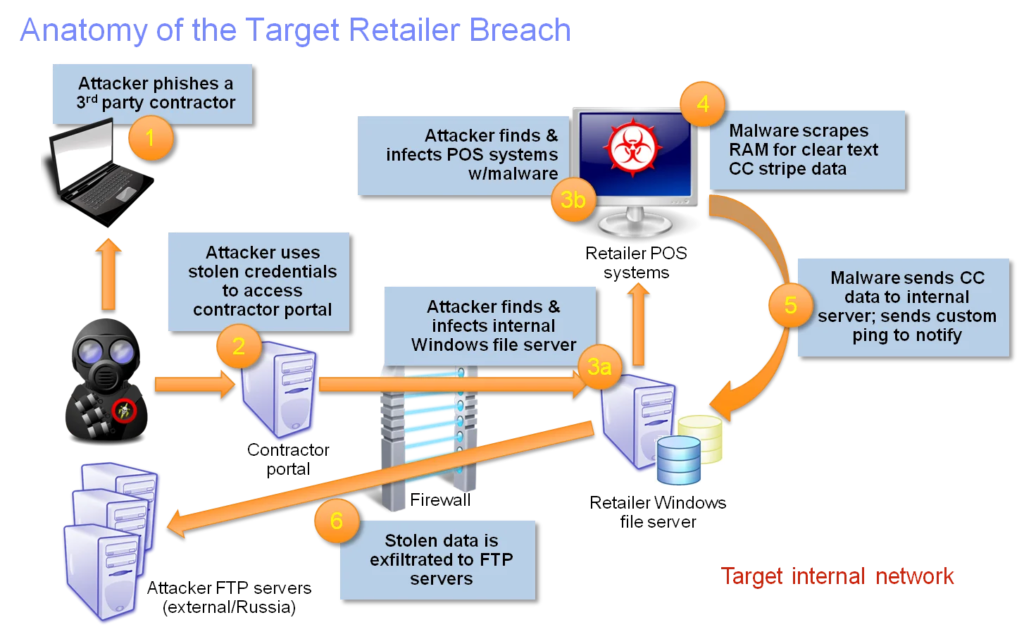
Narušenie POS terminálu je útok, ku ktorému dochádza na pokladničnom zariadení. POS terminál v maloobchodných predajniach spracováva transakcie kreditnými kartami pri pokladni. Novšie zariadenia vám umožňujú priložiť alebo vložiť kreditnú kartu na zaúčtovanie tovaru. Staršie POS terminály stále vyžadujú, aby ste na dokončenie nákupu prešli magnetickým prúžkom. Väčšina POS zariadení používa variant systému Windows a Unix. Škodlivý softvér môže bežať na ktoromkoľvek z týchto operačných systémov, čo hackerom umožňuje ukradnúť informácie o vašej kreditnej karte.
Moderné POS zariadenia (s funkciou priloženia a vloženia) šifrujú údaje prijaté z čipu na vašej kreditnej karte predtým, ako ich odošlú z POS zariadenia dodávateľovi, ktorý overí platnosť karty a odošle späť správu áno (schválené) alebo nie (zamietnuté) do pokladničného softvéru maloobchodnej predajne, ktorý zaznamená transakciu a vytlačí potvrdenie.
Staršie POS zariadenia čítajú z magnetického prúžku na zadnej strane karty, nešifrujú zhromaždené informácie a odosielajú ich na schválenie alebo zamietnutie. Z týchto POS zariadení sa oveľa ľahšie ukradne ako z modernejších zariadení typu Tap and Insert.
Apple Pay a Google Pay idú ešte o krok ďalej a poskytujú POS zariadeniu falošné číslo kreditnej karty, ktoré sa odošle obchodníkovi-upisovateľovi na zúčtovanie. Tento obchodník má v evidencii pôvodné číslo kreditnej karty na spracovanie a tabuľky na priradenie falošného alebo fiktívneho čísla karty k osobe, ktorá uskutočnila daný nákup. Tento zložitý prístup k transakciám kreditnými kartami je v súčasnosti najbezpečnejšou metódou, pretože chráni skutočné pôvodné číslo karty majiteľa karty pred tým, aby bolo niekedy svedkom transakcie kreditnou kartou v miestnom maloobchode, čím sa zabraňuje hackerom ukradnúť číslo kreditnej karty.
Zdroj: TrendMicro
Doplňujúce čítanie: Prvý pohľad na cieľový útok, škodlivý softvér
Prečo sú Google Pay a Apple Pay bezpečnejšie ako tradičné kreditné karty
Súvisiace pojmy: Škodlivý softvér , Šifrovanie
Narušenia POS systémov predstavujú veľký problém pre maloobchodníkov, ktorí môžu počas a po narušení prísť o značné množstvo obchodov. Maloobchodníci by mali upgradovať svoje POS systémy na bezkontaktné zariadenia (s podporou RFID), ktoré šifrujú informácie o kreditnej karte predtým, ako opustia POS zariadenie a odošlú ich na schválenie poisťovateľovi. Od októbra 2018 sa zodpovednosť presunula z poisťovateľov na každého maloobchodníka, ktorý neupgradoval svoje POS zariadenia na zariadenia s podporou Tap, Chip a PIN. Spotrebitelia by si mali pravidelne kontrolovať výpisy zo svojich kreditných kariet, či nedošlo k podvodom. Mnohé spoločnosti vydávajúce kreditné karty, napríklad Capital One, majú nástroje na monitorovanie krádeže identity, ktoré vás upozornia hneď, ako sa uskutoční nákup, ktorý nie je v súlade s vašimi nákupnými vzormi. Ostražitosť vám pomôže rýchlo identifikovať problémy a okamžite ich zastaviť. Na rozdiel od debetných kariet, u ktorých môže vymáhanie ukradnutých peňazí trvať týždne, majú predajcovia kreditných kariet mentalitu „najprv obnovte prostriedky a potom preukážte podvod“, čo znamená, že spotrebitelia môžu ľahko získať späť akýkoľvek podvod jednoduchým jedným rýchlym telefonátom. Kreditné karty sú bezpečnejšie z hľadiska odstraňovania podvodov, ale pravdepodobne povzbudzujú ľudí, aby míňali viac ako pri používaní debetných kariet. S týmto rozhodnutím vám CyberHoot nemôže poradiť.
https://www.youtube.com/watch?v=n6zixRxBeGs
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Predstavte si, že ste na diaľnici a jazdíte s ostatnými vozidlami o 20 kilometrov rýchlejšie ako je povolená rýchlosť. Pred vami brzdíte...
Čítaj viac
Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.


