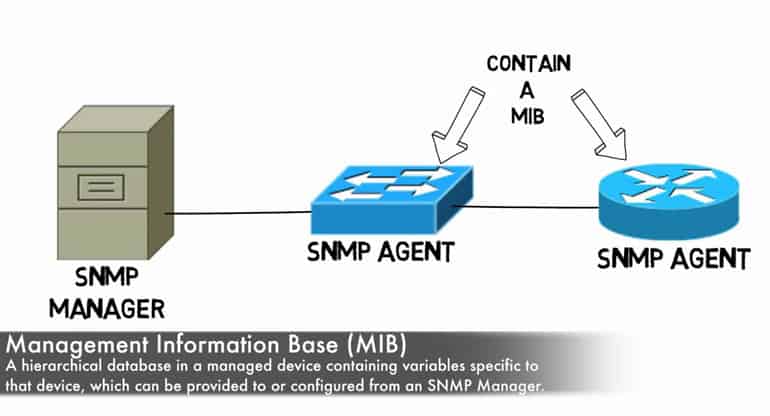
Každá MIB je identifikovaná pomocou identifikátora objektu (OID), čo je často nastavenie alebo stav zariadenia. OID jednoznačne identifikuje spravovaný objekt v hierarchii MIB. Každý spravovaný objekt sa skladá z jednej alebo viacerých premenných nazývaných inštancie objektov. Aj tie sú identifikované pomocou OID.
Aby sa odstránili nejednoznačné významy a opravili chyby v údajoch, súbory MIB sa aktualizujú, ale tieto zmeny musia byť v súlade so sekciou 10 alebo RFC 2578 , čo je špecifický štandard pre súbory MIB. Protokoly SNMP a RMON1 používajú súbor MIB. SNMP zhromažďuje údaje z jedného typu súboru MIB, zatiaľ čo RMON 1 zhromažďuje údaje z deviatich ďalších typov súborov MIB, ktoré poskytujú bohatšiu sadu údajov. Objekty (zariadenia ako smerovače, prepínače a rozbočovače) však musia byť navrhnuté tak, aby tieto údaje používali.
Malé a stredné podniky by mali spolupracovať so svojimi IT odborníkmi na nastavení MIB, ak je to možné. MIB môžu vašej organizácii pomôcť získať dôležité informácie o vašich sieťach, ako sú zmeny konfigurácie, informácie o stave a automatické upozornenia na niektoré formy škodlivej aktivity. Váš IT personál by mal byť schopný pomôcť s nastavením.
Okrem toho vám a vašej firme pomôžu tieto odporúčania zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Všetky tieto odporúčania sú zabudované do produktu CyberHoot alebo služieb vCISO od spoločnosti CyberHoot. S CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti, aby ste boli informovaní o aktuálnych aktualizáciách v oblasti kybernetickej bezpečnosti.
Zdroje:
Súvisiace podmienky:
Simple Network Management Protocol (SNMP)
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Závažnosť: KRITICKÁ (CVSS 9.2) | Vydané: 22. októbra 2026 Dňa 21. októbra boli v PHP objavené dve kritické chyby...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ešte predtým, ako Claude Code vytvoril...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

