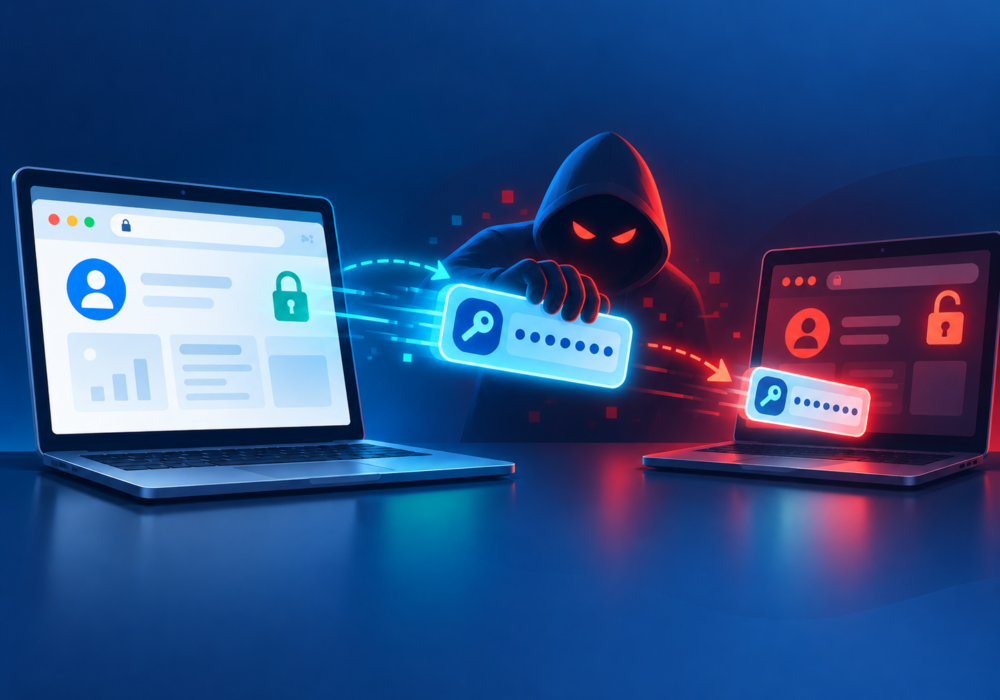
Krádež tokenu je neoprávnené odcudzenie digitálneho autentifikačného tokenu, ktorý predstavuje povolenie používateľa, zariadenia alebo aplikácie na prístup k systému.
Moderné aplikácie často používajú tokeny namiesto opakovaného prenosu používateľských mien a hesiel. Po dokončení autentifikácie alebo autorizácie môžu tokeny umožniť ďalší prístup k službám alebo údajom.
Príklady zahŕňajú:
Ak útočník ukradne platný token, môže sa vydávať za legitímneho používateľa alebo aplikáciu.
Spoločnosť Microsoft identifikuje malvér a útoky typu Adversary-in-the-Middle ako príklady techník, ktoré môžu útočníci použiť na získanie autentifikačných tokenov.
Krádež tokenov mení dôležitý predpoklad o bezpečnosti účtu: útočník nemusí vždy potrebovať vaše heslo.
Organizácie by mali chrániť zariadenia a aplikácie, v ktorých sa vytvárajú, ukladajú a používajú autentifikačné tokeny.
Malé a stredné podniky by mali:
Zamestnanci by si tiež mali uvedomiť, že úspešné prihlásenie neznamená, že účet je trvalo bezpečný.
Poskytovatelia spravovaných služieb (MSP) často spravujú poskytovateľov identít, cloudové platformy, aplikácie SaaS a administrátorské účty pre viacero organizácií. Preto je ochrana autentifikačných tokenov obzvlášť dôležitá.
Kompromitovaný privilegovaný token by mohol útočníkovi umožniť prístup k zákazníckym systémom bez toho, aby musel prejsť bežným procesom prihlásenia.
Poskytovatelia spravovaných služieb (MSP) by mali do postupov reakcie na kompromitáciu účtu zahrnúť zrušenie tokenu, kontrolu relácie, kontrolu aplikácie OAuth a vyšetrovanie zariadenia.
Monitorovanie nezvyčajného správania pri overovaní a anomálneho používania tokenov môže tiež pomôcť identifikovať potenciálne útoky.
Heslá dokazujú vašu totožnosť počas prihlásenia. Tokeny často dokazujú vašu totožnosť neskôr.
Moderné zabezpečenie identít preto vyžaduje, aby organizácie chránili poverenia aj tokeny vytvorené po úspešnej autentifikácii. Silné zabezpečenie koncových bodov, moderné overovanie a efektívne zrušenie relácie sú dôležité obranné opatrenia.
Ďalšie čítanie:
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.