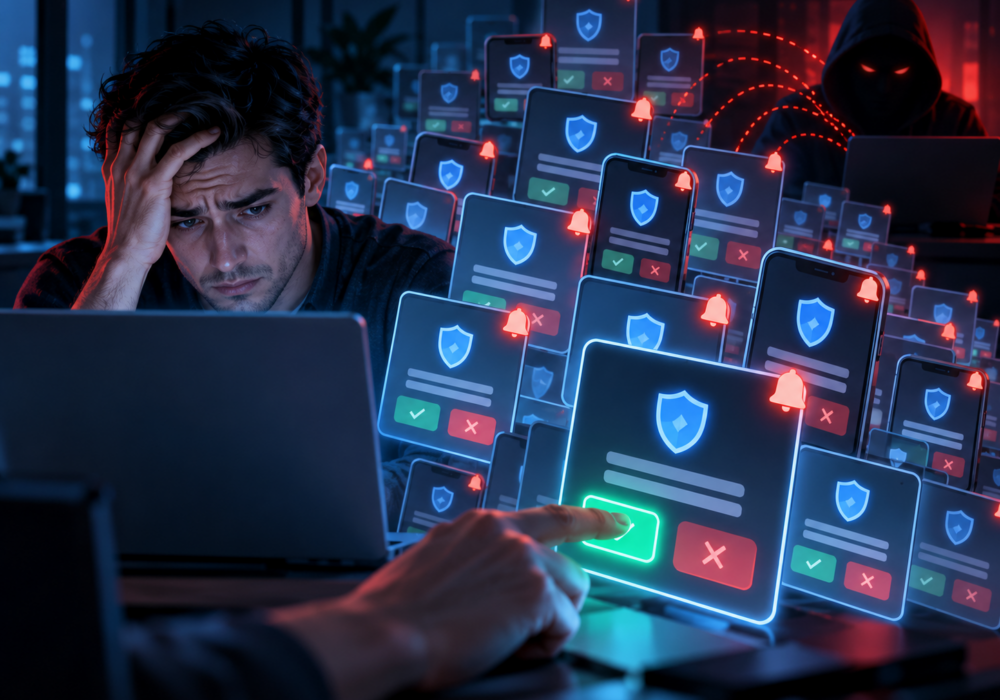
Únava z viacfaktorového overovania (MFA fatigue) , nazývaná aj MFA push bombing alebo MFA push bombardment , je útok, pri ktorom sa používateľovi opakovane odosielajú žiadosti o viacfaktorové overovanie v nádeji, že ich používateľ nakoniec schváli.
Napríklad útočník, ktorý získal niečie heslo, sa môže opakovane pokúšať prihlásiť. Každý pokus vygeneruje upozornenie na overenie na telefóne obete.
Používateľ môže nakoniec schváliť žiadosť, pretože:
Ak používateľ schváli žiadosť útočníka, útočník môže získať prístup k účtu.
Zamestnanci by mali byť poučení, že neočakávané oznámenie MFA je varovným signálom.
Ak používateľ dostane žiadosti o autentifikáciu, ktoré neinicioval, mal by ich odmietnuť a nahlásiť, a nie ich jednoducho zamietnuť.
Organizácie by sa tiež mali posunúť smerom k metódam autentifikácie, ktoré sú odolnejšie voči tomuto typu útoku.
CISA odporúča, ak je to možné, overovanie FIDO/WebAuthn odolné voči phishingu. Ak to ešte nie je k dispozícii, silnejšie metódy push, ako napríklad porovnávanie čísel, môžu poskytnúť dodatočnú ochranu v porovnaní s jednoduchými oznámeniami o schválení/zamietnutí.
Poskytovatelia spravovaných služieb (MSP) by mali skontrolovať metódy MFA nasadené v klientskych prostrediach.
Klienti, ktorí sa spoliehajú na jednoduché schvaľovanie push správ, by mali byť povzbudzovaní k prechodu na silnejšiu autentifikáciu, najmä pre administrátorov, vzdialený prístup, e-mail, finančné aplikácie a iné systémy s vysokou hodnotou.
Opakované žiadosti o viacfaktorovú autentifikáciu by sa mali považovať za potenciálny bezpečnostný incident, a nie len za nepríjemnosť pre používateľa.
Samotní zamestnanci MSP vyžadujú obzvlášť silné overovanie, pretože ich účty môžu poskytovať privilegovaný prístup viacerým zákazníkom.
Nikdy neschvaľujte žiadosť o viacstrannú pomoc, ktorú ste neiniciovali.
Opakované výzvy na overenie môžu naznačovať, že útočník už má časť informácií potrebných na prístup k vášmu účtu.
Ďalšie čítanie:
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.