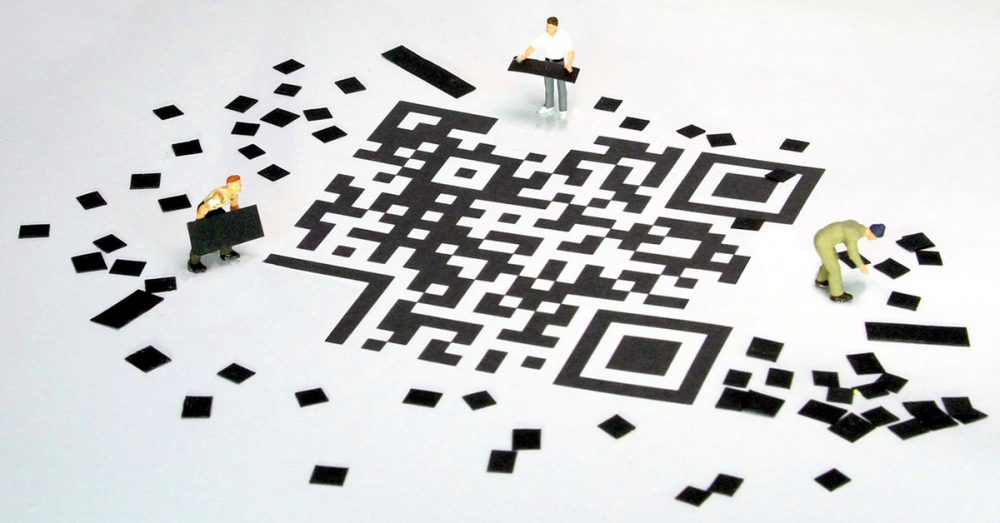
Kód rýchlej odozvy (QR) je typ čiarového kódu, ktorý obsahuje vzor bodiek a čiar. Dá sa naskenovať pomocou skenera QR kódov alebo fotoaparátom smartfónu. Po naskenovaní zariadenie prevedie bodky a čiary v kóde na čísla alebo reťazec znakov. Napríklad naskenovanie QR kódu telefónom môže otvoriť URL adresu vo webovom prehliadači telefónu. Všetky QR kódy majú štvorcový tvar a obsahujú tri štvorcové obrysy v ľavom dolnom, ľavom hornom a pravom hornom rohu. Tieto štvorcové obrysy definujú orientáciu kódu.
QR kódy sa stali veľmi populárnymi kvôli pandémii COVID-19. Mnoho reštaurácií a barov teraz používa QR kódy vo svojich jedálnych lístkoch, aby sa znížil prenos vírusu a práca potrebná na čistenie tradičných fyzických jedálnych lístkov. Ďalšie využitie QR kódov je vo vzdelávaní na študentské úlohy, štítky na batožinu, kontaktné informácie v prípade núdze na zadnej strane náramku s lekárskym upozornením, identifikačné štítky pre domáce zvieratá a dokonca aj rodinné histórie na náhrobkoch. Našli hackeri spôsoby, ako so všetkými týmito úžasnými výhodami zneužiť túto technológiu na škodlivé účely?
Hackeri samozrejme premenili QR kódy na magické hackerské nástroje! Hackeri vkladajú škodlivé URL adresy obsahujúce malvér do QR kódu, ktorý sa po naskenovaní pokúša získať vaše údaje z napadnutého mobilného zariadenia. Iní hackeri vkladajú škodlivú URL adresu do QR kódu, ktorý vás presmeruje na phishingovú stránku, kde nevedomí používatelia zverejňujú osobné alebo finančné informácie.
Keďže ľudia nedokážu čítať QR kódy, útočníci ich môžu ľahko zmeniť tak, aby odkazovali na alternatívny zdroj bez toho, aby boli odhalení. Hoci si mnohí ľudia uvedomujú, že QR kódy dokážu otvoriť URL adresu, menej si uvedomujú ďalšie akcie, ktoré môžu QR kódy spustiť na zariadení používateľa.
Typický útok zahŕňa umiestnenie škodlivých QR kódov na verejnosti, niekedy zakrytie legitímnych QR kódov. Nič netušiaci používatelia, ktorí kód naskenujú, sú presmerovaní na škodlivú webovú stránku, ktorá by mohla obsahovať exploit kit, čo by viedlo k napadnutiu zariadenia alebo k falošnej prihlasovacej stránke na ukradnutie používateľských údajov. QR kódy sa používali na mobilné platby u poskytovateľa zdieľanej jazdy, kým hackeri nenahradili ich platobný systém falošným QR kódom a jednoducho ho nenalepili na pôvodný platobný QR kód predajcu. Nepoužívajte QR kódy na kritické transakcie, ako je prijímanie platieb.
Keď sa o týchto útokoch s QR kódmi dozviete, môžete ich opatrne používať pri jedle, na kontrolu náramku s lekárskym upozornením v prípade núdze alebo dokonca na nájdenie majiteľa strateného domáceho maznáčika. Riaďte sa nižšie uvedenými odporúčaniami CyberHoot, aby ste znížili pravdepodobnosť, že sa stanete obeťou podvodu s QR kódmi.
Zdroje:
Ďalšie čítanie:
QR kódy potrebujú modernizáciu kybernetickej bezpečnosti
Súvisiace podmienky:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

