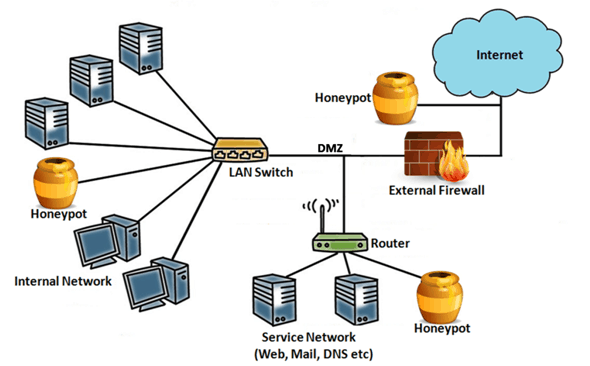
Honeypot v kybernetickej bezpečnosti označuje stratégiu používanú na odhalenie kybernetických zločincov pri pokuse o zneužitie zraniteľnosti a kompromitáciu spoločnosti. Honeypot môže byť zneužiteľný softvérový balík, zneužiteľný počítač alebo v niektorých zložitejších prípadoch zneužiteľný segment siete. Tieto zariadenia sú navrhnuté tak, aby presne napodobňovali skutočné ciele kybernetických útokov hackerov , avšak pri napadnutí neovplyvnia produkčné siete ani dáta a čo je dôležité , spustia alarm v napadnutej spoločnosti.
V reálnom svete sme tieto operácie videli ako policajné razie, kde sa tajný agent vydáva za kupujúceho nelegálneho tovaru, stretne sa s páchateľom a s pomocou posil ho zatkne, keď si nelegálny tovar kúpi. V kybernetickej bezpečnosti sa môžu vyskytnúť rovnaké aktivity, hoci schopnosť zatknúť páchateľov je výrazne znížená. V kybernetickej bezpečnosti sa honeypoty najčastejšie používajú na odhaľovanie útokov sofistikovaných hackerov, ktorí nemusia vedieť alebo rozpoznať, že cieľový systém je nastražený. V iných prípadoch sa honeypoty používajú na odvrátenie útokov od legitímnych cieľov. Honeypoty sa vždy používajú na získanie cenných informácií o tom, ako kybernetickí zločinci fungujú, koho a ako sa snažia napadnúť systémy.
Zdroj: Norton/Symantec
Súvisiace čítanie: Ransomware, špehovanie a pokusy o vypnutie
Vo všeobecnosti sú Honeypoty vyhradené pre veľké podniky a bezpečnostné organizácie, ktoré ich používajú na zhromažďovanie škodlivého softvéru, identifikáciu nových útokov vrátane „ zraniteľností typu Zero Day “ a na sledovanie toho, čo hackeri vo všeobecnosti robia. CyberHoot nevidel potrebu ani využitie Honeypotov vo väčšine prostredí malých a stredných podnikov. Nie sú zlým nápadom, ale nemusia poskytnúť takú návratnosť investícií, ak tie isté peniaze nie sú k dispozícii na školenie a riadenie vašich zamestnancov.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

