Tento článok s návodom vysvetľuje, ako nakonfigurovať pravidlá Povoliť zoznam, aby sa testy útokov typu phishing dostali ku koncovým používateľom pomocou filtra DNS.
Upozornenie : CyberHoot podporuje útoky falošnými e-mailami – phishing pre zákazníkov. Majte na pamäti, že tento prístup využíva negatívne posilňovanie na zníženie miery kliknutí u zamestnancov. Pre dosiahnutie úspechu vždy kombinujte s pozitívnym posilňovaním , vzdelávacími a realistickými phishingovými simuláciami HootPhish , aby ste dosiahli čo najlepší vplyv a účinok na koncových používateľov.
1.) Po prihlásení do DNS filtra sa na pravej strane uistite, že sa nachádzate v spoločnosti, pre ktorú chcete nastaviť zoznam povolených položiek.
2.) Vyberte Pravidlá > Filtrovanie
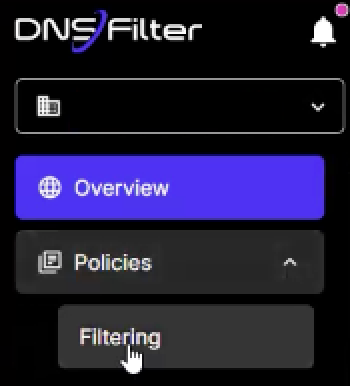
3.) Vyberte si pravidlo, pre ktoré chcete nastaviť zoznam povolených položiek v CyberHoote, alebo vytvorte nové pravidlo.
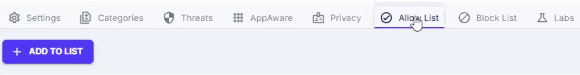
4.) Vyberte kartu Zoznam povolených a potom kliknite na tlačidlo + Pridať do zoznamu
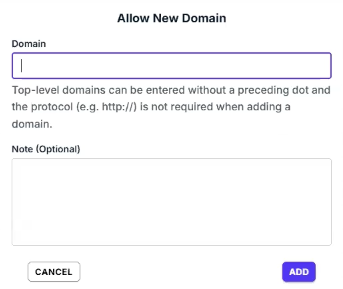
5.) Zobrazí sa vám nasledujúce kontextové okno, kde môžete zadať názvy domén CyberHoot, ktoré chcete pridať na zoznam povolených domén.
Úplný zoznam našich DNS domén a IP adries nájdete na tomto odkaze : https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Predstavte si, že ste na diaľnici a jazdíte s ostatnými vozidlami o 20 kilometrov rýchlejšie ako je povolená rýchlosť. Pred vami brzdíte...
Čítaj viac
Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viacDajte svojim ľuďom ostrejší pohľad s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.