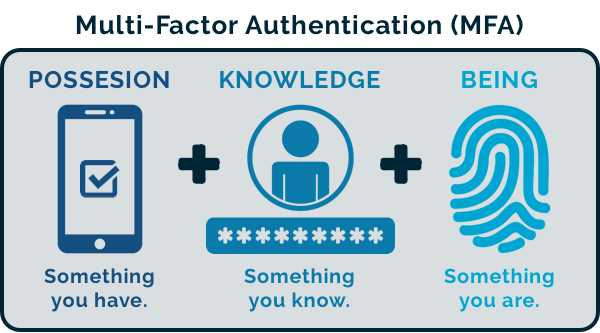
CyberHoot odporúča klientom povoliť MFA pre prihlásenie správcu.
CyberHoot podporuje tri metódy na dosiahnutie MFA.
Aplikácie overovania č. 1 : Pozrite si krátke video nižšie, ktoré vám poskytne rýchly, 1-minútový návod na nastavenie aplikácie overovania pre bezpečný prístup k službe CyberHoot. Možno použiť akúkoľvek aplikáciu overovania vrátane aplikácií Google Authenticator a Microsoft Authenticator . Existujú aj ďalšie aplikácie a fungujú rovnakým spôsobom. Toto je odporúčaná a najbezpečnejšia forma viacfaktorovej autentifikácie (MFA), ktorú CyberHoot podporuje.
#2 E-mail: Ak po registrácii ako správca nepodniknete žiadne kroky, kód viacfaktorového overovania (MFA) vám bude zaslaný e-mailom vždy, keď sa prihlásite pomocou svojej e-mailovej adresy a hesla. Hoci sa táto metóda vo všeobecnosti považuje za bezpečnú, nie je taká bezpečná ako používanie aplikácie Authenticator – ponúka však väčšiu bezpečnosť ako MFA založená na SMS. Ak pre vás e-mailové a autentifikačné aplikácie nie sú vhodnými možnosťami, ako záložná možnosť sú k dispozícii SMS.
#3 SMS: NIST zamietol používanie viacfaktorového overovania (MFA) založeného na SMS kvôli jeho nižšej bezpečnosti v porovnaní s inými metódami. Hoci vám CyberHoot môže poslať overovací kód prostredníctvom SMS, ak zaregistrujete svoje mobilné zariadenie, tomuto prístupu by sa malo vždy vyhnúť, ak je to možné. Aj keď sa to môže zdať pohodlné, MFA založená na SMS je zraniteľná voči hrozbám, ako je výmena SIM karty, prenos čísla a odpočúvanie.
Teraz, keď viete, ktoré metódy MFA podporujeme, poďme sa naučiť, ako ich nastaviť.
Krok č. 1 : Prihláste sa prvýkrát. Dostanete e-mail s kódom MFA, ktorý máte zadať. Táto funkcia je predvolene povolená pre všetkých nových administrátorov.
Krok č. 2 : Po prvom overení kliknite na svoje meno v pravom hornom rohu.
Krok č. 3 : V nastaveniach účtu vyberte požadovaný spôsob viacúčelovej autentifikácie (SMS, e-mail ALEBO aplikácia Authenticator) a postupujte podľa procesu registrácie.
Hotovo. Pri ďalšom prihlásení sa použije táto preferencia.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

