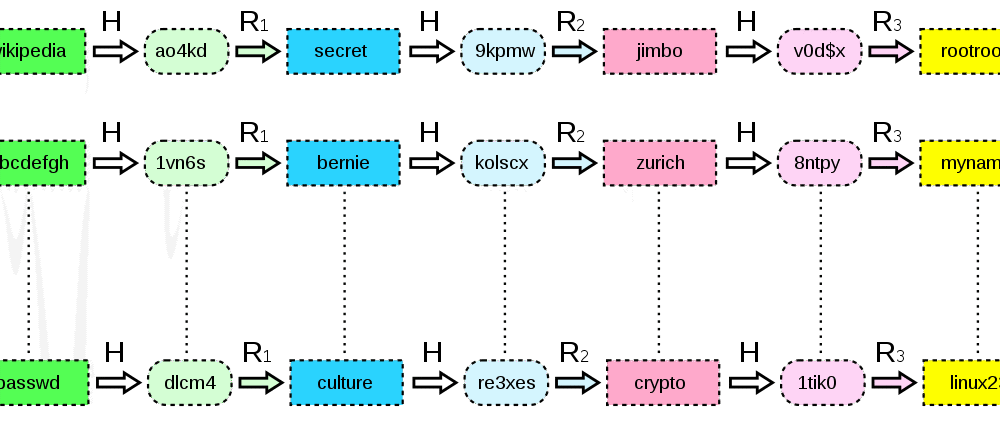
Dúhová tabuľka bola zdrojom používaným na hackovanie kryptografických hašovacích funkcií s cieľom odhaliť heslá v otvorenom texte pomocou vopred vypočítanej autentifikačnej databázy. Riešenia dúhových tabuliek používajú algoritmus na vyhľadanie informácií potrebných na rýchle prelomenie hašov hesiel. Zatiaľ čo moderné algoritmy na solenie a hašovanie hesiel do značnej miery zneplatnili dúhovú tabuľku, existuje mnoho aplikácií, ktoré nepoužívajú takéto ľahko dostupné nástroje a namiesto toho sa spoliehajú na heslá s jedným hašom kvôli lenivosti alebo nepozornosti na dôležité detaily.
Myšlienka použitia dúhových tabuliek alebo iných metód prelamovania hašov pochádza z používania hašov hesiel v autentifikačných databázach. Každý systém, ktorý používa heslá na autentifikáciu, musí tieto heslá ukladať v tej či onej forme. V najhoršom prípade vývojár aplikácie ukladá heslá ako obyčajný text, čo robí heslá všetkých registrovaných používateľov mimoriadne zraniteľnými voči neoprávnenému prístupu hackerov alebo dokonca interných správcov systému. Hoci je táto zlá prax známa už desaťročia, stále je bežná v online aplikáciách.
Trochu, ale pravdepodobne zbytočná vec, ktorú niektorí programátori robia, je vykonať jediný výpočet hash hesla. Existujú bežné hashovacie algoritmy, ktoré prevádzajú heslá na niečo, čo sa môže zdať ako náhodné reťazce znakov, ale v skutočnosti sa dajú veľmi jednoducho spätne analyzovať pomocou dúhovej tabuľky. Keď sa autentifikujete do systému, heslo, ktoré zadáte, sa hashuje pomocou rovnakého algoritmu, aký sa použil na uloženie hesla do databázy hesiel. Ak sa hash zhodujú, ste úspešne autentifikovaní. Tu prichádza na rad dúhová tabuľka.
Dúhová tabuľka uchováva všetky jednosmerné hash hesiel v otvorenom texte od 1 znaku do 7 alebo možno 8 znakov. (Uloženie 8-miestnej dúhovej tabuľky pre jednoduchý hashovací algoritmus zaberie až 32 petabajtov databázového priestoru!). Keď hacker ukradne vyrovnávaciu pamäť s jednoduchými hash heslami, môže vyhľadať hash hodnotu v dúhovej tabuľke a nájsť heslo v otvorenom texte.
S príchodom soľovania hesiel až do 32 znakov neexistujú dúhové tabuľky na vykonávanie takýchto vyhľadávaní (Zdroj: Rainbow Tables are Dead ). A čo je dôležitejšie, mnoho štandardných binárnych súborov vykonáva iteratívne hašovanie hesiel. To znamená, že soľované heslo sa hašuje znova a znova, stanovený počet krát, a konečná hašovacia hodnota, povedzme 764. hash pôvodne soľovaného hesla, sa uloží do databázy pre budúce porovnanie pri autentifikácii v aplikácii. Dúhové tabuľky nedokážu tieto heslá prelomiť.
Keď hackeri ukradnú vyrovnávaciu pamäť hesiel, môžu rýchlo zistiť, či boli heslá N-krát „solené“ a „hašované“, a to pomocou dúhovej tabuľky na vyhľadanie 100 najčastejších hesiel. Ak nájdu zhodu, môžu spätne zistiť, či boli programátori leniví a heslá „solili“ alebo „hašovali“ iteratívne, alebo oboje. Vývojári príliš často tieto dôležité kroky vynechávajú, takže hackeri teraz získajú vaše heslá spätným analyzovaním v jednoduchej dúhovej tabuľke.
Dúhové tabuľky sú rýchly a efektívny spôsob, ako prelomiť nesolené a jednoducho hašované heslá. Ak vyvíjate aplikáciu v malej alebo strednej firme, nezabudnite sa opýtať, ako sú heslá uložené. Opýtajte sa vývojára, aká veľká je ich hodnota SALT (8 je malá, 32 znakov stačí) a potom sa opýtajte, koľko iterácií vykonávajú s heslami predtým, ako uložia hašovanú hodnotu. LastPass vykonáva hašovanie hesiel viac ako 100,000 1000-krát s hlavným heslom. To môže byť pre vašu organizáciu nadmerné, ale malo by byť potrebných niekoľko stoviek až tisícok.
Medzi bežné funkcie solenia a hašovania patria: „ Argon2 , scrypt , bcrypt a PBKDF2 “.
Nech robíte čokoľvek, berte to ako kritickú požiadavku pri vývoji vašej aplikácie. Ak nemôžete zabudovať SSO do schémy hesiel a potrebujete ukladať hash hesiel, musíte svoju databázu hesiel „soliť“ a iteratívne hashovať pomocou nástrojov uvedených v tomto článku.
Zdroje:
Ďalšie čítanie:
Ako zabezpečiť svoju webovú stránku pred únikom údajov
Šifrovanie, hašovanie a solenie: aký je medzi nimi rozdiel?
Súvisiace podmienky:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.