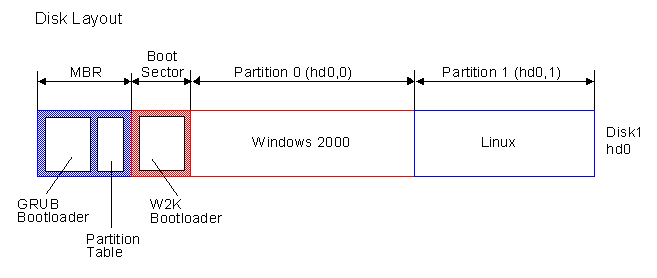
Hlavný zavádzací záznam (MBR) je informácia v prvom sektore akéhokoľvek pevného disku , ktorá identifikuje, ako a kde sa operačný systém nachádza, aby sa dal spustiť (načítať) do hlavnej pamäte počítača alebo do pamäte RAM (Random Access Memory) . Hlavný zavádzací záznam sa niekedy nazýva aj „sektor oddielu“ alebo „hlavná tabuľka oddielov“, pretože obsahuje tabuľku, ktorá lokalizuje každý oddiel, na ktorý bol pevný disk naformátovaný. Okrem tejto tabuľky MBR obsahuje aj program, ktorý číta záznam zavádzacieho sektora oddielu obsahujúceho operačný systém, ktorý sa má spustiť do pamäte RAM. Tento záznam následne obsahuje program, ktorý načíta zvyšok operačného systému do pamäte RAM.
Útočníci použili deštruktívny malvér typu wiper na zničenie hlavného bootovacieho záznamu (MBR) počítača, čím ho znefunkčnili. Zničením MBR sa znemožní načítanie operačného systému. Bez operačného systému nie je možné prepísať hlavný bootovací záznam (MBR) a počítač sa stane úplne nepoužiteľným a neobnoviteľným.
Údajne štátmi používali malvér Wiper pri hackerských incidentoch sponzorovaných štátmi. Napríklad vo februári 2022 boli ruské pokročilé perzistentné hrozby (APT) spojené s útokom na 70 ukrajinských vládnych webových stránok pomocou tohto deštruktívneho malvéru. Tento malvér bol použitý na zacielenie na ukrajinskú vládu, neziskové organizácie a IT organizácie a zvýšil sa počet útokov a špionáže proti vojenským cieľom. Malé a stredné podniky sú však zriedkavo napadnuté týmito sofistikovanými malvérovými nástrojmi, ktoré môžu zničiť počítač. Existujú však ochranné opatrenia, ktoré by mala každá organizácia dodržiavať, aby znížila pravdepodobnosť, že sa stane obeťou malvéru Wiper alebo iných útokov.
Ďalšie odporúčania pre kybernetickú bezpečnosť
Okrem toho vám a vašej firme pomôžu tieto odporúčania zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Všetky tieto odporúčania sú zabudované do produktu CyberHoot alebo služieb vCISO od spoločnosti CyberHoot. S CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách v oblasti kybernetickej bezpečnosti.
Zdroje:
Ďalšie čítanie:
Stierač použitý pri útoku na iránsku národnú mediálnu sieť
Spoločnosť Intel odhalila viac informácií o malvéri WhisperGate, ktorý zasiahol Ukrajinu.
Súvisiace podmienky:
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viac
Väčšina phishingových testov klame vašim zamestnancom. Tento vás ako prvý pozdraví! HootPhis ľuďom hneď na začiatku hovorí: toto je...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

