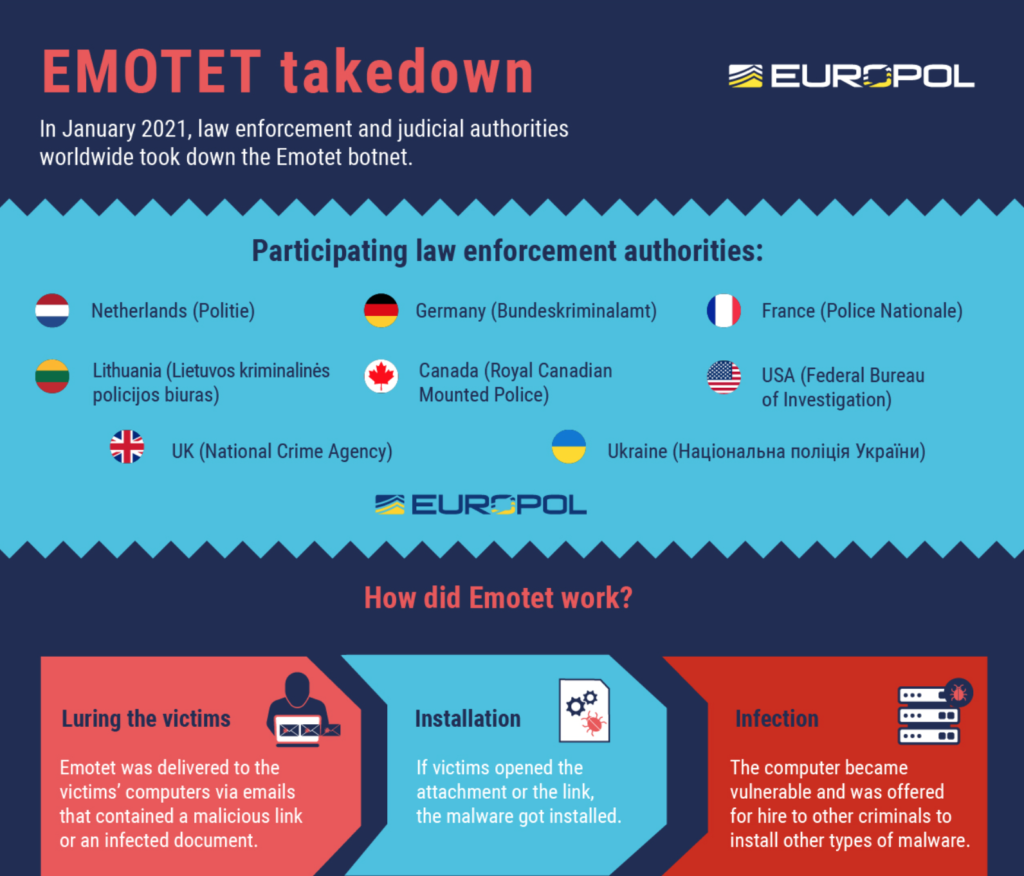
V januári 2021 orgány činné v trestnom konaní a súdne orgány na celom svete narušili jeden z najvýznamnejších botnetov posledného desaťročia: Emotet . Vyšetrovatelia prevzali kontrolu nad jeho infraštruktúrou v medzinárodne koordinovanej operácii. Pre čitateľov, ktorí to nevedia, Emotet je malvér prevádzkovaný ruskou organizáciou zaoberajúcou sa kybernetickou kriminalitou, ktorý bol prvýkrát odhalený v roku 2014.
Hackeri Emotetu použili plne automatizovaný proces doručovania e-mailov, pričom distribuovali malvér do počítačov obetí prostredníctvom infikovaných e-mailových príloh, pričom ako primárnu metódu útoku použili phishingové útoky. Na oklamanie nič netušiacich používateľov a ich otvorenie bolo použitých množstvo účinných kampaní. V nedávnej minulosti phishingové kampane Emotetu predkladali cieľom faktúry, dodacie listy a informácie o COVID-19 s alarmujúcou mierou úspešnosti. Každý e-mail obsahoval škodlivý dokument Word, ktorý bol buď pripojený k samotnému e-mailu, alebo si ho bolo možné stiahnuť kliknutím na odkaz v e-mailovej správe. Keď používateľ otvoril jeden z týchto dokumentov, bol vyzvaný, aby „povolil makrá“, aby sa mohol spustiť škodlivý kód skrytý v súbore Word a nainštalovať malvér do zariadenia obete.
Malvér Emotet bol taký alarmujúci, že bol ponúkaný na predaj iným hackerom prostredníctvom dark webu. To umožnilo viacerým zločineckým organizáciám používať tento malvér po celom svete. Tento typ útoku je jedným z najväčších kybernetických útokov používaných na dnešnom svete. Ransomvér Emotet sa rýchlo rozrástol a konkuroval iným veľkým variantom ransomvéru vrátane TrickBot a Ryuk.
Systém používaný spoločnosťou Emotet zahŕňal stovky serverov umiestnených po celom svete, pričom všetky mali rôzne funkcie na správu počítačov infikovaných obetí, šírenie škodlivého softvéru, služby iným zločineckým skupinám a zvýšenie odolnosti siete voči pokusom o jej odstránenie.
Aby kriticky narušili infraštruktúru vírusu Emotet, spojili sa orgány činné v trestnom konaní z celého sveta. Na zničení vírusu Emotet sa podieľali Spojené štáty, Kanada, Spojené kráľovstvo, Ukrajina, Francúzsko, Holandsko, Litva a Nemecko. Výsledkom ich úsilia bolo, že orgány činné v trestnom konaní a súdne orgány teraz kontrolujú infraštruktúru vírusu Emotet. Orgány činné v trestnom konaní, ktoré teraz majú kontrolu nad infraštruktúrou velenia a riadenia vírusu Emotet, testujú vydanie rozsiahleho príkazu na odinštalovanie vírusu (tento prístup a jeho výsledky ešte neboli potvrdené).
Je nepochybne dobrou správou, že sa tieto krajiny spojili, aby zastavili túto rozsiahlu kybernetickú kriminalitu. Zlou správou je, že kybernetická kriminalita má vždy nových a nádejných aktérov ; keď sa jedna operácia zastaví, nevyhnutne sa pridajú ďalší, ktorí sa pokúsia túto medzeru zaplniť. Aj keď orgány činné v trestnom konaní prevzali kontrolu nad systémami spoločnosti Emotet, kým nebudú hackeri zatknutí a odsúdení, existuje šanca, že si obnovia infraštruktúru a vrátia sa k starým spôsobom.
Škodlivý softvér, ako je Emotet, má polymorfný charakter, čo znamená, že často mení svoj kód a stratégiu. Keďže mnoho antivírusových a antimalvérových programov prehľadáva počítač a hľadá známe vzory škodlivého softvéru, zmena kódu môže spôsobiť ťažkosti s jeho detekciou, čo umožňuje, aby infekcia zostala nepovšimnutá. Preto je dôležité mať silnú kombináciu nástrojov kybernetickej bezpečnosti (antivírus/škodlivý softvér a operačné systémy), školení o kybernetickej bezpečnosti a riadenia politík, aby sa predišlo tomu, že sa stanete obeťou pokročilých hrozieb, ako je Emotet. Používatelia by si mali vždy starostlivo kontrolovať svoje e-maily, aby sa vyhli otváraniu správ alebo príloh od neznámych odosielateľov. Ak sa správa zdá byť príliš dobrá na to, aby bola pravdivá – pravdepodobne aj je! Najlepšou obrannou líniou je často ľudský firewall – vyškoľte a riadite svojich zamestnancov, aby zastavili hrozby tam, kde začínajú.
Zdroje:
Zastavenie používania Emotetu Europolom – NakedSecurity/Sophos
Ďalšie čítanie:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.