Tento článok popisuje kroky, ktoré treba okamžite podniknúť, keď ste vystavení útoku tejto formy útoku... niečomu, čo som prezval „Domino útok“. Tento útok má odlišné fázy, ktoré hackeri postupne využívajú. Prerušte postupnosť čo najskôr úhybnými akciami a dobrým školením zamestnancov pomocou nástrojov ako CyberHoot, ktoré im pomôžu odhaliť phishingové útoky a dôsledne chrániť ich heslá! Ak máte záujem o školenie svojich zamestnancov, navštívte webovú stránku školení CyberHoot.com a my vás spojíme s jedným z našich predajcov.
Fáza 1 „Domino Breach“ :
Klient s adresou Finance@IronCladCookware.com dostal e-mail od dodávateľa, s ktorým pravidelne spolupracuje, v ktorom ho žiadali o kontrolu faktúry chránenej heslom v Dokumentoch Google, Drop Boxe alebo inom online zdroji. Aj keď to bolo nezvyčajné, išlo o dôležitého dodávateľa, s ktorým pravidelne spolupracujeme, a tak sme mu svedomito vyhoveli. Zistili sme, že e-mailová doména dodávateľa sa líšila len o jedno písmeno (napríklad: e-mail Twirlstool.com môže pochádzať z Twrlstool.com – chýbajúce i). Webová stránka, na ktorú sme sa prihlásili, ukradla používateľské meno a heslo jedného z našich zamestnancov. Hackeri teraz prehľadali každú jedinečnú e-mailovú adresu v každom priečinku tejto napadnutej poštovej schránky v našej spoločnosti.
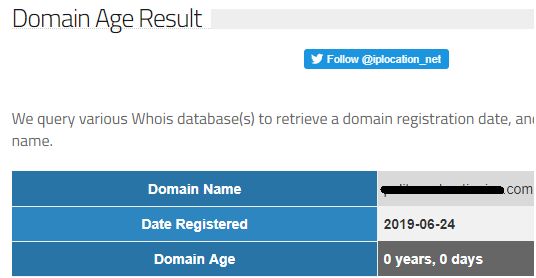
Fáza 2: Druhý dominový pád (zaregistruje sa vyzerajúce doménové meno)
Na snímke obrazovky nižšie hackeri dnes zaregistrovali podobnú doménu, ktorá sa má použiť vo fáze 3. Táto doména vyzerá veľmi podobne ako doména cieľovej spoločnosti a bude použitá ako základňa pre tieto útoky.
Fáza 3: Tretia domino – Využívanie dôveryhodných vzťahov
Hacker potom zostaví rôzne neškodné, ale účinné e-maily určené na zneužitie dôveryhodného vzťahu, ktorý máte s dodávateľmi, klientmi, rodinou a priateľmi, a to ich odoslaním z falošného e-mailového účtu. V mojom fiktívnom príklade: Namiesto Finance@IroncladCookware.com sa na odosielanie útokov s cieľom ukradnúť poverenia na e-mailové adresy nachádzajúce sa v pôvodnom kompromitovanom e-mailovom účte na IroncladCookware.com používa Finance@IroncldCookware.com . Účinnosť tohto útoku spočíva v tom, že meno odosielateľa je s najväčšou pravdepodobnosťou príjemcom rozpoznané a akceptované ako legitímny používateľ. Útok má vďaka tejto implicitnej dôvere vyššiu pravdepodobnosť úspechu.
Fáza 4: Na vaše kontakty začne padať viacero domino kociek.
Hackeri sa tým nezastavia. Nech sa začnú útoky na e-mailové účty... väčšina ľudí bez váhania klikne na e-mail od niekoho, koho pozná, ktorý sa im zdá podobný. Menej ľudí poskytne prihlasovacie údaje na prezeranie faktúry, neuhradeného zostatku alebo akejkoľvek inej vierohodnej finančnej transakcie... čo vedie k narušeniu stále väčšieho počtu spoločností a k tomu, že sa útoky stanú terčom útokov. Toto je známe ako Domino Breach efekt.
Tu je niekoľko praktických rád, ako sa chrániť a ako sa dostať pred dominovú kocku, keď je vaša spoločnosť súčasťou jednej z týchto udalostí!
Krok č. 1: Vypracujte e-mail s rýchlou odpoveďou a okamžite ho odošlite všetkým kontaktom, v ktorom ich budete informovať o falošnej doméne a cielených útokoch.
Krok č. 2: Preskúmajte poskytovateľa internetových služieb novo registrovaného názvu domény a pošlite sťažnosť na zneužitie phishingového útoku z doménového mena, ktoré sa zdá byť podobné, a požiadajte o jeho okamžité odstránenie.
Čas je kľúčový. V reálnom svete, v momente, keď je doména typu „look-alike“ zaregistrovaná a pripravená na spustenie, útočné e-maily začnú prúdiť všetkým vašim dodávateľom, klientom, priateľom a rodine. Domino kocky sa začnú rúcať, keď ľudia, ktorí vám a vášmu menu dôverujú, kliknú na falošnú faktúru alebo žiadosť o prihlásenie a ocitnú sa v ohrození.
Odoslanie tohto varovania každému, na koho si spomeniete, je kritický a časovo náročný prvý krok.
Zvyšok týchto krokov je potrebné vykonať v rastúcom poradí ochrany. Nie všetky tieto opatrenia stoja peniaze. Niektoré predstavujú mimoriadne účinnú ochranu (napríklad MFA ).
Základná ochrana:
Vylepšená ochrana:
Pokročilá ochrana:
Výzva do akcie:
Základná ochrana je niečo, čo musia mať zavedené všetky spoločnosti. Kontaktujte CyberHoot ešte dnes a spojte sa s predajcom, ktorý zabezpečí vašim zamestnancom potrebné školenie na odvrátenie útoku Domino. Unca ochrany je vyššia ako libra liečby. Ak sa chcete dozvedieť, ako sa chrániť pred podobnými hrozbami prostredníctvom hackerského útoku na e-maily, kliknite sem.
Postupujte podľa týchto pokynov od CyberHoot, ako obnoviť svoj napadnutý e-mailový účet.
Craig, spoluzakladateľ – CyberHoot
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.