Bezpečnostní výskumníci v Nemecku vydali tlačovú správu o zisteniach výskumu, ktoré budú prezentované na konferencii Usenix 2021. Predstavili zistenia, ktoré dokazujú, že „Apple AirDrop zdieľa viac než len súbory“. Uviedli: „Objavili sme významné úniky súkromia v službe zdieľania súborov od spoločnosti Apple.“ Tento článok zhrnie tieto úniky, aby ste mohli určiť, či sú dostatočne závažné na to, aby ste ju prestali používať. Zamestnanci spoločnosti CyberHoot sa domnievajú, že nižšie uvedené ochranné kroky nám umožňujú pokračovať v jej používaní.
Pre tých, ktorí nemajú iPhony alebo Macy, AirDrop je šifrované vysokorýchlostné peer-to-peer Wi-Fi pripojenie s nízkou latenciou, ktoré používatelia Apple používajú na zdieľanie súborov alebo fotografií. Tento nástroj sa nazýva AWDL alebo Apple Wireless Direct Link . AWDL sa používa najmä prostredníctvom Airdropu, ale aj pri streamovaní hudby do Apple TV cez Airplay alebo pri použití iPadu ako sekundárneho displeja s funkciou „ Sidecar “.
Problém podľa výskumníkov spočíva v režime AirDrop Iba kontakty , kde poviete AirDropu, aby neprijímal pripojenia od hocikoho, ale iba od používateľov, ktorí sú už vo vašom zozname kontaktov. Pozrite sa na obrázok nižšie a pozrite si nastavenia dostupné pre AirDrop:
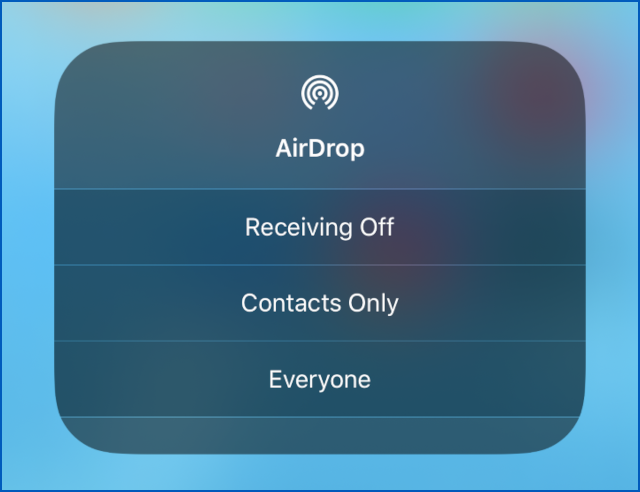
Len aby ste vedeli, ak nastavíte AirDrop na možnosť Všetci, neznamená to, že každý bude mať prístup k vášmu telefónu bez vášho vedomia. Zobrazí sa kontextové okno so žiadosťou o povolenie na stiahnutie súborov, ktoré odosielatelia nemôžu obísť. Jedným z problémov s nastavením na Všetci je, že ak sa vám niekto pokúsi odoslať súbor, kontextové okno obsahuje malú miniatúru súboru, ktorý chce odoslať, takže sa môžete uistiť, že ide nielen o odosielateľa, ktorému dôverujete, ale aj o obsah, ktorý chcete mať na svojom zariadení.
To znamená, že vás môžu ľahko podviesť (bluejacked) , čo je termín pre niekoho, kto vám pošle nevyžiadaný obrázok , ktorý ste nútení vidieť, aby ste sa rozhodli, či ho chcete vidieť.
Napriek tomu sa možnosť Iba kontakty javí ako lepšia voľba. Výskumníci z Darmstadtu však zistili, že oba konce pripojenia AirDrop sa dohodnú na tom, či sa navzájom považujú za kontakt, a to výmenou sieťových paketov , ktoré správne nechránia súkromie kontaktných údajov. Apple jednoducho zabudol „soliť“ kryptografické hash hodnoty používané na vzájomnú identifikáciu, čo viedlo k zraniteľnosti reverzného inžinierstva, ktorá môže z cieľového telefónu získať telefónne čísla a e-mailové adresy.
Výskumníci tvrdia, že kontakt identifiers, ktoré sú založené na telefónnych číslach a e-mailových adresách, sa vymieňajú ako SHA-256 kryptografických hashov na ochranu pôvodných údajov. Každá strana konvertuje svoje vlastné kontaktné údaje do hash a porovnáva ich s údajmi odoslanými od druhej strany, namiesto zdieľania a porovnávania pôvodných telefónnych čísel a e-mailových adries; to znamená, že nemusia vopred zverejniť svoje nespracované kontaktné údaje, aby zistili, ktoré kontakty majú spoločné.
Bohužiaľ, vymieňané hashe sú len obyčajné hashe, bez použitia „saltingu“ hesiel . To znamená, že ak by hackeri mali vopred vypočítaný zoznam všetkých možných hashov pre všetky možné telefónne čísla, mohli by ich vyhľadať vo svojom zozname hashov a „obrátiť“ kryptografiu hrubou silou.
Pre hackerov nie je jednoduché zneužiť vaše zariadenia prostredníctvom vášho AWDL, ale to neznamená, že sa to nestane. CyberHoot odporúča nasledujúce kroky na zníženie pravdepodobnosti, že sa stanú obeťou:
Nie je potrebné, aby vás ostatní používatelia AirDropu neustále videli.
Ak ste v súkromí s odosielateľom, ktorému dôverujete, je to pravdepodobne v poriadku, ale ak ste v rušnej kaviarni alebo nákupnom centre, nezabudnite, že režim Všetci vás otvorí všetkým ostatným v okolí.
Je veľmi jednoduché pripojiť sa k nesprávnemu telefónu pomocou AirDropu, keď ste na preplnenom mieste, ako je štadión, nákupné centrum. Odolajte nutkaniu pripojiť sa naslepo, keď na jednom z týchto miest narazíte na starého priateľa a chcete sa s ním podeliť o pár fotiek. Skontrolujte si meno a postupujte opatrne.
Prejdite do časti Nastavenia > Všeobecné > Aktualizácia softvéru.
Predchádzajúce útoky vyžadovali zapnuté rozhranie Bluetooth, aby sa z tohto útoku stal skutočný útok s nulovým kliknutím. Vypnite si rozhranie Bluetooth, keď ho nepoužívate.
Nikdy nie je na škodu vykonať dodatočnú kontrolu chýb a bugov.
Používatelia sa často falošne domnievajú, že produkty Apple sú bezpečné, neobsahujú vírusy a nikdy nie sú zneužité. Je dôležité si uvedomiť, že zraniteľnosti existujú vo všetkých zariadeniach a riadiť sa vyššie uvedenými radami a vypínať zariadenia, keď sa nepoužívajú. Prečítajte si článok „ Malware v počítačoch Mac “ na stránke CyberHoot a dozviete sa viac o zraniteľnostiach Macu.
Zdroje:
NakedSecurity – článok od Sophos
Ďalšie čítanie:
Žena terčom 120 obrázkov vo verejnej doprave
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viac
Väčšina phishingových testov klame vašim zamestnancom. Tento vás ako prvý pozdraví! HootPhis ľuďom hneď na začiatku hovorí: toto je...
Čítaj viac
Závažnosť: KRITICKÁ (CVSS 9.2) | Vydané: 22. októbra 2026 Dňa 21. októbra boli v PHP objavené dve kritické chyby...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.