Обновлено в сентябре 2026 г.: добавлены URL-адреса симуляции, шаги по проверке конфигурации и устранению неполадок.
Включение заголовков X в белый список необходимо для того, чтобы CyberHoot мог отправлять имитированные фишинговые письма, обходя ваш почтовый фильтр. Мы рекомендуем добавлять заголовки по IP-адресу или имени хоста, но в зависимости от настроек вашей системы, включение заголовков в белый список может быть наиболее подходящим способом гарантировать доставку тестовых фишинговых писем в почтовые ящики ваших пользователей. Следуйте приведенным ниже инструкциям, чтобы добавить наши заголовки в белый список:
1. Обход фильтрации спама и ненужных сообщений с помощью заголовка электронной почты (Exchange 2013, 2016 и M365)
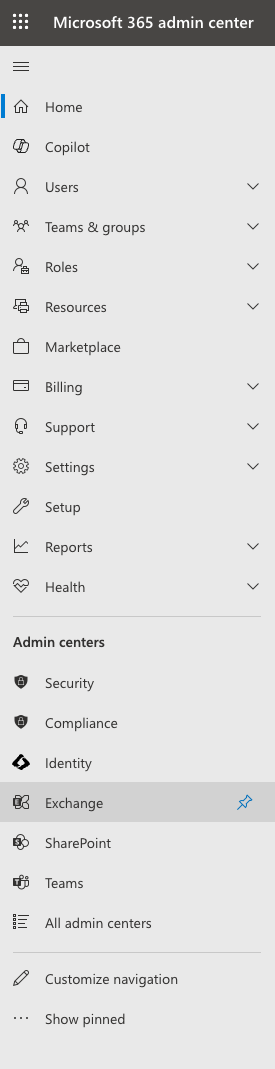
Войдите в портал администратора вашего почтового сервера и выберите Обмен недооценивают ее Административный центр.
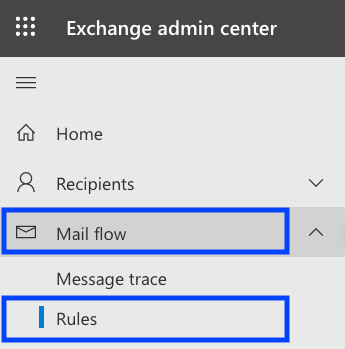
Нажмите Поток почты
Нажмите Правила
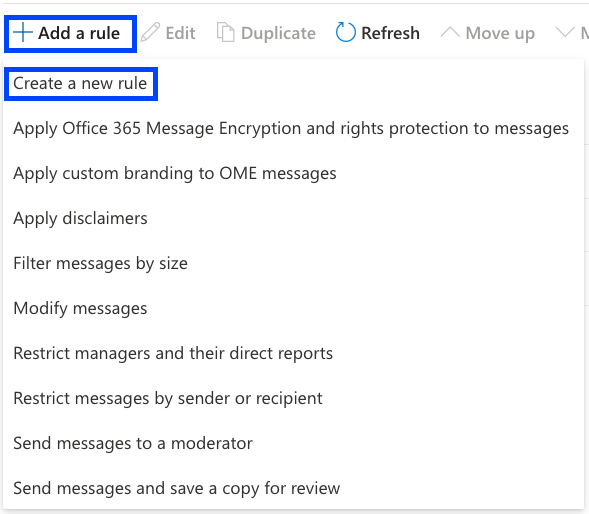
Нажмите Добавить правило
В окне нового правила нажмите на Создать новое правило
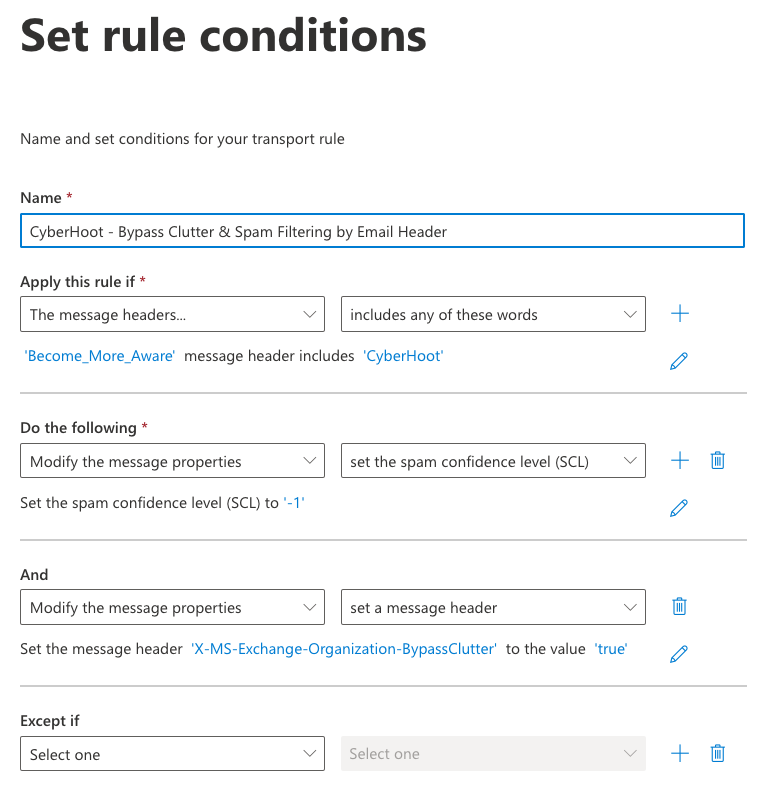
Дайте правилу имя, например, «CyberHoot – Обход фильтрации нежелательных сообщений и спама по заголовку письма».
Из издания Примените это правило, если… в раскрывающемся меню выберите Заголовки сообщений… тогда включает любое из этих слов.
Под этими полями вы увидите *Введите текст… а также *Введите слова...
Нажмите *Введите текст… и введите имя заголовка: Станьте_Более_Осознанными и нажмите на сэкономь.
Нажмите *Введите слова… и введите КиберХут И нажмите Добавить кнопки и Сохранено .
Далее под Сделайте следующее… убедитесь, что это поле слева установлено на Изменить свойства сообщения и установить уровень достоверности спама (SCL) устанавливается с правой стороны.
Добавьте второе действие под Сделайте следующее: нажав + знак кнопка (добавить действие).
В раскрывающемся меню выберите Изменить свойства сообщения на левой стороне и установить заголовок сообщения на правой стороне
Щелкните первую *Введите текст…. и введите X-MS-Exchange-Organization-BypassClutter и нажмите сэкономь, затем нажмите вторую *Введите текст… и введите правда и нажмите спасти.
Проверьте все настройки и убедитесь, что они верны. Это должно выглядеть примерно так:
Нажмите на Далее.Мы рекомендуем оставить остальные параметры по умолчанию.
Нажмите на Готово.
2. Обход папки «Спам» (ТОЛЬКО для почтовых серверов M365)
Это правило позволяет пропускать папку «Спам» только имитированные фишинговые письма от CyberHoot, чтобы ваши пользователи получали имитированные фишинговые письма в свои почтовые ящики.
Откройте приложение Центр администрирования Exchange (admin.exchange.microsoft.com).
Нажмите Поток почты
Нажмите Правила
Нажмите Добавить правило, то Создать новое правило.
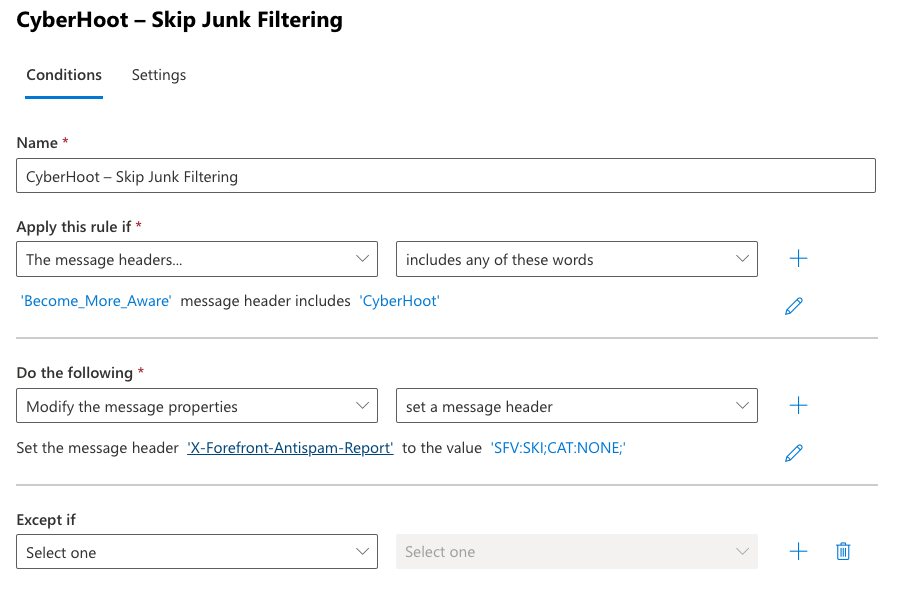
Присвойте правилу имя, например, «CyberHoot – Пропуск фильтрации ненужных сообщений».
Из издания Примените это правило, если… раскрывающееся меню, выберите Заголовки сообщений… тогда включить любое из этих слов.
Нажмите Введите текст…, введите имя заголовка Станьте_Более_Осознанными и нажмите Сохранено.
Нажмите Введите слова…, напишите КиберХут, нажмите Добавить , а затем Сохранено.
Под Сделайте следующее…, наведите на Изменить свойства сообщения слева и установить заголовок сообщения справа.
Щелкните первую Введите текст… и введите X-Forefront-Антиспам-Отчет (с учетом регистра), затем нажмите Сохранено. Щелкните второй Введите текст…, войти SFV:ЛЫЖИ;CAT:НЕТ; (с учетом регистра) и нажмите Сохранено.
Нажмите СледующаяНа странице «Настройка параметров правила» оставьте остальные значения по умолчанию и нажмите кнопку. Следующая.
Установите приоритет таким образом, чтобы он напрямую соответствовал правилу, созданному вами в Разделе 1.
Проверьте все настройки, чтобы убедиться в их правильности.
Убедитесь, что все поля заполнены правильно.
Нажмите Сохранено После завершения настройки дайте время на генерацию новых правил. Затем запустите тестовую фишинговую кампанию для себя или небольшой группы, чтобы проверить новое правило белого списка.
3. Настройка расширенных параметров доставки в Microsoft Defender для разрешения имитации фишинга.
Эта настройка определяет домены отправителя, IP-адреса и URL-адреса симуляций, используемые CyberHoot, таким образом, чтобы электронные письма с симуляциями доставлялись без фильтрации, а ссылки на них не блокировались и не активировались при нажатии. Для внесения этих изменений вам потребуется роль администратора безопасности в Microsoft Defender (или роль управления организацией в Exchange Online).
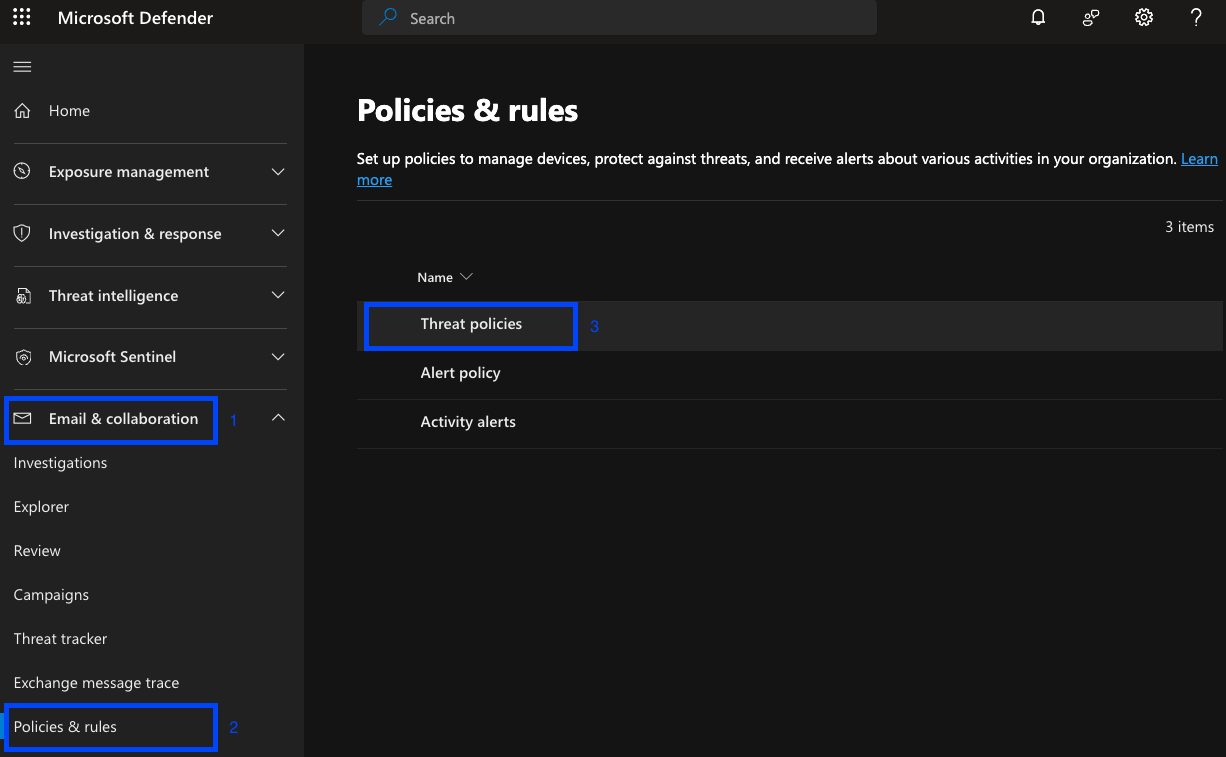
На левой стороне, нажмите Показать навигацию (если навигация закрыта) затем выберите Электронная почта и совместная работа, то Политики и правила.
Нажмите Политики угроз.
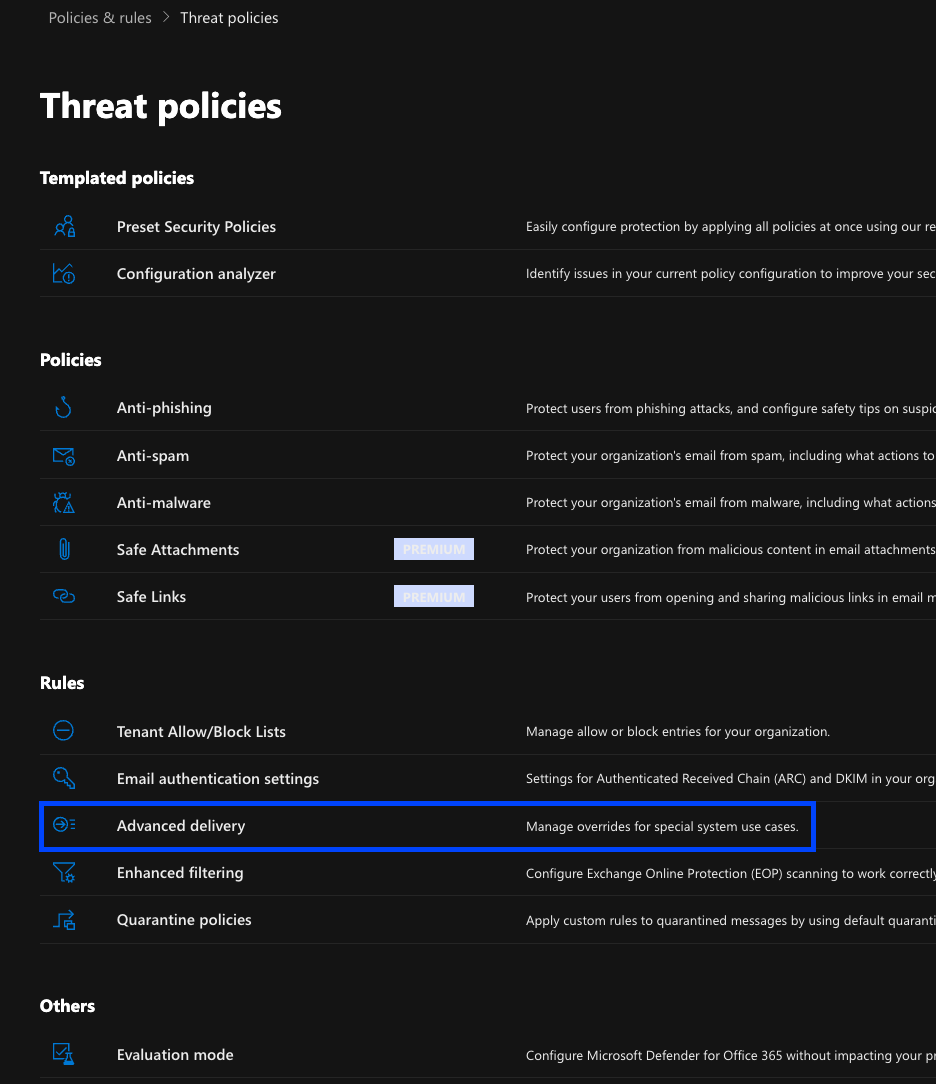
Нажмите на Упреждающая доставка.
Под Расширенная доставка, нажмите на Моделирование фишинга.
Нажмите РедактироватьЕсли симуляции фишинга еще не настроены, нажмите здесь. Добавить .
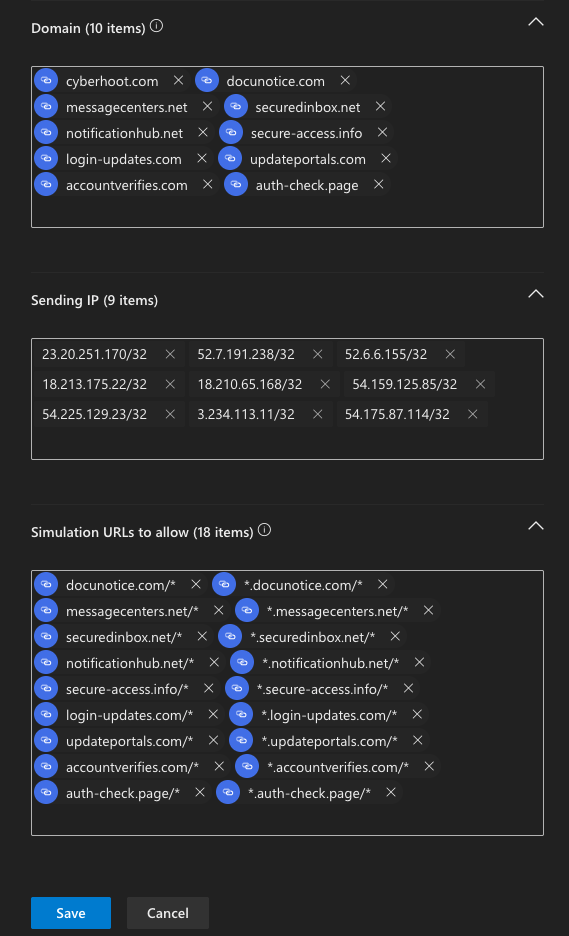
Под ДоменВведите каждый фишинговый домен CyberHoot из справочной таблицы в конце этого руководства, нажимая Enter после каждого из них.
Под Отправка IPВведите каждый IP-адрес CyberHoot из справочной таблицы, нажимая Enter после каждого из них. Адрес балансировщика нагрузки 54.156.140.113 добавлять не нужно.
Под URL-адреса симуляции для обеспечения возможностиВведите каждый фишинговый домен в обоих следующих форматах, нажимая Enter после каждого ввода: docunotice.com/* и *.docunotice.com/*Повторите для всех девяти доменов (всего 18 записей). Завершающий аккорд /* Обязательное условие; записи без него могут не совпадать.
Сохранено внесите изменения, затем нажмите Закрыто.
Почему необходимо разрешать URL-адреса для симуляции? Microsoft автоматически разрешает URL-адреса в теле электронного письма, если домен и IP-адрес отправителя соответствуют расширенной политике доставки. Однако, если сообщение поступает в Microsoft 365 через шлюз, подписано с использованием другого домена DKIM или ссылка перенаправляет на другой домен, функция «Безопасные ссылки» все равно может заблокировать или деактивировать ссылку в момент перехода по ней. Явное добавление URL-адресов предотвращает это и также требуется для любой симуляции, доставляемой через Teams или приложения Office.
Примечание: Перед отправкой тестовой кампании подождите до одного часа, пока новые правила вступят в силу.
4. Проверьте конфигурацию.
Перед запуском полномасштабной кампании убедитесь, что политика работает.
В CyberHoot вы можете запустить тестовую фишинговую кампанию самостоятельно или для небольшой пилотной группы.
Откройте тестовое письмо, перейдите по ссылке и убедитесь, что целевая страница загружается без предупреждения о безопасных ссылках или страницы блокировки.
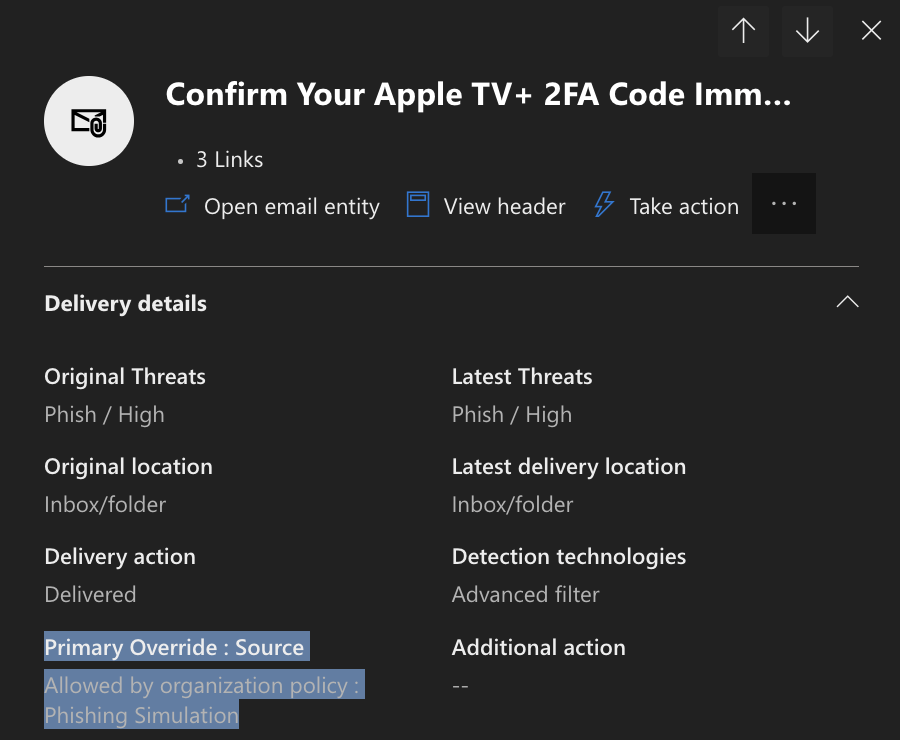
В Microsoft Defender перейдите в Электронная почта и совместная работа > Путешественник или (Обнаружение в реальном времени)Найдите тестовое сообщение и откройте его.
Подтвердите Системные настройки В поле указано, что сообщение разрешено политикой организации. Моделирование фишинга.
5. Устранение неполадок: Моделирование по-прежнему заблокировано или произошло срабатывание
Если тестовое сообщение по-прежнему находится в карантине, или ссылка на него заблокирована или активирована, выполните следующие проверки.
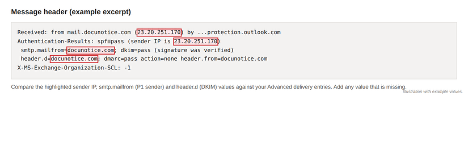
Откройте доставленное (или помещенное в карантин) сообщение и просмотрите его полный заголовок.
Найдите IP-адрес отправителя в Полученный и Результаты аутентификации линии, отправитель P1 в smtp.mailfromи домен подписи DKIM в заголовок.d.
Сравните эти значения с вашими данными в разделе «Расширенная доставка». Расширенная доставка применяется только в том случае, если... Домен соответствует либо отправителю P1, либо домену DKIM. и Отправка IP совпадения. Добавьте все недостающие значения.
Если ссылка перенаправляет через отслеживающий или промежуточный домен перед достижением целевой страницы, добавьте этот домен в URL-адреса симуляции для обеспечения возможности в обоих форматах.
Если запись MX вашего домена указывает на сторонний почтовый шлюз (например, Mimecast, Proofpoint или Barracuda) перед Microsoft 365, разрешите добавление CyberHoot в этот шлюз, используя соответствующую статью с инструкциями по использованию CyberHoot, и включите его. Расширенная фильтрация для разъемов на входящем соединении, чтобы Microsoft 365 мог видеть исходный IP-адрес отправителя.
Если проблема не устранена, обратитесь support@cyberhoot.com и включить полный заголовок сообщения.
Справочная информация: Фишинговые домены, IP-адреса и URL-адреса симуляций CyberHoot
Перед настройкой всегда сверяйте текущие значения со статьей CyberHoot «IP-адреса и домены ретрансляции электронной почты», поскольку список может быть обновлен.
Будьте в курсе последних новостей идеи безопасности
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.